Apri l’app dell’exchange, inserisci la password e confermi con un codice dell’app di autenticazione. Se qualcosa va storto, puoi recuperare l’accesso tramite email. Sembrano diversi livelli di protezione. Ma dove si trovano, in realtà, tutti questi livelli?
Per molte persone, la risposta è sempre la stessa: sullo stesso smartphone.
Gli smartphone moderni dispongono di solide protezioni di sicurezza. Eppure, iOS e Android continuano a ricevere aggiornamenti per correggere vulnerabilità che gli attaccanti hanno già sfruttato in attacchi reali, a volte senza che l’utente debba nemmeno aprire un messaggio o installare qualcosa. Di recente, la società di sicurezza iVerify ha segnalato il caso di un iPhone infettato attraverso una pubblicità malevola mentre l’utente stava semplicemente scorrendo Instagram. Non è stato necessario cliccare sull’annuncio. L’attacco utilizzava una variante di “DarkSword”, in grado di rubare password salvate e dati dei wallet di criptovalute.
Quando un unico dispositivo contiene le chiavi del wallet, le sessioni degli account, gli strumenti di autenticazione e la casella email utilizzata per il recupero, una compromissione grave può mettere a rischio più livelli di protezione contemporaneamente.
Questo è uno dei principali motivi per limitare la quantità di dati e di controllo che affidiamo allo smartphone. Naturalmente dovresti continuare a utilizzarlo, aggiornarlo e proteggerlo. Ma i risparmi di una vita dovrebbero avere anche meccanismi di difesa che continuino a essere efficaci nel caso in cui lo smartphone venga compromesso.
L’AI trova vulnerabilità ben oltre gli hardware wallet
Le recenti notizie sulla ricerca di sicurezza assistita dall’AI possono far sembrare gli hardware wallet particolarmente fragili, con nuove vulnerabilità che emergono continuamente. Le vulnerabilità scoperte meritano attenzione, soprattutto quando possono mettere a rischio i fondi. Anche noi abbiamo dovuto affrontare problemi di sicurezza, compresi quelli documentati nel recente aggiornamento di sicurezza Dixence.
Ma gli stessi strumenti di ricerca vengono utilizzati anche sul software che gira ogni giorno su computer e smartphone. Nel marzo 2026, Anthropic ha dichiarato che la collaborazione con Mozilla aveva portato alla scoperta di 22 vulnerabilità in Firefox in appena due settimane, 14 delle quali classificate come ad alta gravità. L’impatto della ricerca di vulnerabilità assistita dall’AI va quindi ben oltre i dispositivi dedicati alla sicurezza, e il ritmo con cui vengono scoperti e sfruttati nuovi bug e nuove tecniche non ha precedenti.
Basta guardare il numero di CVE segnalate ogni anno, ovvero il sistema utilizzato per identificare e tenere traccia delle vulnerabilità, per rendere questa tendenza ancora più evidente:
Trovare più bug non significa automaticamente che un prodotto sia diventato meno sicuro: correggerli lo rende migliore. Allo stesso modo, un numero inferiore di segnalazioni pubbliche non dimostra che un altro prodotto sia più sicuro. Ciò che conta è cosa un attaccante può effettivamente sfruttare, cosa può essere esposto in caso di attacco riuscito e quali protezioni rimangono efficaci dopo la compromissione. Abbiamo approfondito questo tema nel nostro articolo sugli aggiornamenti firmware degli hardware wallet nell’era dell’AI.
Uno smartphone svolge moltissime funzioni. Naviga sul web, riceve messaggi, elabora contenuti multimediali e comunica con le reti mobili. E proprio per questo alcune elaborazioni avvengono prima ancora che tu tocchi lo schermo. Tutti i punti in cui il dispositivo riceve input potenzialmente malevoli costituiscono la sua superficie di attacco, che è naturalmente molto più ampia rispetto a quella di dispositivi progettati per uno scopo specifico e con funzionalità limitate.
Cosa ci mostrano le recenti vulnerabilità di iOS e Android
Riprendendo quanto spiegato nel nostro articolo sulle vulnerabilità zero-day: un exploit zero-day sfrutta una vulnerabilità prima ancora che questa sia conosciuta e che sia disponibile una correzione. Un exploit zero-click, invece, non richiede alcuna interazione da parte della vittima. Un attacco può essere zero-day, zero-click, entrambi o nessuno dei due.
Le vulnerabilità software segnalate sono aumentate notevolmente nel 2026. Considerando l’intero settore software, ad agosto Google ha registrato più del doppio delle segnalazioni rispetto a gennaio: circa 10.700 contro 5.000. Anche i cambiamenti nel modo in cui i bug vengono individuati e registrati contribuiscono a questo aumento, quindi questi numeri, da soli, non ci dicono quanti dispositivi siano stati effettivamente compromessi.
Per quanto riguarda gli smartphone, quest’anno sia Apple sia Google hanno dovuto correggere vulnerabilità che, secondo le aziende, potrebbero essere state utilizzate in attacchi mirati. Gli smartphone moderni dispongono di solide difese, ma anche queste possono avere punti deboli sfruttabili dagli attaccanti. Mantenere lo smartphone aggiornato è fondamentale, ma un aggiornamento di sicurezza può proteggerti solo dopo che una correzione è diventata disponibile.
I tuoi risparmi dovrebbero quindi avere protezioni che continuino a essere efficaci anche nel caso in cui lo smartphone venga compromesso. Ad esempio, puoi utilizzare un hardware wallet dotato di display e, per account sensibili come quello bancario, un’autenticazione a due fattori realmente indipendente dallo smartphone.
Anche i criminali crypto possono utilizzare exploit sofisticati
Si potrebbe pensare che gli exploit avanzati per iOS e Android siano qualcosa di cui debbano preoccuparsi soltanto giornalisti o persone prese di mira per motivi politici. La storia del riutilizzo degli exploit mostra però il contrario.
Nel marzo 2026, Google ha pubblicato i risultati della sua indagine su Coruna, un exploit kit per iPhone monitorato nel corso del 2025. Il kit era stato inizialmente osservato in operazioni legate alla sorveglianza e successivamente in campagne motivate da interessi finanziari, comprese campagne distribuite attraverso falsi siti di criptovalute. Il malware cercava le parole di recupero dei wallet e prendeva di mira applicazioni crypto.
Coruna conteneva diverse catene di exploit, con oltre 20 exploit differenti destinati alle versioni meno recenti di iOS, dalla 13.0 alla 17.2.1. Google ha dichiarato che, al momento della pubblicazione del report, il kit non funzionava sulla versione più recente di iOS.
In altre parole, aggiornare lo smartphone è chiaramente importante. Ma lo è anche limitare ciò che un attaccante può trovare se il dispositivo viene compromesso. Una foto delle parole di recupero o una seed phrase salvata in una nota annullano la separazione che volevi ottenere utilizzando un hardware wallet.
Due fattori, un solo smartphone
Per i fondi che si trovano ancora su un exchange, un attaccante non ha bisogno delle tue chiavi private Bitcoin. Gli basta ottenere un accesso sufficiente all’account dell’exchange oppure convincerti ad autorizzare un prelievo.
L’autenticazione a più fattori richiede diverse forme di verifica, ad esempio una password, il controllo di un’app di autenticazione o l’accesso a un indirizzo email. Si tratta di protezioni molto importanti, che dovresti sicuramente utilizzare, ma non risolvono automaticamente ogni problema perché, in molti casi, questi fattori non sono realmente indipendenti tra loro.
Le app di autenticazione, gli account email e naturalmente gli SMS sono spesso tutti accessibili dallo stesso dispositivo. Per questo è utile separare il più possibile i diversi metodi di autenticazione, ad esempio utilizzando chiavi di sicurezza hardware o limitando esplicitamente l’accesso ai secondi fattori a dispositivi differenti.
Utilizzare l’exchange e l’app di autenticazione sullo stesso smartphone non rende automaticamente inutile il secondo fattore. L’isolamento tra le app e le protezioni hardware continuano ad avere un ruolo importante. Tuttavia, una compromissione capace di superare queste barriere può coinvolgere entrambi.
C’è poi un’altra distinzione importante: effettuare il login non è la stessa cosa che rimanere autenticati. Spesso i servizi mantengono attiva una sessione tramite un token. Se un malware riesce a rubare un token di sessione riutilizzabile o ad agire attraverso un’app in cui l’utente è già autenticato, potrebbe non aver nemmeno bisogno di ripetere il processo di login.
Anche l’email di recupero deve essere considerata in questa valutazione. Un metodo di accesso molto sicuro perde parte del suo valore se esiste un metodo di recupero più debole che permette di sostituirlo. Chiediti: se il mio account email venisse compromesso, a quali altri account sarebbe possibile accedere attraverso la funzione “Password dimenticata?” o “Reimposta password”?
Valuta quindi l’intera configurazione dell’account, compresi i metodi alternativi e di recupero, non soltanto quello che utilizzi normalmente per accedere.
Crea un confine di sicurezza separato per i tuoi risparmi
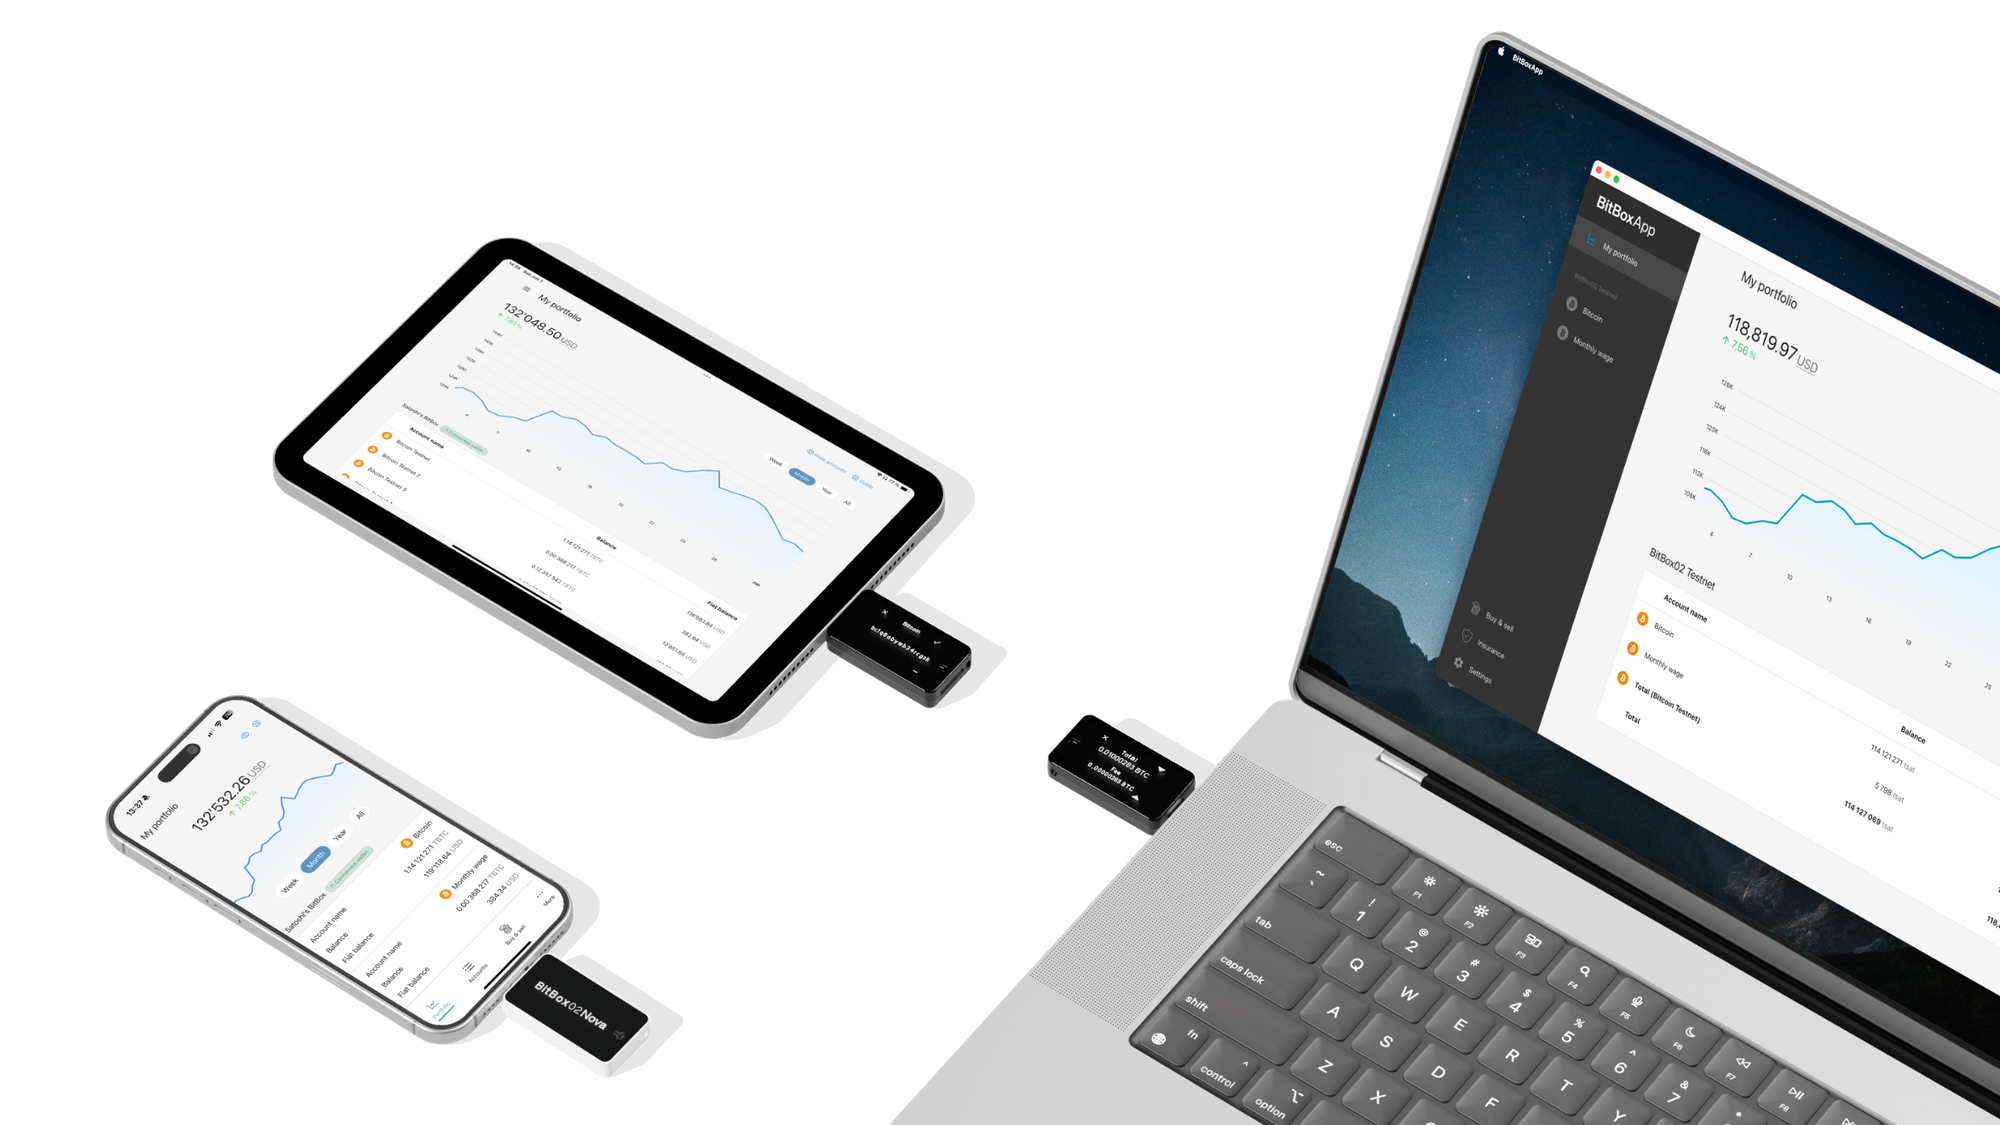
Un hardware wallet riduce la dipendenza dallo smartphone perché la firma delle transazioni avviene su un dispositivo separato. Nel caso di un wallet Bitcoin protetto da un BitBox, la firma avviene direttamente sull’hardware, separatamente dallo smartphone o dal computer, e puoi verificare la transazione sul dispositivo prima di confermarla.
Questa protezione richiede però di controllare sul display dell’hardware wallet che l’indirizzo di destinazione e l’importo corrispondano effettivamente a ciò che intendi inviare. Gli hardware wallet senza schermo, ad esempio quelli a forma di carta di credito, non permettono di verificare i dettagli della transazione, rendendoti completamente dipendente dalla sicurezza dello smartphone.
Conserva anche i backup del wallet al di fuori dello smartphone e degli altri dispositivi digitali. Importare le stesse parole di recupero in un wallet mobile o salvarne una foto tra le immagini sincronizzate nel cloud offre a un attaccante un’altra strada per arrivare alle chiavi.
Ricorda inoltre che BitBox non ti chiederà mai le parole di recupero. Inseriscile esclusivamente direttamente sul tuo BitBox quando devi ripristinare un wallet, mai su un sito web o in una conversazione con il supporto.
Questa distinzione vale anche all’interno della BitBoxApp: il nuovo wallet Lightning è un hot wallet, perché le sue chiavi sono memorizzate sullo smartphone. Il fatto che il backup venga derivato dal BitBox rende il recupero più semplice, ma non offre al saldo destinato ai pagamenti la stessa protezione hardware del wallet on-chain. Per questo dovresti mantenere disponibile solo una piccola somma per i pagamenti quotidiani e tenere separati i risparmi a lungo termine.
Naturalmente, un hardware wallet non protegge nemmeno i fondi che rimangono su un exchange. In quel caso continui a dipendere dalla custodia del provider, dalla sicurezza dell’account e dai controlli sui prelievi. Quando l’importo raggiunge un livello che non ti senti più tranquillo a lasciare sull’exchange, dovresti valutare di trasferire anche quei fondi sul tuo hardware wallet.
Cosa cambiare nella tua configurazione
Non serve prevedere quale sarà il prossimo exploit per ridurre i danni che potrebbe causare:
- Mantieni lo smartphone supportato e aggiornato. Installa tempestivamente gli aggiornamenti di sicurezza del sistema operativo e delle app.
- Rafforza la sicurezza dell’exchange e dell’email. Quando disponibili, preferisci passkey o chiavi di sicurezza. Per gli account più importanti, una chiave di sicurezza hardware separata mantiene le credenziali di autenticazione fuori dallo smartphone che utilizzi ogni giorno. Se non sono disponibili opzioni più solide, un’app di autenticazione rappresenta comunque un miglioramento rispetto agli SMS.
- Pianifica separatamente il recupero degli account. Controlla i metodi alternativi, come il reset della password tramite email, e conserva una chiave di sicurezza registrata di riserva o i codici di recupero in un luogo sicuro e lontano dallo smartphone.
- Utilizza restrizioni sui prelievi. Quando disponibili, abilita una lista di indirizzi autorizzati e un periodo di attesa per l’aggiunta di nuove destinazioni. In caso di compromissione dell’account o di phishing, questo può darti tempo prezioso per intervenire.
- Limita le informazioni utili ai truffatori. Evita di pubblicare screenshot dei tuoi saldi, di condividere inutilmente informazioni sui tuoi fondi e limita i dati personali che comunichi ad altri. Utilizza alias email per le newsletter.
- Separa i fondi destinati alle spese dai risparmi. Mantieni nei wallet sullo smartphone e sugli account degli exchange soltanto il saldo di cui hai bisogno. Per i risparmi a lungo termine, utilizza un hardware wallet e conserva il backup offline.
Il tuo smartphone è utile proprio perché può fare così tante cose. Assicurati che la compromissione di un unico dispositivo non possa compromettere anche tutte le protezioni che hai messo attorno ai tuoi bitcoin.
Non hai ancora un BitBox?
Mantenere le tue criptovalute al sicuro non deve essere complicato. Gli hardware wallet BitBox conservano le chiavi private delle tue criptovalute offline, così puoi gestire i tuoi fondi in modo sicuro.
Sia il BitBox02 Nova che il BitBox02 sono disponibili anche in una versione dedicata solo a Bitcoin, con un firmware radicalmente ottimizzato: meno codice significa meno punti vulnerabili, migliorando ulteriormente la sicurezza quando conservi solo Bitcoin.
Ordina il BitBox02 Nova o il BitBox02 nel nostro shop!
Shift Crypto è un'azienda privata con sede a Zurigo, in Svizzera. Il nostro team di contributori di Bitcoin, esperti di criptovalute e ingegneri della sicurezza crea prodotti che consentono ai clienti di godere di un percorso senza stress dal livello principiante a quello di padronanza nella gestione delle criptovalute. BitBox02, il nostro hardware wallet di seconda generazione, consente agli utenti di memorizzare, proteggere e effettuare transazioni in Bitcoin e altre criptovalute con facilità - insieme al suo compagno software, la BitBoxApp.