Un hardware wallet supera il controllo di autenticità. Il firmware è autentico. Il proprietario segue la normale procedura di configurazione. È comunque possibile che qualcuno riesca a rubarne le parole di recupero?
Recenti analisi di dispositivi Ledger manomessi hanno mostrato come alcuni attaccanti abbiano aggiunto componenti elettronici in grado di intercettare le parole di recupero dalle informazioni inviate al display. Il wallet originale continuava a funzionare normalmente, mentre l’hardware aggiuntivo trasmetteva le informazioni intercettate tramite una connessione alla rete mobile. L’attacco non richiedeva un’app falsa né che il proprietario venisse convinto a inserire le parole di recupero su un sito web.
Questo evidenzia una distinzione importante: verificare che l’elettronica originale sia autentica e accertarsi che non sia stato aggiunto nulla attorno ad essa sono due cose diverse.
Nel nostro precedente articolo sugli attacchi alla supply chain abbiamo spiegato come la BitBoxApp riconosce un BitBox autentico. Qui vedremo quali altre misure di protezione affiancano questo controllo.
Per un attaccante, creare un componente hardware malevolo funzionante è solo una parte della sfida. Deve anche riuscire ad accedere ai dispositivi, modificarli senza comprometterne il funzionamento e trovare un modo per farli arrivare a utenti ignari.
Il nostro obiettivo, come produttore di hardware wallet, è rendere tutti questi passaggi più difficili, non solo per un singolo dispositivo, ma soprattutto quando si cerca di ripetere lo stesso attacco su larga scala.
Cosa è successo?
Due settimane fa, diversi proprietari di hardware wallet Ledger in Asia si sono accorti che erano state inviate transazioni dai loro wallet e che i saldi erano stati svuotati. I ricercatori hanno scoperto che sui dispositivi interessati erano stati saldati dei componenti hardware aggiuntivi, capaci di leggere ciò che veniva mostrato sul display e trasmettere le parole di recupero degli utenti attraverso un modem cellulare collegato al componente.
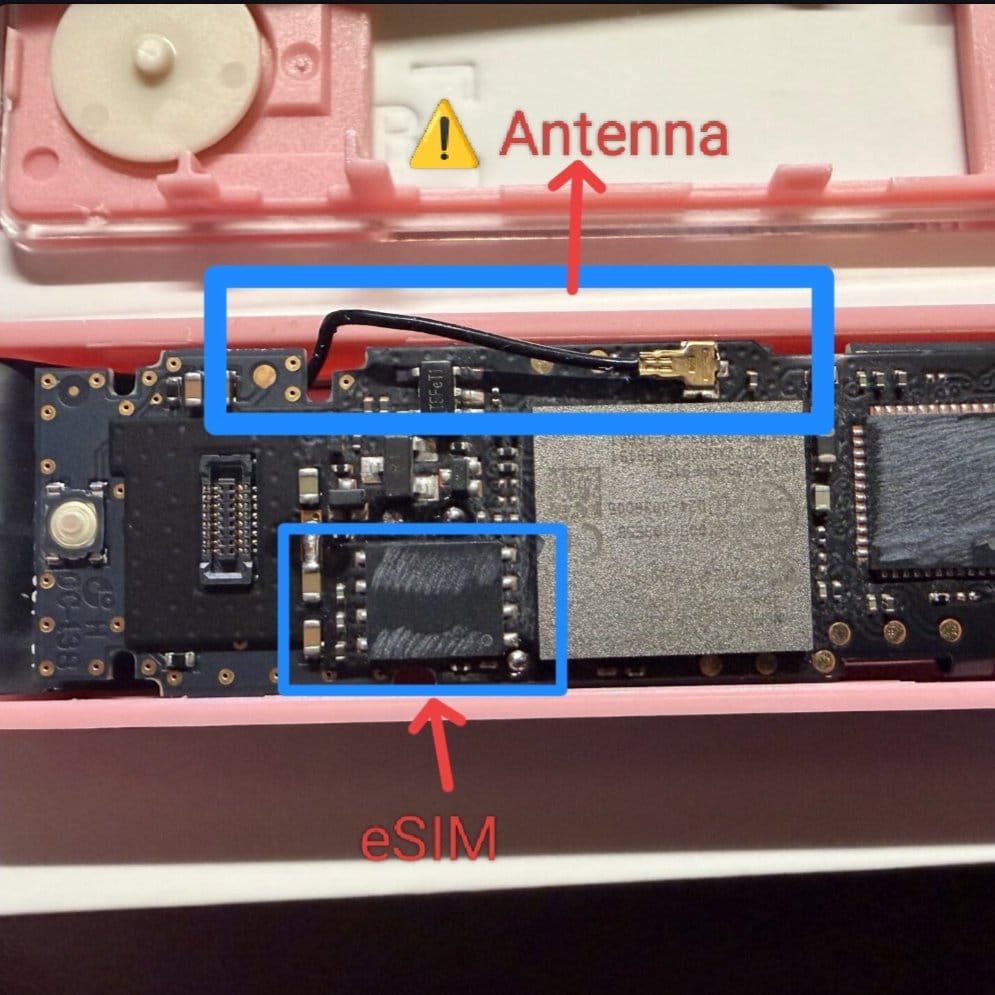
Al momento sembra che un singolo rivenditore di hardware wallet Ledger in Asia sia riuscito a far produrre questi componenti, installarli sui dispositivi e successivamente venderli sia ai clienti finali sia ad altri negozi.
La sicurezza inizia dalla produzione
Gli hardware wallet BitBox vengono prodotti in Svizzera. Durante la configurazione in fabbrica impostiamo le protezioni di sicurezza del dispositivo e blocchiamo le funzionalità che non devono più essere disponibili nel prodotto finito.
Tra le varie misure, disabilitiamo le interfacce di debug del microcontrollore e configuriamo il secure chip. Le interfacce di debug sono utili agli ingegneri durante lo sviluppo e i test, ma lasciarle accessibili offrirebbe a un attaccante ulteriori possibilità di interagire con il dispositivo finito.
Produrre un dispositivo di sicurezza significa stabilire quali funzionalità sono necessarie durante lo sviluppo, quali servono durante il normale utilizzo e quali invece non devono più essere disponibili una volta che il prodotto arriva al cliente.
Anche il percorso fino al cliente conta
Ordinare direttamente dal produttore può ridurre significativamente il rischio di ricevere un dispositivo modificato fisicamente. Acquistare dal nostro shop ufficiale evita un ulteriore passaggio attraverso lo stoccaggio, l’inventario e la gestione dei resi di un rivenditore. Questo riduce le occasioni in cui qualcuno potrebbe accedere ai dispositivi o introdurre prodotti modificati prima che arrivino al cliente.
Per un attaccante, modificare un wallet è solo metà del lavoro. Deve anche riuscire a farlo arrivare nelle mani di qualcuno che lo utilizzerà. Avere accesso all’inventario di un rivenditore può consentire di distribuire più dispositivi modificati attraverso acquisti del tutto normali, senza dover intercettare singole spedizioni.
Ordinare direttamente elimina questo ulteriore punto di accesso e distribuzione, rendendo più difficile realizzare su larga scala attacchi che dipendono da questo passaggio.
I resi sono particolarmente rilevanti in questo contesto. Un dispositivo che sembra inutilizzato potrebbe comunque essere stato aperto e modificato. Se un attaccante riesce a restituirlo e a farlo reinserire tra i prodotti vendibili, il cliente successivo potrebbe riceverlo come nuovo.
Per questo le procedure di gestione dei resi sono importanti: una confezione apparentemente integra non sostituisce la conoscenza di come il dispositivo è stato effettivamente gestito. Acquistando direttamente non è necessario affidarsi anche alle procedure di un ulteriore rivenditore.
Gli ordini effettuati dal nostro shop utilizzano inoltre un imballaggio esterno e informazioni del mittente neutrali. In questo modo non viene segnalato inutilmente che il pacco contiene un hardware wallet, rendendo meno evidente quali spedizioni potrebbero essere interessanti per un attaccante.
Ordinare direttamente non elimina ogni rischio, perché preparazione degli ordini e consegna coinvolgono comunque altre parti. Eliminare ulteriori intermediari commerciali riduce però in modo significativo le occasioni di manomissione.
Chi preferisce acquistare altrove dovrebbe consultare la nostra lista dei rivenditori per individuare i partner di vendita ufficiali. Indipendentemente dal canale di acquisto, controlla sempre la confezione e segui le verifiche descritte di seguito prima del primo utilizzo.
Rendere più difficile la manomissione fisica
Da anni includiamo il rischio di utilizzare dispositivi fisicamente modificati nel nostro threat model pubblico. Gli attacchi alla supply chain non possono essere esclusi completamente, ma questo non rende inutili le protezioni fisiche.
Adottiamo diverse misure per aumentare lo sforzo e i costi necessari a realizzare un attacco, senza compromettere la facilità d’uso del prodotto. Nel loro insieme, queste misure rendono più difficile mettere in pratica attacchi di questo tipo su larga scala e in modo economicamente sostenibile.
Un attaccante non deve soltanto riuscire ad accedere all’elettronica. Il wallet modificato deve continuare a funzionare, entrare nella sua scocca e arrivare al destinatario senza destare sospetti. La confezione e la struttura del BitBox introducono ostacoli in diverse fasi di questo processo.
Una confezione stampata e sigillata sottovuoto
Il BitBox è confezionato in una busta trasparente sigillata sottovuoto, riconoscibile dal caratteristico motivo grigio continuo lungo tutti e quattro i bordi. La stampa e le saldature della busta offrono elementi riconoscibili che possono essere confrontati con la nostra guida.
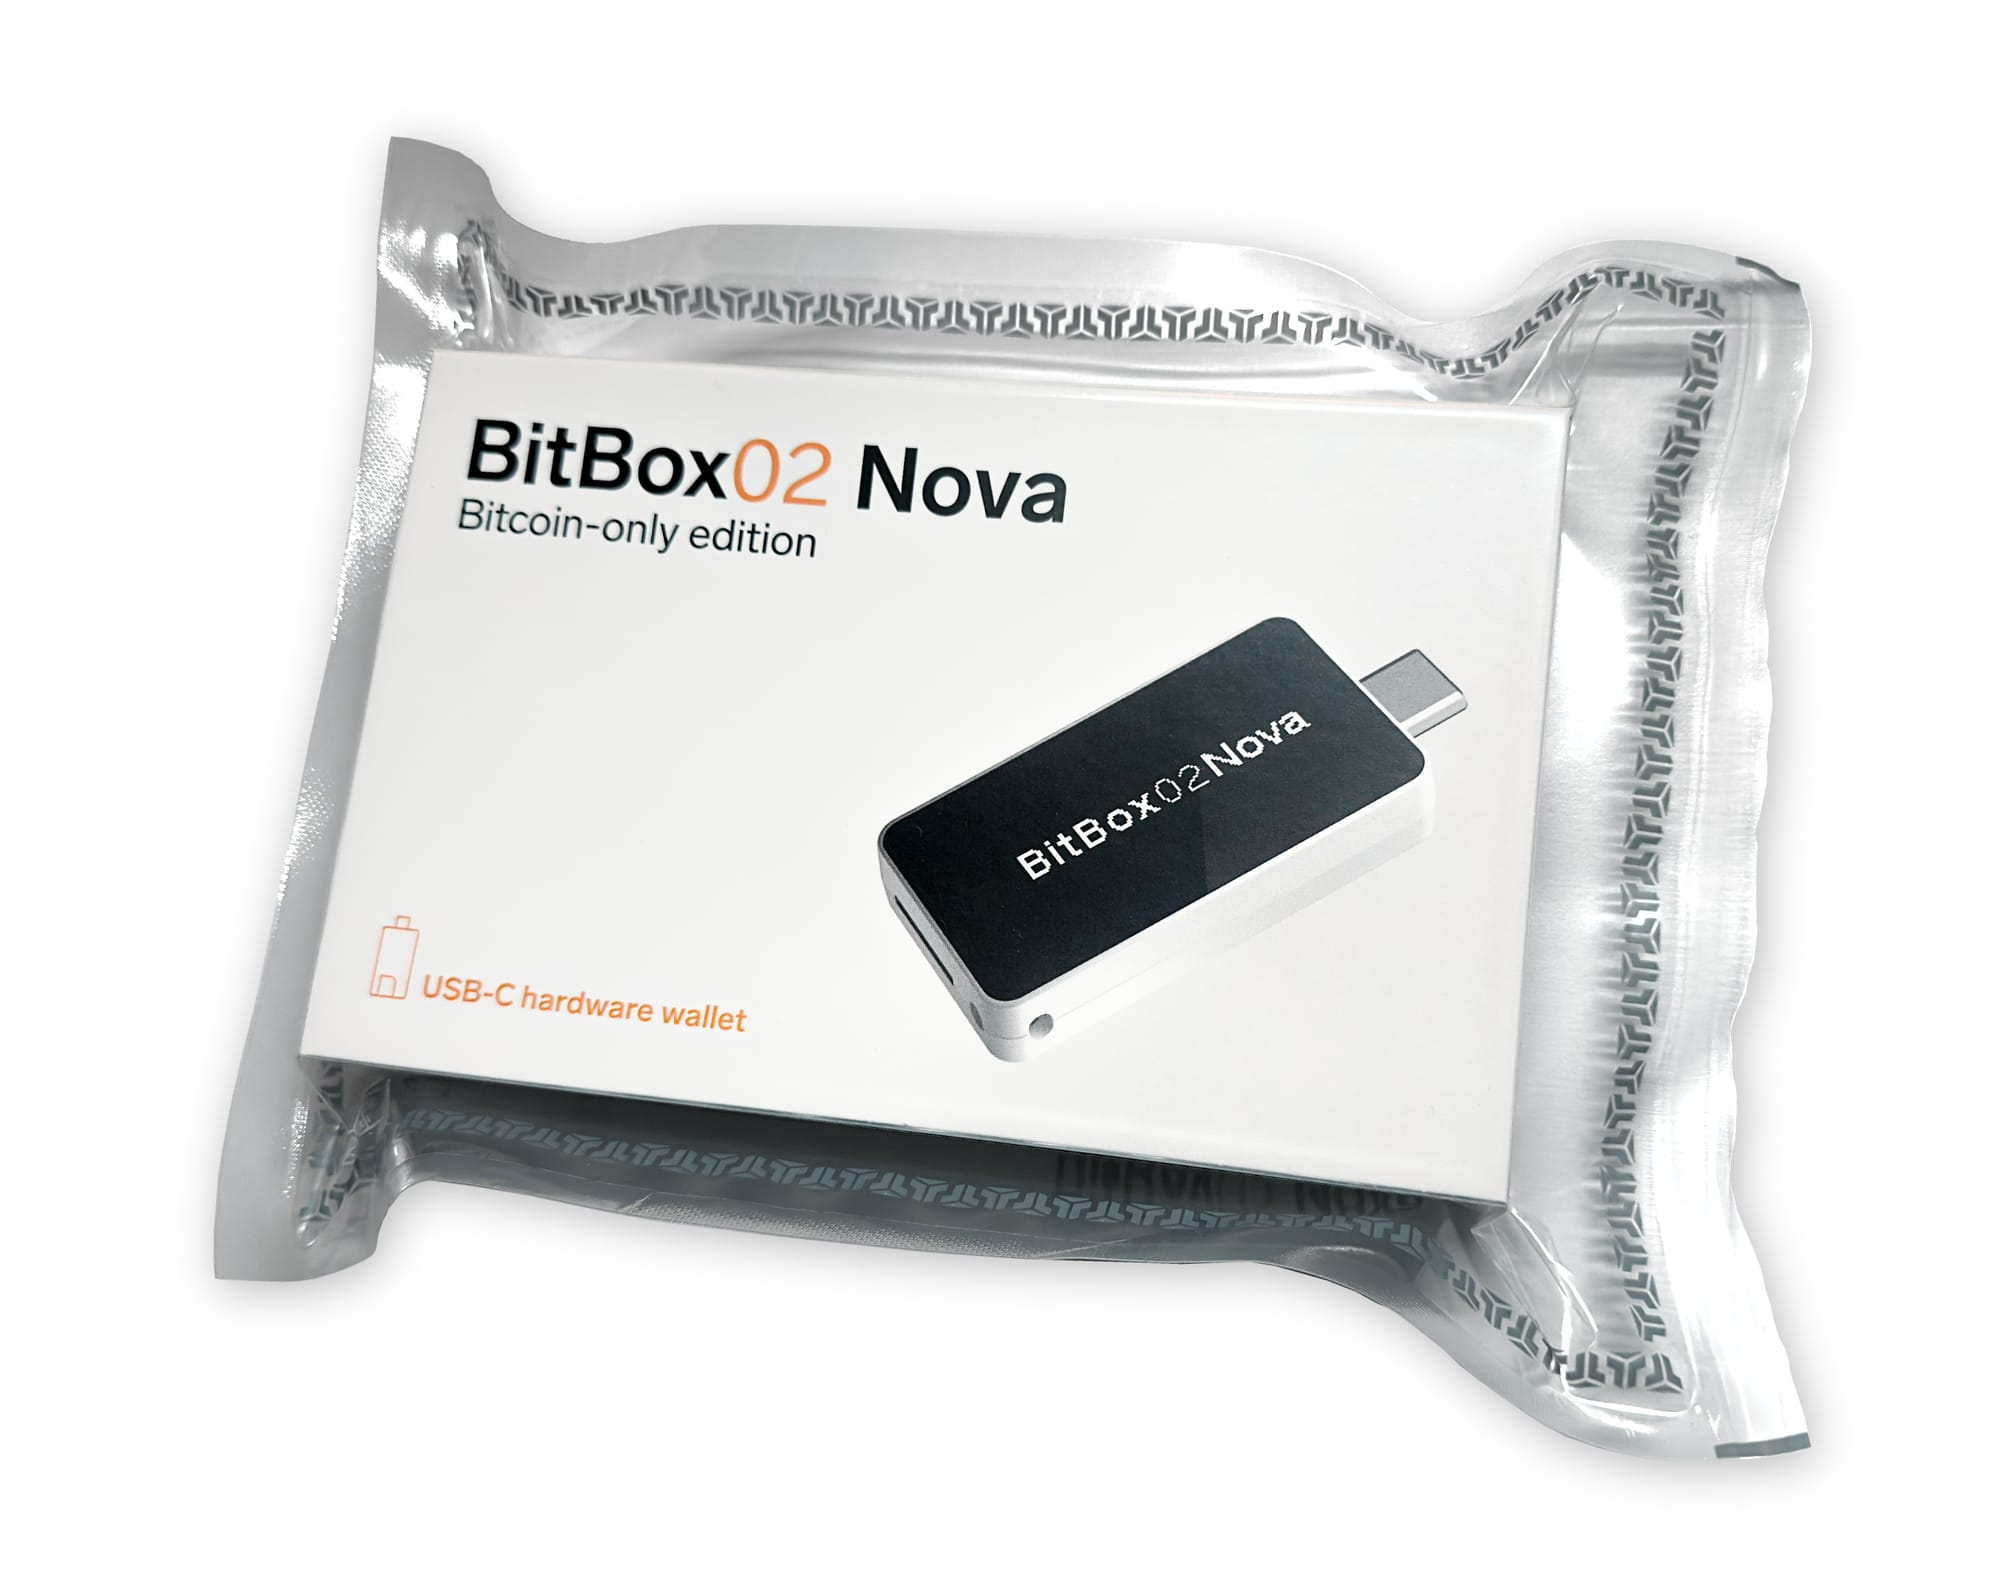
Aprire la busta crea un ulteriore problema per un attaccante: ripristinare l’aspetto di una confezione mai aperta. Un taglio, una saldatura interrotta o un bordo alterato possono essere un buon motivo per fermarsi prima di collegare il dispositivo.
Riprodurre correttamente la confezione originale richiede attrezzature professionali per il confezionamento sottovuoto, oltre a una busta e una stampa corrispondenti. Non basta semplicemente inserire la scatola in un’altra busta di plastica e sigillarne un bordo.
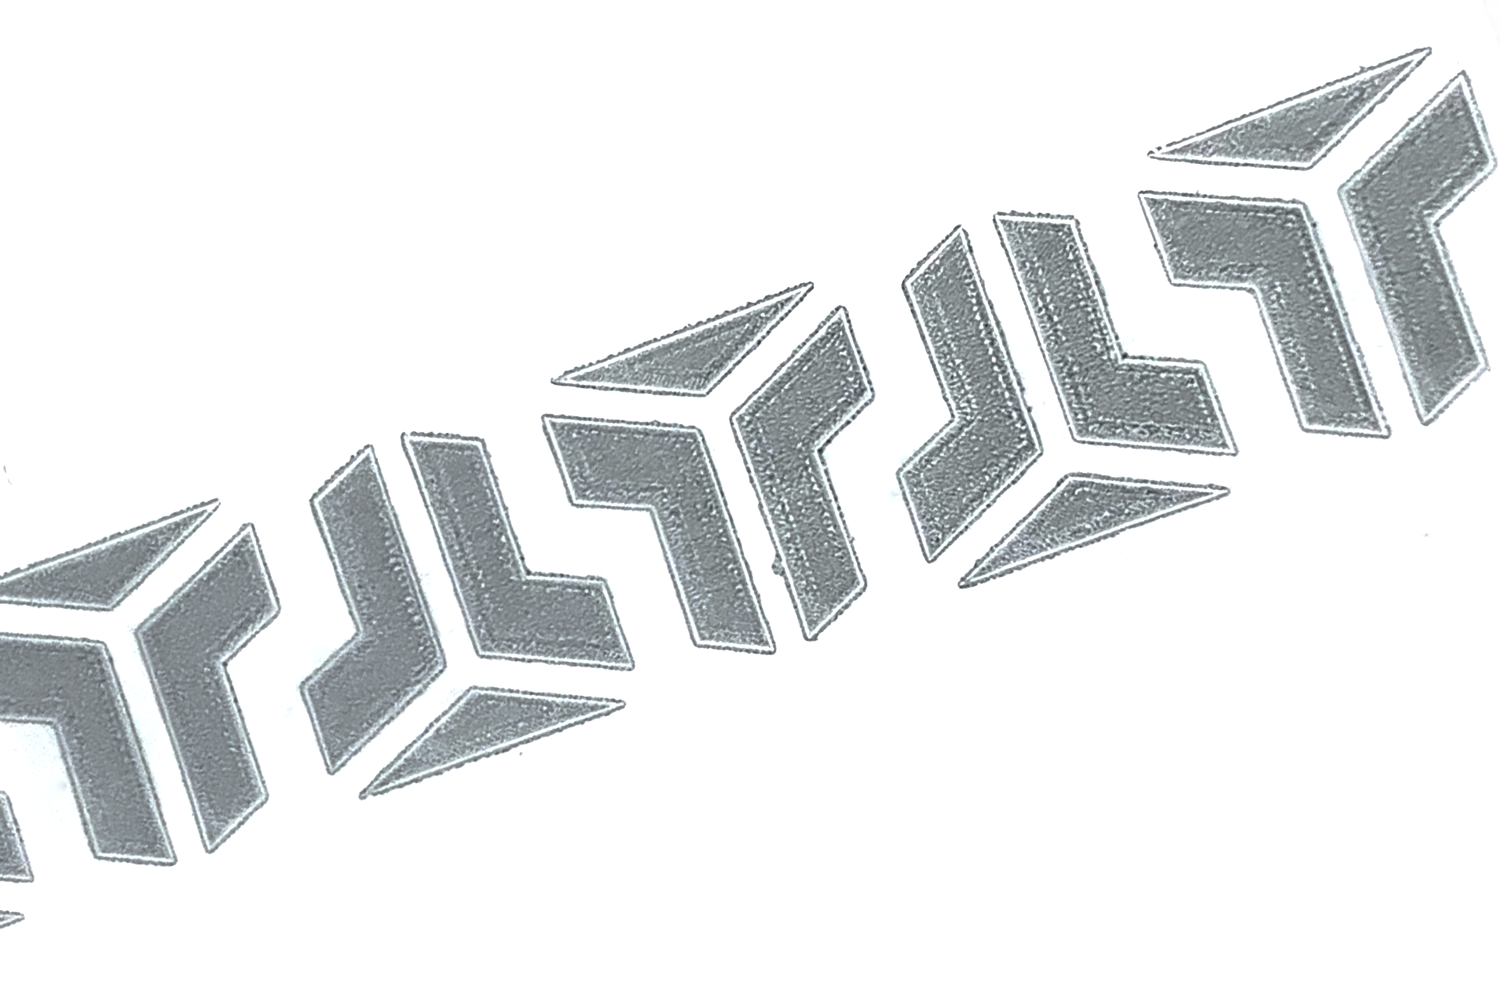
Le attrezzature e i materiali necessari non sono impossibili da reperire. Il loro scopo è aumentare lo sforzo e il costo dell’attacco e rendere più facile notare un’apertura o un riconfezionamento eseguiti con poca attenzione.
L’attaccante non deve quindi preoccuparsi soltanto di ciò che si trova all’interno della confezione, ma anche del fatto che il suo aspetto possa superare un controllo.
Una scocca che non si richiude con un semplice incastro
Le due metà della scocca del BitBox02 e del BitBox02 Nova sono incollate in corrispondenza dei perni di giunzione. Separarle rompe questi perni, rendendo più difficile richiudere in modo pulito la scocca originale. La forza necessaria può inoltre lasciare segni visibili sulla parte esterna.
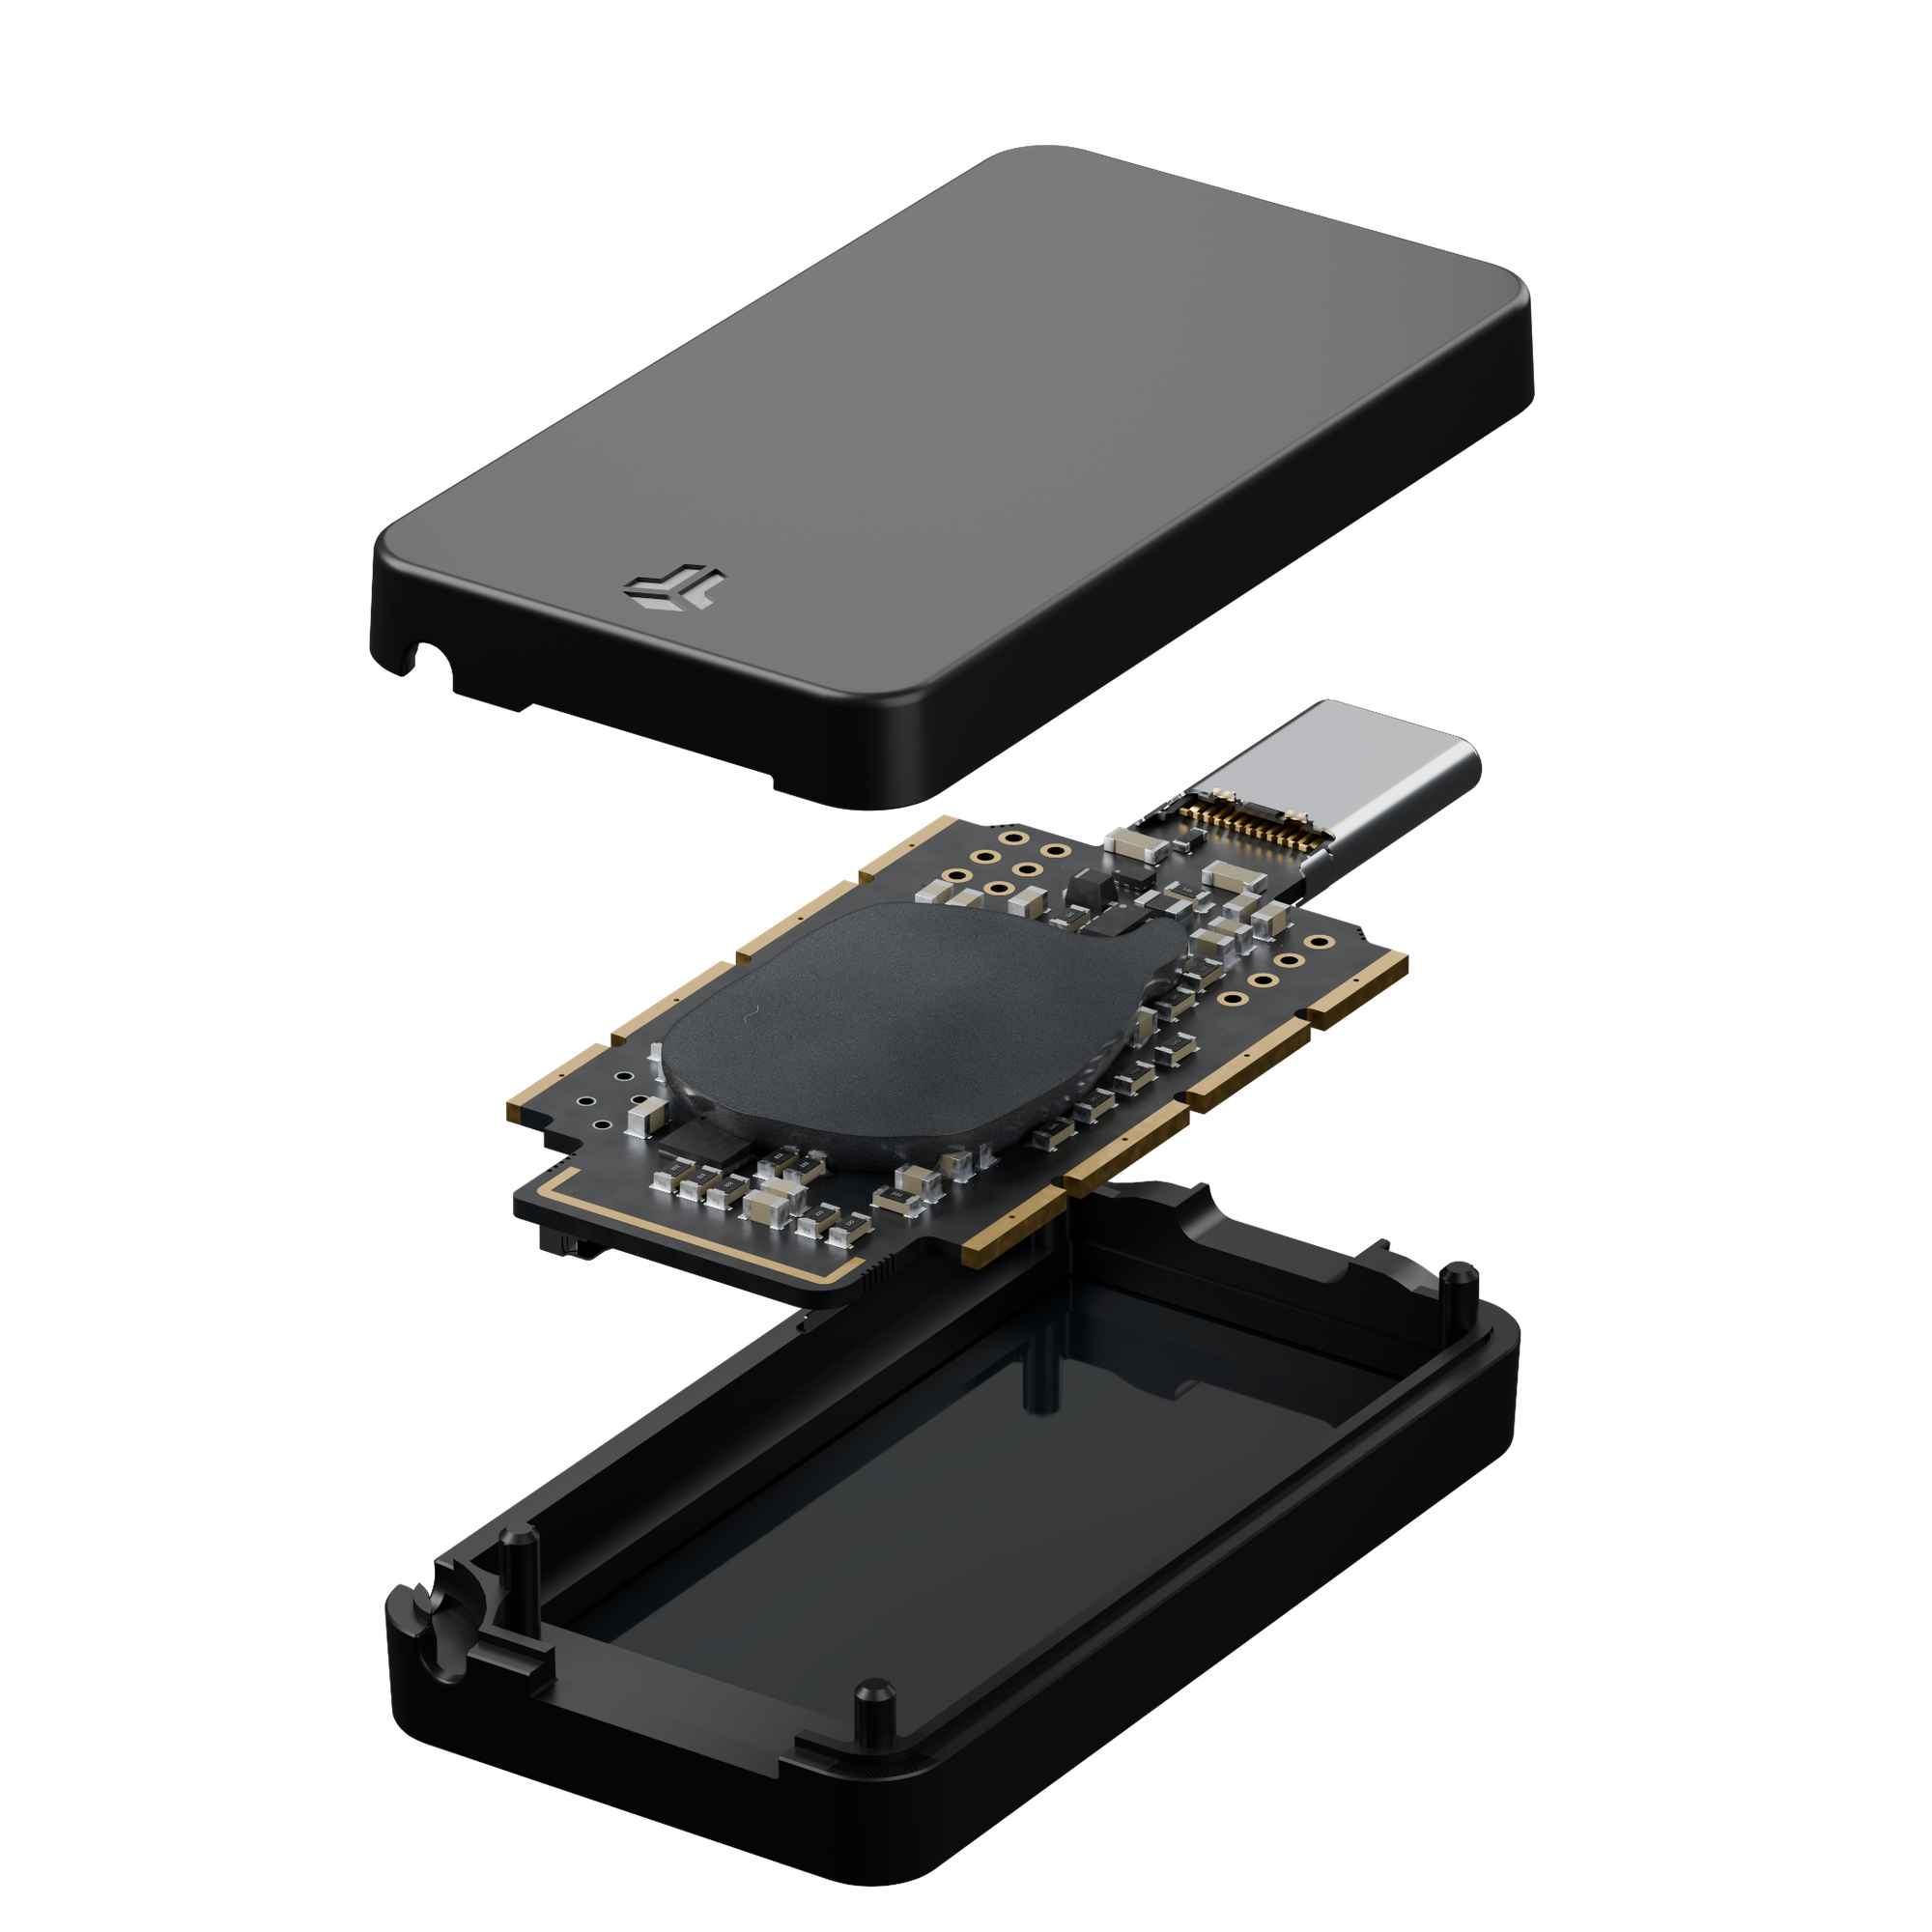
Questo è importante perché l’attaccante vuole che il destinatario accetti il dispositivo come nuovo. Accedere all’elettronica e ripristinare l’aspetto originale della scocca diventano quindi due operazioni separate, invece di limitarsi ad aprire e richiudere una copertura riutilizzabile.
I perni non sono qualcosa che gli utenti dovrebbero controllare aprendo il proprio dispositivo. Il loro scopo è rendere più complessa una modifica che dovrebbe passare inosservata.
Per creare un dispositivo manomesso dall’aspetto normale, un attaccante dovrebbe probabilmente investire nella realizzazione di propri strumenti per produrre i componenti in plastica stampati a iniezione. Questi strumenti sono molto costosi e richiedono un notevole lavoro di perfezionamento.
Resina epossidica sui componenti protetti
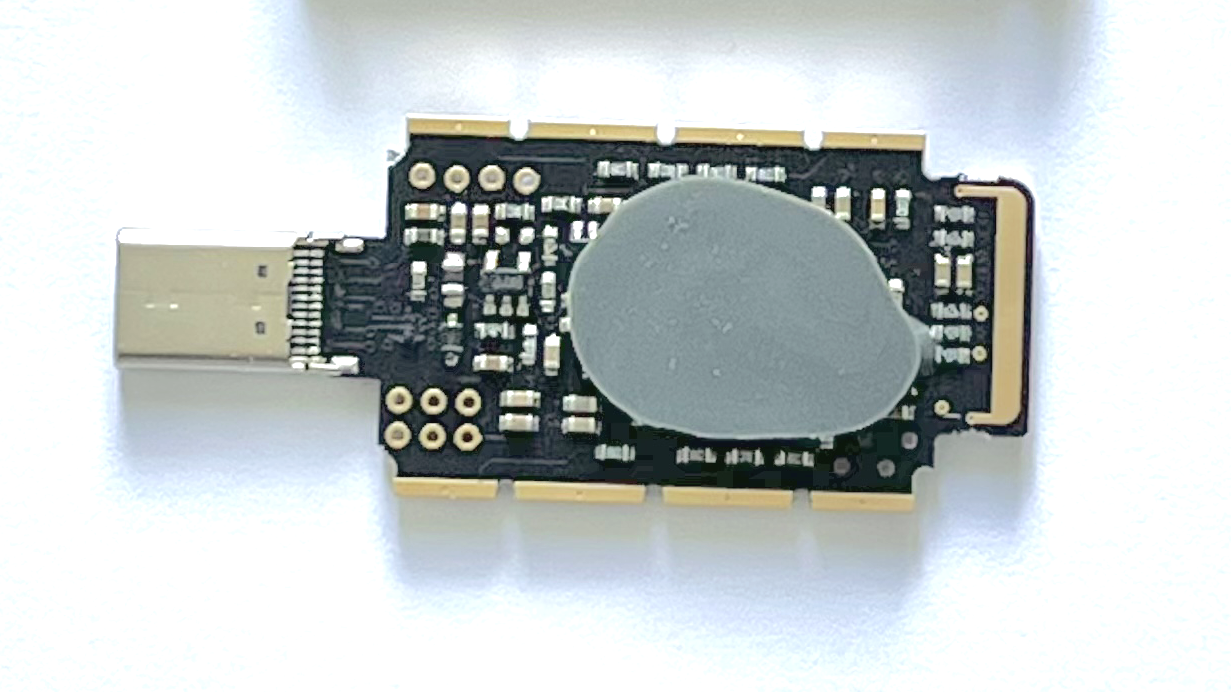
All’interno del dispositivo, il microcontrollore e il secure chip sono coperti da resina epossidica di sicurezza. Questo rende più difficile accedere ai componenti e riduce i possibili punti di collegamento per attacchi invasivi. Inoltre, lascia meno spazio utilizzabile per l’aggiunta di ulteriori componenti.
La sicurezza è un sistema
Quando si parla di sicurezza, è la combinazione delle diverse misure a fare la differenza. Insieme, rendono più complesso modificare un dispositivo senza che la manomissione venga notata. Alcune rendono più difficile accedere ai componenti, altre complicano il riassemblaggio o il riconfezionamento.
Le attrezzature possono essere riutilizzate per più tentativi, ma la gestione e la modifica di ogni singolo dispositivo comportano comunque lavoro e il rischio di danneggiarlo. Insieme al modo in cui il dispositivo viene acquistato, ad esempio direttamente dal produttore, queste misure rendono molto più difficile per un attaccante realizzare concretamente questo tipo di attacco su larga scala.
Controlli che completano le protezioni fisiche
Le protezioni fisiche sono affiancate da controlli sull’identità del dispositivo e sul software.
Autenticità del firmware
Ogni BitBox dispone di una chiave di attestazione specifica del dispositivo, certificata durante la configurazione in fabbrica. Quando il dispositivo viene collegato, la BitBoxApp gli invia una nuova challenge e verifica la risposta firmata confrontandola con questa certificazione.
Il controllo avviene automaticamente prima dello sblocco. Copiare l’aspetto esterno di un BitBox non fornisce la chiave necessaria per rispondere correttamente alla challenge.
Anche il bootloader, il piccolo programma responsabile dell’installazione e dell’avvio del firmware principale, verifica le firme del firmware. I nuovi dispositivi installano il firmware principale tramite la BitBoxApp durante la configurazione iniziale e il nostro processo di rilascio richiede le firme di più ingegneri BitBox.
Build riproducibili
Build riproducibili offrono un’ulteriore forma di verifica. Revisori indipendenti possono compilare una release e confrontare il risultato con il file binario distribuito, verificando che corrisponda al codice sorgente pubblicato. Questo non dimostra che il codice sia privo di vulnerabilità, ma rende più significativa la possibilità di verificarlo in modo indipendente.
Questi meccanismi contrastano la contraffazione dei dispositivi e la sostituzione del software. Un componente aggiuntivo che osserva il funzionamento di un dispositivo autentico potrebbe però lasciare invariati sia la sua identità certificata sia il firmware. Il superamento dei controlli software non deve quindi far ignorare un dubbio ancora irrisolto su una possibile manomissione fisica.
Gli utenti più esperti possono inoltre seguire le nostre guide per controllare l’hash del firmware installato e verificare il download della BitBoxApp.
I controlli di autenticità aiutano a individuare dispositivi contraffatti. L’integrità fisica è una questione diversa. Questo non rende meno utile l’attestazione, ma significa che il suo risultato deve essere interpretato correttamente e combinato con le altre misure di protezione.
Quando crei un nuovo wallet, il suo segreto viene generato durante la tua configurazione personale, non viene fornito dal venditore né preparato in fabbrica. Il nostro articolo sull’entropia e sulla generazione dei wallet spiega il processo nel dettaglio. È altrettanto importante mantenere privato questo segreto quando ne crei il backup.
Cosa controllare e quando fermarsi
Prima di collegare un nuovo dispositivo, controlla la busta interna utilizzando la nostra guida illustrata alla confezione. Cerca eventuali tagli, saldature danneggiate o segni di una possibile richiusura. Una lieve perdita del sottovuoto, da sola, è accettabile se la busta e i sigilli sono ancora integri. In caso di dubbio, non aprire la busta e contatta il supporto.
Utilizza la BitBoxApp ufficiale e lascia che il controllo di autenticità venga completato. Fermati se compare un avviso, se il controllo non può essere completato o se rimangono altri dubbi.
Finché questi dubbi non sono stati chiariti, non configurare né ripristinare un wallet, non sbloccare un dispositivo sospetto e non trasferirvi fondi.
Se sospetti che un dispositivo sia stato modificato fisicamente, smetti immediatamente di utilizzarlo e scollegalo. Questo vale anche se sul dispositivo è già stato creato o ripristinato un wallet. Contatta il supporto BitBox aprendo autonomamente un canale ufficiale e spiega cosa ha fatto nascere il sospetto. Come prima cosa valuteremo le informazioni disponibili per capire se esistono motivi concreti per sospettare una manomissione. A seconda di quanto emerge, i passaggi successivi potrebbero includere l’invio del dispositivo per un’ispezione e, quando necessario, la sua sostituzione. Queste decisioni vengono prese caso per caso.
Quando contatti il supporto, è utile includere i dettagli dell’acquisto, fotografie della confezione o di eventuali danni visibili, eventuali messaggi di avviso e indicare se il dispositivo è già stato utilizzato. Non includere mai parole di recupero, backup su microSD, password o passphrase. Un dubbio sul dispositivo non significa automaticamente che il segreto del wallet sia stato esposto. Sostituire l’hardware e proteggere un wallet eventualmente compromesso sono però due operazioni distinte. Ripristinare lo stesso backup su un altro dispositivo non rende di nuovo privato un segreto che potrebbe essere già stato esposto.
Se l’esposizione è confermata o ragionevolmente sospetta, i fondi devono essere trasferiti in un nuovo wallet creato utilizzando hardware e software affidabili. Resettare il dispositivo sospetto o reinstallarne il firmware non risolve il problema di eventuali componenti elettronici aggiunti. Un’eventuale ispezione o sostituzione deve quindi essere coordinata con le misure necessarie a proteggere il wallet, non considerata un’alternativa a esse.
Verifica che l’assistenza sia autentica
La modifica fisica di un dispositivo e il phishing sono attacchi diversi. Tuttavia, un messaggio che segnala un presunto problema di sicurezza può convincere qualcuno a condividere proprio le informazioni che sta cercando di proteggere.
Se ricevi un contatto inatteso, apri direttamente il sito ufficiale del supporto. Non utilizzare link, codici QR, numeri di telefono o presunti riferimenti al supporto contenuti nel messaggio per verificarne l’autenticità. Un nome del mittente familiare o un design convincente non rendono legittima una richiesta di informazioni segrete relative al wallet. Il supporto BitBox non ti chiederà mai le parole di recupero o il backup di un wallet, né ti inviterà a trasferire fondi verso un presunto wallet protetto fornito da qualcun altro.
La nostra guida su come verificare che un contatto BitBox sia autentico spiega come controllare una comunicazione aprendo tu stesso una nuova richiesta attraverso un canale ufficiale. Chiedere aiuto non dovrebbe mai richiedere di rinunciare al controllo del proprio wallet.
Protezioni diverse, funzioni diverse
Nessuno dovrebbe dover fare reverse engineering di un hardware wallet prima di iniziare con la self-custody.
La nostra responsabilità è rendere più difficile ogni possibile manomissione, offrire strumenti utili per verificare il dispositivo e il suo software e spiegare chiaramente i limiti di questi controlli. L’obiettivo non è sostituire la fiducia in una confezione con una fiducia cieca in una spunta verde. È offrire un processo in cui produzione, protezioni fisiche, verifiche e supporto lavorano insieme.
Se qualcosa resta poco chiaro, fermati prima di mettere a rischio il segreto del wallet o i tuoi fondi e contatta il supporto BitBox.
Non hai ancora un BitBox?
Mantenere le tue criptovalute al sicuro non deve essere complicato. Gli hardware wallet BitBox conservano le chiavi private delle tue criptovalute offline, così puoi gestire i tuoi fondi in modo sicuro.
Sia il BitBox02 Nova che il BitBox02 sono disponibili anche in una versione dedicata solo a Bitcoin, con un firmware radicalmente ottimizzato: meno codice significa meno punti vulnerabili, migliorando ulteriormente la sicurezza quando conservi solo Bitcoin.
Ordina il BitBox02 Nova o il BitBox02 nel nostro shop!
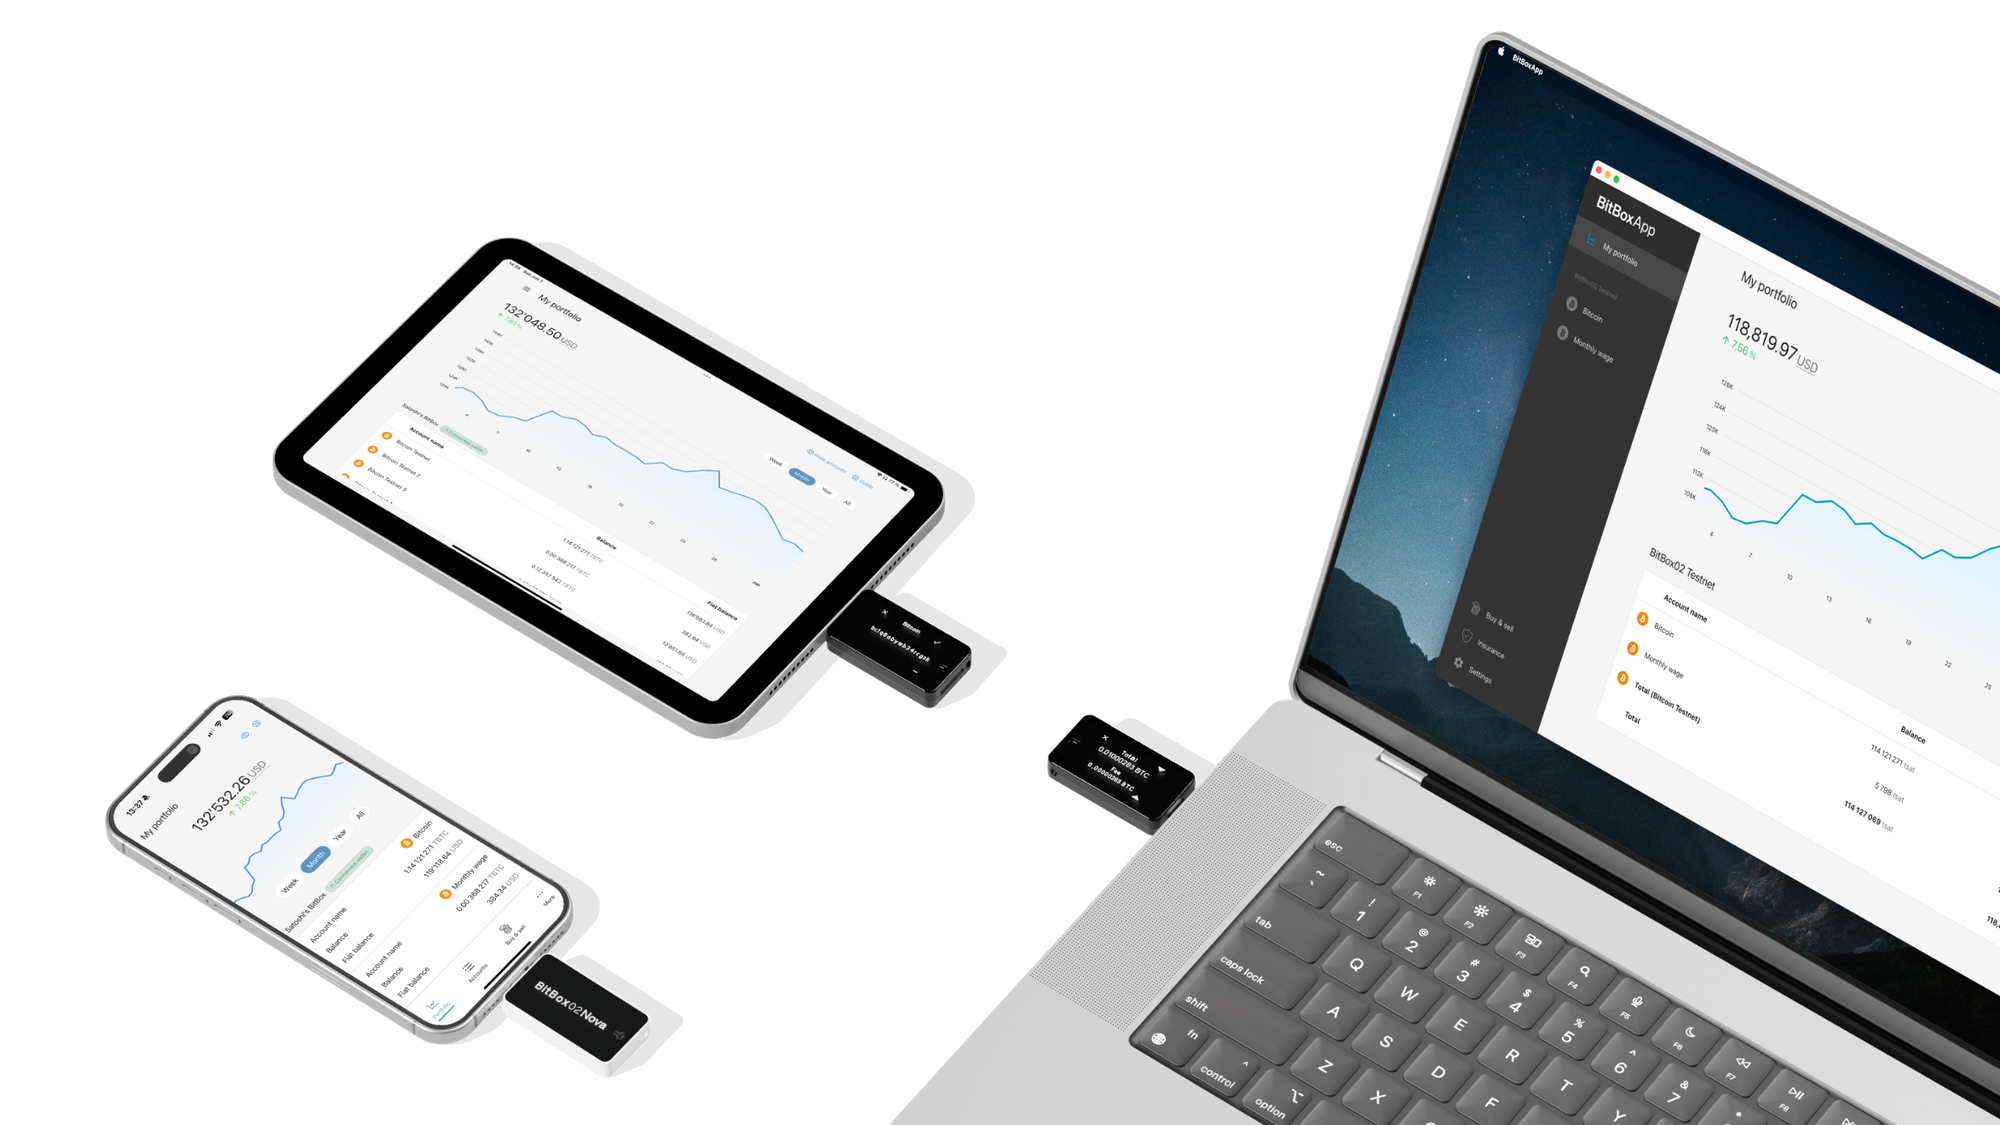
Shift Crypto è un'azienda privata con sede a Zurigo, in Svizzera. Il nostro team di contributori di Bitcoin, esperti di criptovalute e ingegneri della sicurezza crea prodotti che consentono ai clienti di godere di un percorso senza stress dal livello principiante a quello di padronanza nella gestione delle criptovalute. BitBox02, il nostro hardware wallet di seconda generazione, consente agli utenti di memorizzare, proteggere e effettuare transazioni in Bitcoin e altre criptovalute con facilità - insieme al suo compagno software, la BitBoxApp.