
Il 10 settembre 2026, alcuni attaccanti hanno sfruttato una falla di sicurezza di Brevo, il provider esterno che utilizziamo per la nostra newsletter e per le email dei tutorial. Hanno avuto accesso al nostro account, inviato due campagne di phishing e scaricato la nostra lista di contatti. I dati esposti comprendevano esclusivamente gli indirizzi email degli iscritti.
Gli ordini effettuati nel nostro shop e i relativi dati dei clienti non sono interessati. La violazione non ha compromesso nessuno dei nostri sistemi interni, la BitBoxApp o gli hardware wallet BitBox.
Le email di phishing segnalavano falsamente una vulnerabilità del BitBox e indirizzavano i destinatari verso un sito web che chiedeva di inserire le parole di recupero. Abbiamo informato Brevo entro un’ora dall’accaduto e il provider è intervenuto rapidamente disattivando i link contenuti nelle campagne di phishing. Quanto affermato nelle email era falso e, se ne hai ricevuta una, non devi interagire con il messaggio. Ricorda sempre che BitBox non ti chiederà mai le parole di recupero.
Cosa è successo a Brevo?
Secondo il rapporto pubblicato da Brevo, la vulnerabilità riguardava il single sign-on (SSO), un sistema che permette agli utenti di accedere a diversi servizi tramite le credenziali aziendali. Gli attaccanti hanno creato una propria organizzazione Brevo con SSO e invitato utenti Brevo già esistenti. Attraverso il proprio sistema di login, sono poi riusciti ad accedere come questi utenti. Brevo ha però esteso erroneamente questo accesso anche alle altre organizzazioni a cui gli stessi utenti avevano accesso.
La mancata separazione tra gli account dei diversi clienti ha permesso agli attaccanti di accedere a oltre 100 account indipendenti, compresi quelli di altre aziende del settore Bitcoin.
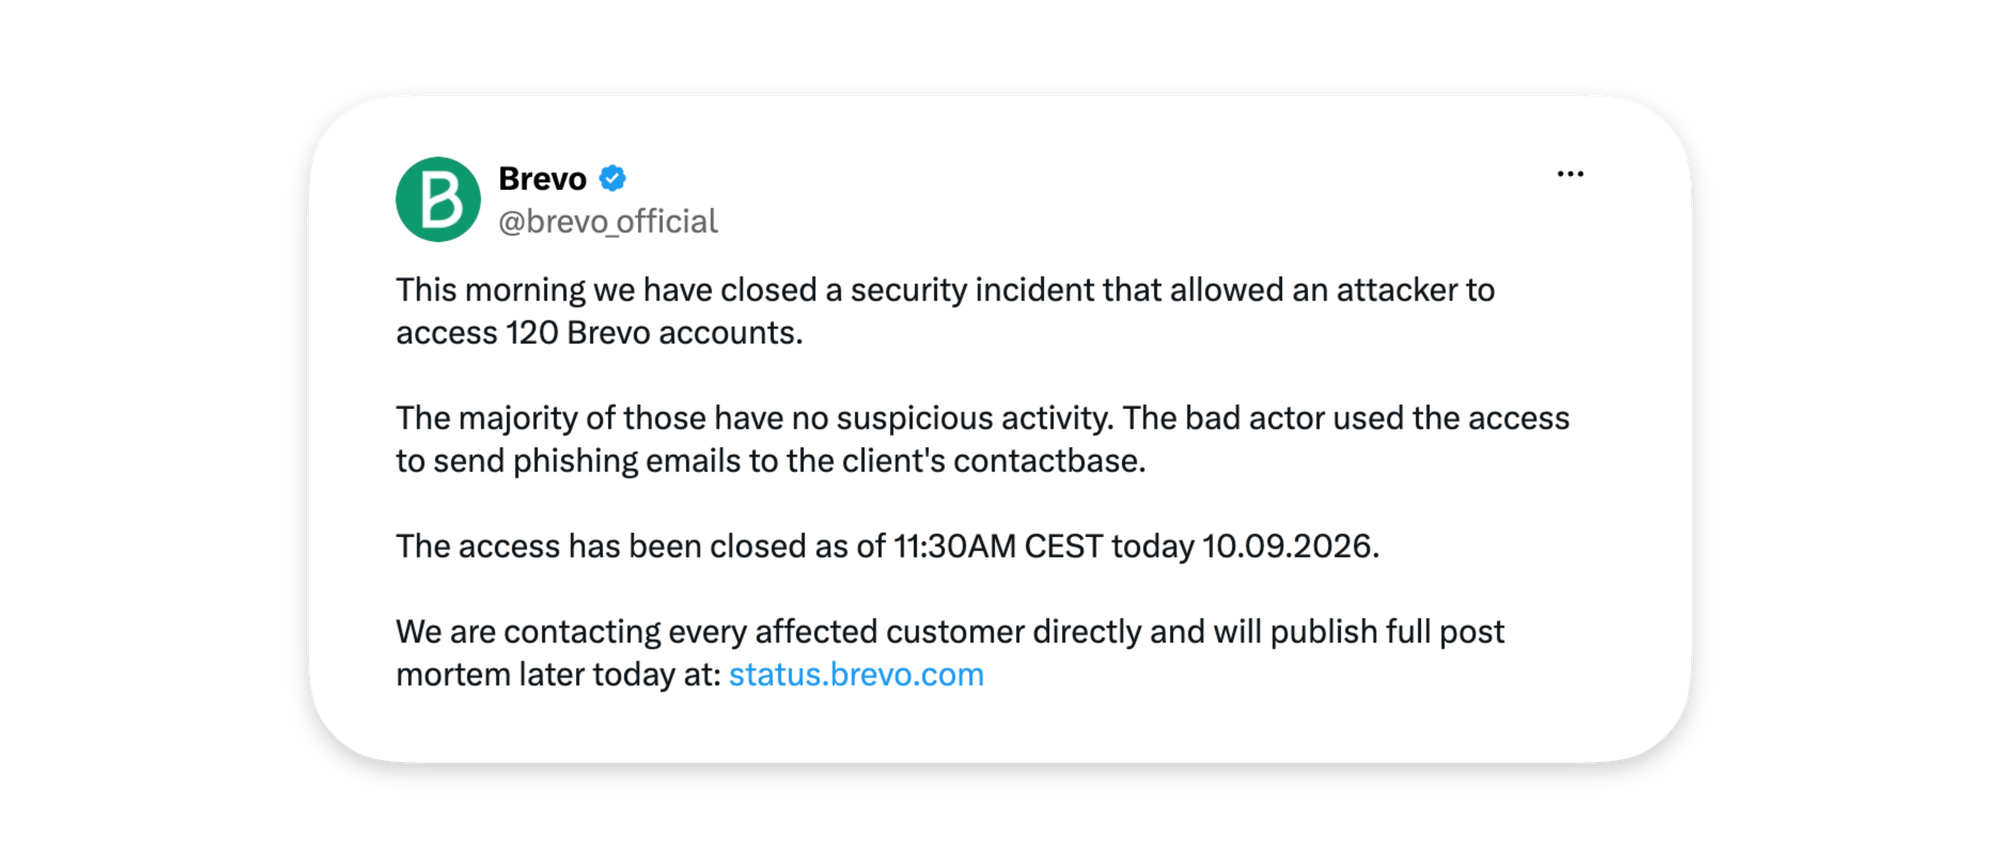
La falla si trovava quindi nei sistemi di Brevo ed era al di fuori del controllo di BitBox. Non avevamo modo di intervenire prima che l’accesso non autorizzato avesse già avuto luogo e le successive campagne di phishing fossero state inviate.
Brevo riferisce di aver individuato il problema alle 06:30 UTC del 10 settembre e di aver bloccato il metodo utilizzato per l’attacco alle 08:30 UTC, disconnettendo tutti gli utenti. Dopo quell’orario non sono state rilevate ulteriori attività da parte degli attaccanti.
Le email di phishing e la nostra risposta
Gli attaccanti hanno inviato due campagne direttamente dal nostro account Brevo alle liste della newsletter, degli affiliate e dei tutorial:
- La prima campagna di phishing ha raggiunto tutti gli iscritti alla newsletter e alle email dei tutorial.
- Entro un’ora dalla prima campagna abbiamo inviato alla nostra lista newsletter un avviso sul tentativo di phishing.
- La seconda campagna conteneva lo stesso messaggio. L’invio è stato interrotto dopo aver raggiunto circa metà degli iscritti alla newsletter.
Abbiamo segnalato i domini utilizzati per il phishing, che sono stati disattivati nel giro di pochi minuti, riducendo il tempo durante il quale i siti potevano raccogliere le parole di recupero degli utenti.
Poiché i messaggi sono stati inviati attraverso l’infrastruttura legittima di Brevo, hanno superato i normali controlli di autenticazione delle email, come spiegato da Brevo nel suo rapporto. In pratica, le email di phishing apparivano autentiche quanto una newsletter ufficiale perché venivano effettivamente inviate attraverso l’infrastruttura autorizzata di Brevo.
Chi è interessato e quali dati sono stati esposti?
Purtroppo, la violazione riguarda gli indirizzi email presenti nel nostro account Brevo per newsletter, affiliate ed email di tutorial al momento dell’attacco. Brevo ci ha confermato che gli attaccanti hanno scaricato l’intera lista dei contatti, indipendentemente dal fatto che un iscritto abbia ricevuto o meno le email di phishing.
I dati esportati contenevano esclusivamente indirizzi email. Come indicato nella nostra privacy policy, non condividiamo con Brevo nomi degli iscritti, indirizzi postali, dati di pagamento o altre informazioni relative agli ordini.
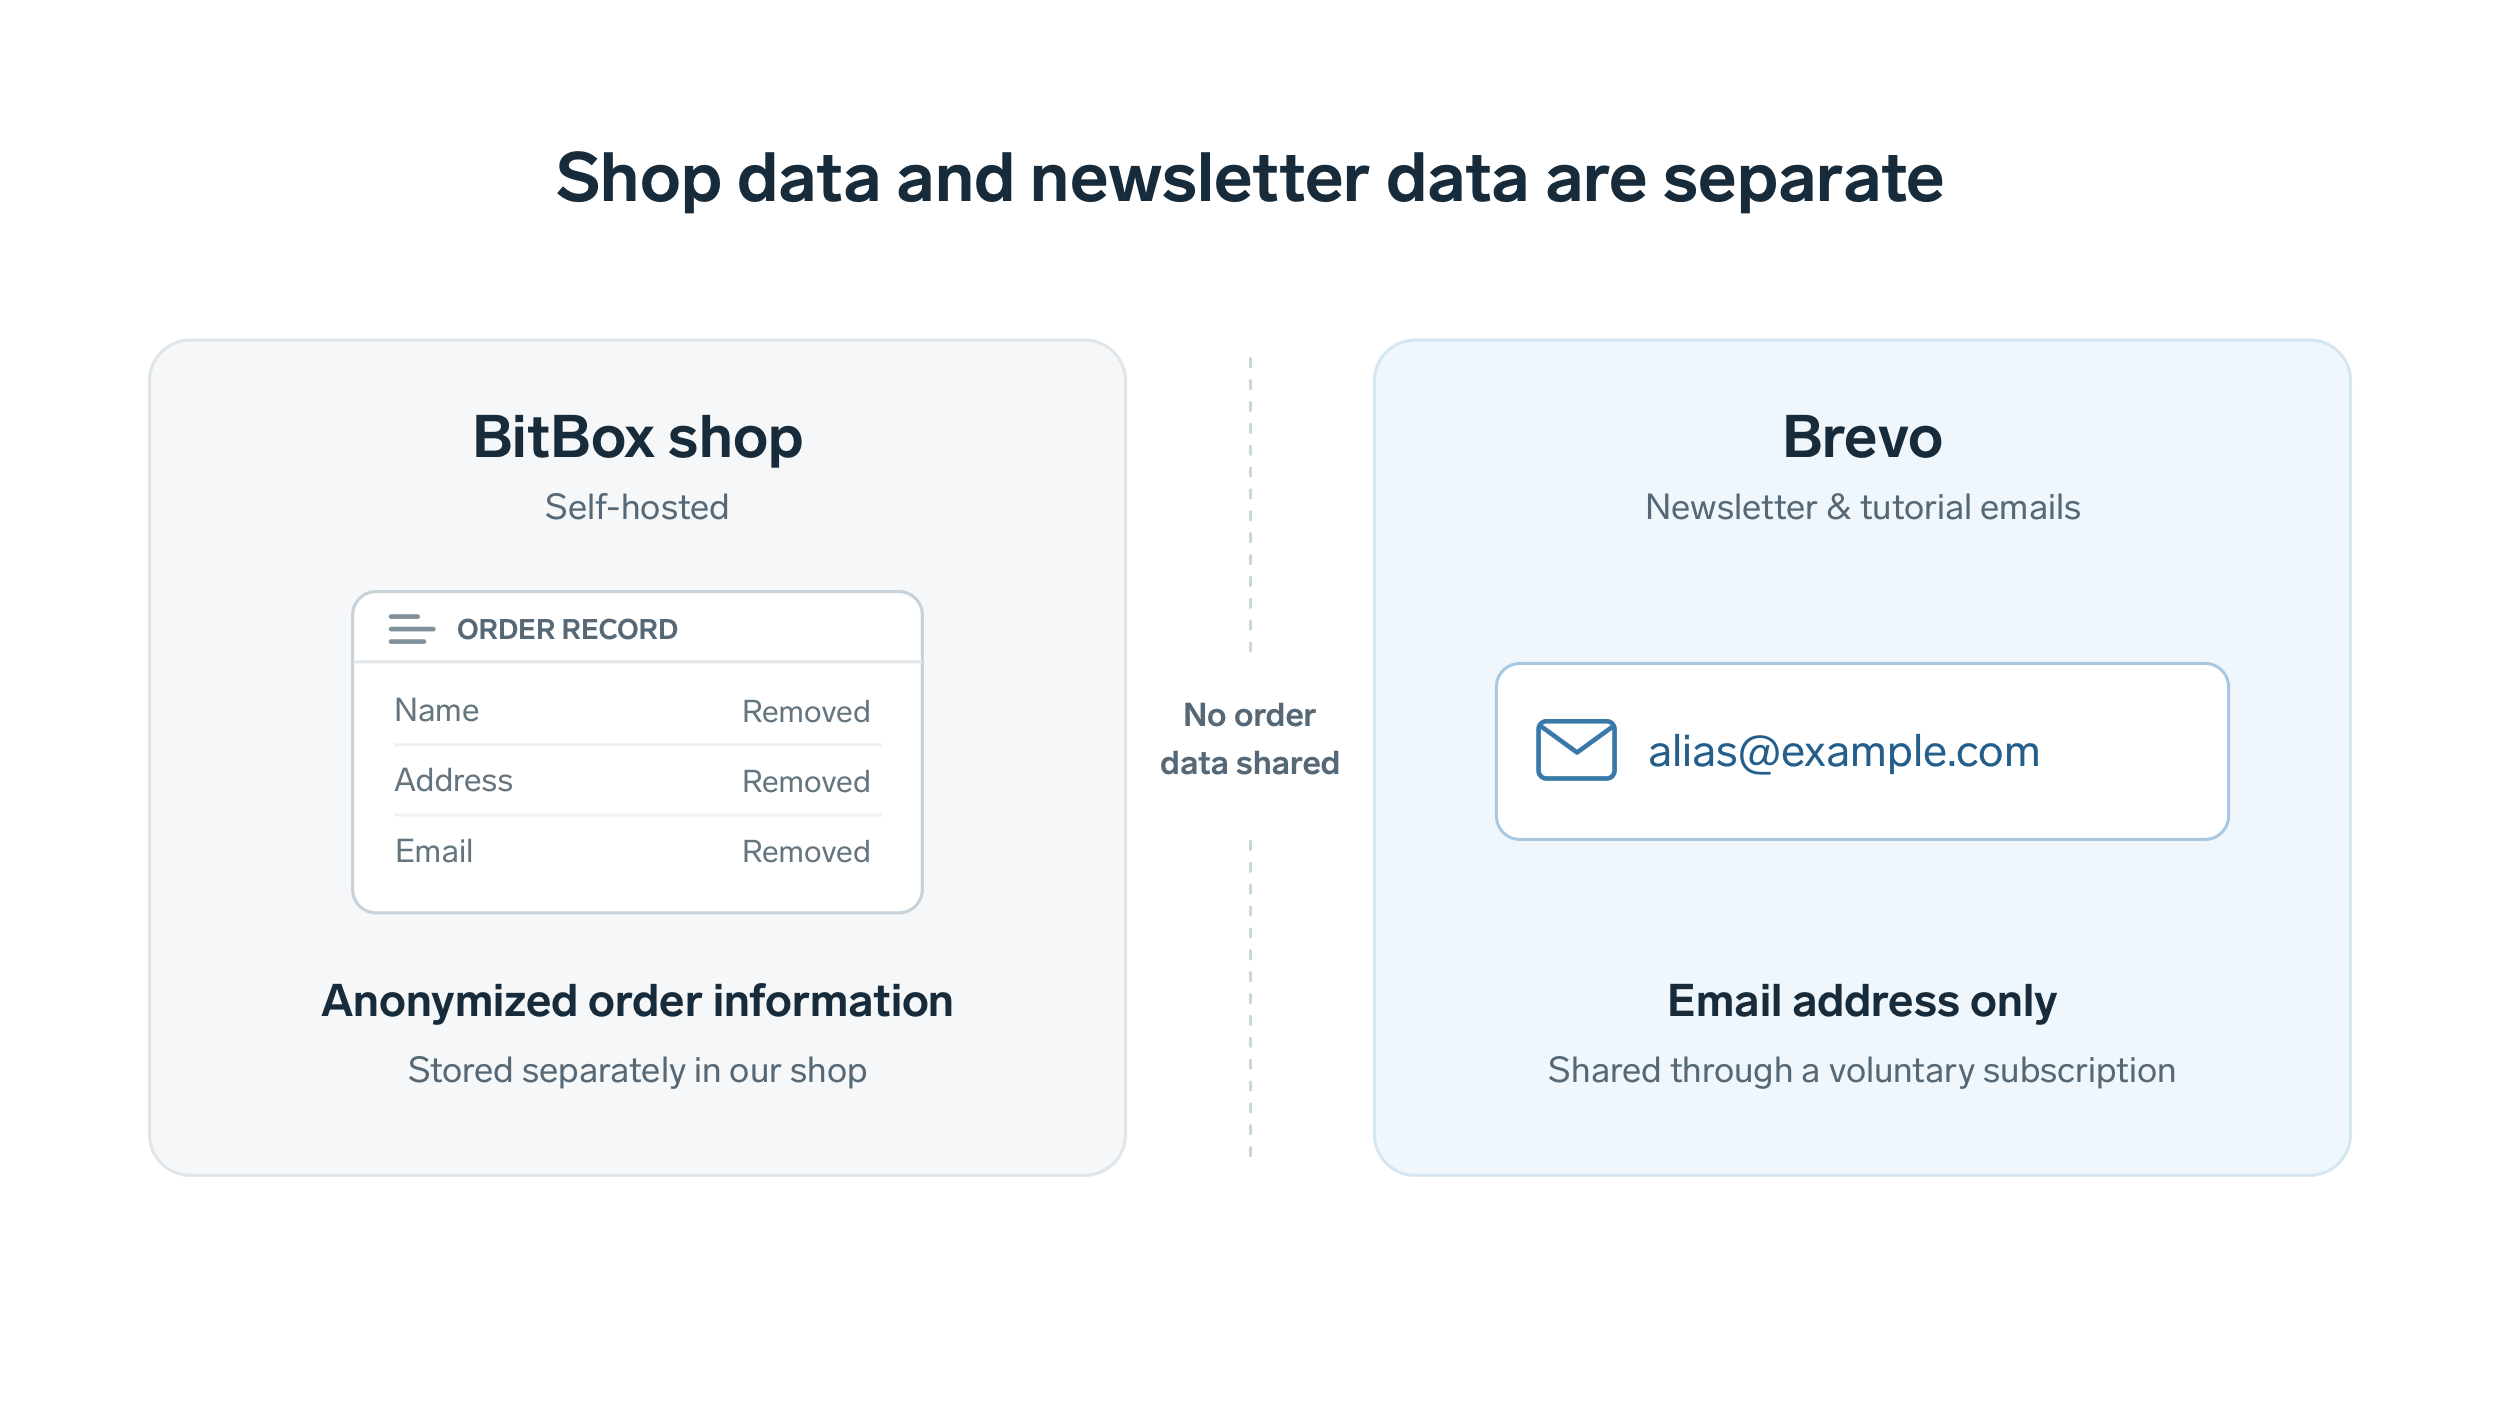
Il nostro webshop è self-hosted e anonimizza i dati degli ordini dopo 30 giorni. Aver effettuato un ordine non significa quindi essere interessati da questa violazione. Se hai anche scelto di iscriverti alla newsletter, è stato esposto l’indirizzo email utilizzato per l’iscrizione, ma non i dati relativi al tuo ordine.
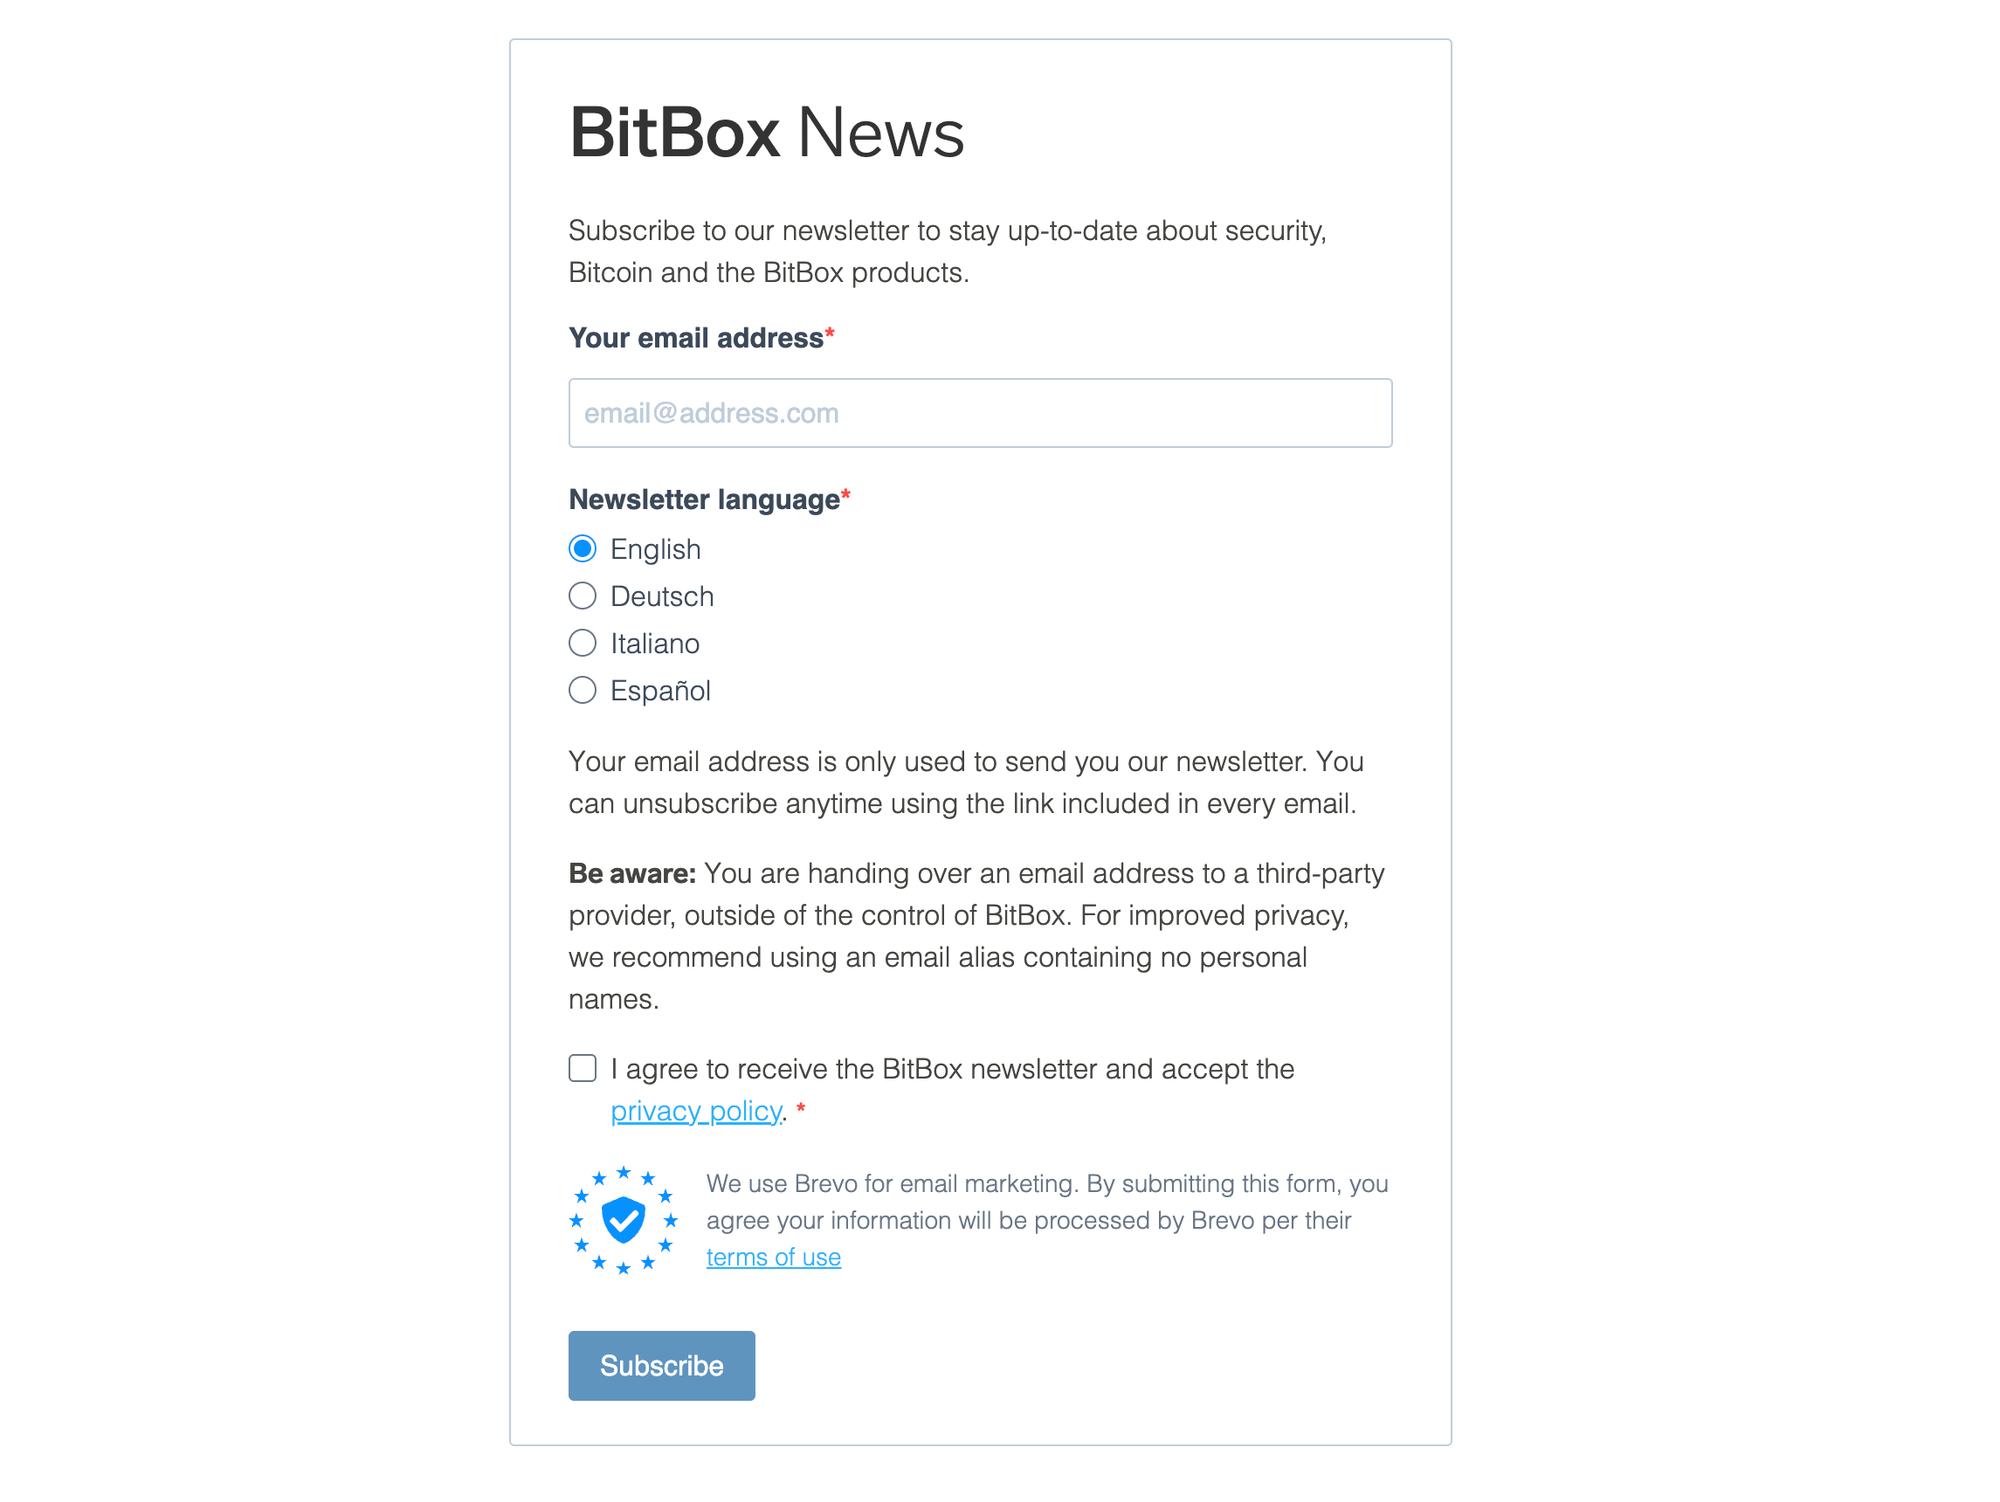
Ci teniamo inoltre a sottolineare che l’iscrizione alla newsletter e alle email dei tutorial è sempre facoltativa e puoi utilizzare qualsiasi indirizzo email desideri. Il nostro modulo di iscrizione alla newsletter indica esplicitamente Brevo e spiega che, iscrivendosi, l’indirizzo email viene affidato a un provider esterno che non è sotto il controllo diretto di BitBox. Per una maggiore privacy, consigliamo inoltre di utilizzare un alias email che non contenga il proprio nome.
Un indirizzo email può contenere un nome o essere collegato ad altre informazioni provenienti da fonti diverse. Sapere che quell’indirizzo faceva parte della mailing list di BitBox può quindi aiutare i truffatori a creare messaggi più mirati.
Questo non dà loro accesso al tuo wallet e non rivela quanti bitcoin o altre criptovalute possiedi, ma potrebbe comportare un aumento dei tentativi di phishing inviati a quell’indirizzo.
Cosa devono fare gli iscritti?
Se hai soltanto ricevuto l’email di phishing e non hai interagito con il messaggio, non è necessario ripristinare il BitBox o spostare i fondi a causa di questa violazione. Elimina o segnala l’email e presta attenzione a eventuali tentativi successivi. La nostra guida sul phishing spiega cosa fare a seconda che tu abbia semplicemente ricevuto il messaggio, aperto un link, installato un software o condiviso informazioni.
Non inserire mai le parole di recupero su un sito web, nella BitBoxApp, in una risposta email o in un modulo del supporto. Inseriscile solo direttamente sul tuo BitBox quando devi ripristinare un wallet.
Se hai inserito le parole di recupero sul sito di phishing, contatta il nostro supporto per ricevere indicazioni su come proteggere eventuali fondi ancora presenti nel wallet. Non includere mai parole di recupero o backup del wallet nella richiesta di supporto.
Se per BitBox News utilizzavi già un alias email temporaneo, consigliamo di eliminarlo e iscriverti nuovamente con un nuovo alias, così da ridurre il rischio di ricevere ulteriori tentativi di phishing.
Perché utilizzare un provider email esterno?
Gestire internamente un sistema per l’invio di email su larga scala è tecnicamente possibile. Tuttavia, recapitare in modo affidabile messaggi a centinaia di migliaia di caselle di posta richiede un lavoro continuo su autenticazione, limiti di invio, segnalazioni di spam e reputazione del mittente, cioè lo storico che i server di posta utilizzano per valutare le email in arrivo. I requisiti di Gmail per chi invia grandi volumi di email mostrano bene quanto sia complesso. Puoi approfondire l’argomento in questo articolo.
L’invio di email su larga scala è un settore fortemente centralizzato. Anche gestendo un nostro server di invio continueremmo a dipendere dai grandi provider di posta elettronica e dalle loro regole per la consegna dei messaggi. In pratica, per garantire un recapito affidabile è difficile evitare di affidarsi a uno dei pochi provider consolidati che operano in questo settore.
Come abbiamo già spiegato, gestire direttamente questi servizi non significa automaticamente avere le risorse e le competenze necessarie per inviare grandi volumi di email in modo affidabile. Inoltre, gestire internamente l’infrastruttura email non ci renderebbe necessariamente immuni da possibili attacchi.
Continueremo quindi a offrire la possibilità di iscriversi volontariamente alla newsletter, perché permette agli utenti di approfondire la self-custody e ricevere aggiornamenti sui prodotti e sulla sicurezza.
Come procederemo
Sebbene la vulnerabilità fosse molto grave, Brevo ha reagito rapidamente, bloccando l’accesso dell’attaccante e fornendo una spiegazione trasparente delle cause e delle misure adottate per contenere il problema. Anche per questo motivo, per il momento continueremo a utilizzare Brevo, mentre stiamo valutando attivamente possibili alternative.
In un periodo in cui la ricerca sulla sicurezza è sempre più accelerata dall’AI e vengono scoperti sempre più exploit, cambiare provider non garantisce automaticamente una maggiore sicurezza. Nessun provider può assicurare che un problema di questo tipo non si verifichi mai.
Il nostro approccio resta quindi quello di ridurre al minimo i dati che condividiamo, spiegare chiaramente come vengono utilizzati e valutare sia la sicurezza di un provider sia il modo in cui reagisce quando qualcosa va storto.
Per gli iscritti, il punto più importante è continuare a prestare attenzione a eventuali tentativi di phishing e mantenere privati i backup del wallet. Lo ribadiamo: BitBox non ti chiederà mai di condividere le parole di recupero.
Non hai ancora un BitBox?
Mantenere le tue criptovalute al sicuro non deve essere complicato. Gli hardware wallet BitBox conservano le chiavi private delle tue criptovalute offline, così puoi gestire i tuoi fondi in modo sicuro.
Sia il BitBox02 Nova che il BitBox02 sono disponibili anche in una versione dedicata solo a Bitcoin, con un firmware radicalmente ottimizzato: meno codice significa meno punti vulnerabili, migliorando ulteriormente la sicurezza quando conservi solo Bitcoin.
Ordina il BitBox02 Nova o il BitBox02 nel nostro shop!
Shift Crypto è un'azienda privata con sede a Zurigo, in Svizzera. Il nostro team di contributori di Bitcoin, esperti di criptovalute e ingegneri della sicurezza crea prodotti che consentono ai clienti di godere di un percorso senza stress dal livello principiante a quello di padronanza nella gestione delle criptovalute. BitBox02, il nostro hardware wallet di seconda generazione, consente agli utenti di memorizzare, proteggere e effettuare transazioni in Bitcoin e altre criptovalute con facilità - insieme al suo compagno software, la BitBoxApp.