Abres la aplicación de tu exchange, introduces una contraseña y confirmas con un código de tu aplicación de autenticación. Si algo sale mal, puedes recuperar el acceso a través de tu correo electrónico. Parece que hay varias capas de protección. Pero ¿dónde están todas esas capas?
Para muchas personas, la respuesta es: en el mismo teléfono.
Los teléfonos móviles actuales cuentan con sólidas medidas de seguridad. Aun así, iOS y Android siguen recibiendo correcciones para vulnerabilidades que los atacantes ya han explotado, en ocasiones sin que el usuario tenga siquiera que abrir un mensaje o instalar nada. Hace poco, la empresa de seguridad iVerify informó de que un iPhone había sido infectado a través de un anuncio malicioso mientras su usuario simplemente navegaba por Instagram. No fue necesario pulsar el anuncio. El ataque utilizó una variante de “DarkSword”, capaz de robar contraseñas guardadas y datos de billeteras de criptomonedas.
Cuando un único dispositivo contiene las claves de la billetera, las sesiones de las cuentas, las herramientas de autenticación y el buzón de correo utilizado para recuperar el acceso, un ataque que comprometa su seguridad de forma grave puede afectar a varias medidas de protección a la vez.
Esta es una de las principales razones para limitar la cantidad de datos y el grado de control que se confían al teléfono. Sigue utilizándolo, actualizándolo y protegiéndolo. Pero los ahorros de toda una vida también deberían contar con mecanismos de defensa que sigan siendo eficaces si la seguridad del teléfono falla.
La IA no solo está encontrando fallos en las billeteras de hardware
Los informes recientes sobre investigaciones de seguridad asistidas por IA pueden dar la impresión de que las billeteras de hardware son frágiles, ya que se están descubriendo nuevos problemas de seguridad en todo el sector. Las vulnerabilidades descubiertas merecen atención, especialmente cuando pueden poner en riesgo los fondos. Nosotros también hemos tenido que resolver problemas de seguridad, incluidos los documentados en la reciente actualización de seguridad Dixence.
Pero esas mismas herramientas de investigación también se aplican al software de los ordenadores y teléfonos de uso cotidiano. En marzo de 2026, Anthropic informó de que su colaboración con Mozilla había permitido descubrir 22 vulnerabilidades en Firefox en solo dos semanas, 14 de ellas calificadas como de gravedad alta. El impacto del descubrimiento de fallos asistido por IA va mucho más allá de los dispositivos dedicados a la seguridad, y el ritmo al que se descubren y aprovechan nuevos fallos y métodos de ataque no tiene precedentes.
Esta tendencia se aprecia aún más al observar el número de vulnerabilidades CVE notificadas cada año (CVE es un sistema para identificar y hacer un seguimiento de vulnerabilidades):
Encontrar más fallos no significa automáticamente que un producto sea menos seguro: corregirlos mejora su seguridad. Tampoco un menor número de informes públicos demuestra que otro producto sea más seguro. Lo que importa es qué puede explotar realmente un atacante, qué queda expuesto si un ataque tiene éxito y qué protecciones siguen funcionando después. Profundizamos en este tema en nuestro artículo sobre las actualizaciones de firmware en la era de la IA para las billeteras de hardware.
Un teléfono cumple muchas funciones: navega por sitios web, recibe mensajes, decodifica contenido multimedia y se comunica con las redes móviles. Por eso, parte del procesamiento se produce antes incluso de tocar la pantalla. Todos los puntos por los que acepta datos potencialmente maliciosos forman su superficie de ataque, que, por su propia naturaleza, es mucho mayor que la de los dispositivos diseñados para una función específica y con funciones limitadas.
Qué muestran las vulnerabilidades recientes de iOS y Android
Como explicamos en nuestro artículo sobre las vulnerabilidades de día cero, un exploit de día cero aprovecha una vulnerabilidad antes de que se conozca y exista una corrección. Un exploit sin interacción no requiere ninguna acción de la víctima para funcionar. Un ataque puede tener una de estas características, ambas o ninguna.
Las vulnerabilidades de software notificadas han aumentado considerablemente en 2026. En el conjunto de la industria del software, Google registró en agosto más del doble de divulgaciones que en enero: unas 10.700 frente a 5.000. Los cambios en la forma de encontrar y registrar fallos contribuyen a este aumento, por lo que las cifras, por sí solas, no permiten saber cuántos dispositivos se han visto comprometidos.
En el caso de los teléfonos, tanto Apple como Google han tenido que corregir este año vulnerabilidades que, según ambas empresas, podrían haberse utilizado en ataques dirigidos. Los teléfonos móviles actuales cuentan con defensas sólidas, pero estas siguen teniendo puntos débiles que los atacantes pueden explotar. Mantener el teléfono actualizado es esencial, pero una actualización de seguridad solo puede ayudar cuando ya existe una corrección.
Por tanto, los ahorros deberían contar con protecciones que sigan funcionando aunque el teléfono se vea comprometido. Por ejemplo, una billetera de hardware con pantalla y una autenticación de dos factores que sea realmente independiente del teléfono para cuentas sensibles, como la de banca en línea.
Los exploits sofisticados también llegan a los ladrones de criptomonedas
Puede resultar tentador pensar que los exploits avanzados para iOS y Android solo deberían preocupar a periodistas o personas que son objetivo de ataques por motivos políticos. Pero el historial de reutilización de exploits demuestra lo contrario.
En marzo de 2026, Google publicó su investigación sobre Coruna, un kit de exploits para iPhone al que había seguido la pista durante 2025. El kit se observó en operaciones relacionadas con la vigilancia y, más tarde, en campañas con fines económicos, que incluían su distribución a través de sitios web falsos de criptomonedas. El software malicioso buscaba palabras de recuperación de billeteras y atacaba aplicaciones de criptomonedas.
Coruna contenía varias cadenas de exploits con más de 20 exploits distintos dirigidos a versiones antiguas de iOS, desde la 13.0 hasta la 17.2.1. Google indicó que el kit no funcionaba contra la versión de iOS vigente cuando se publicó el informe.
En otras palabras: actualizar el teléfono es claramente importante. También lo es limitar lo que un atacante puede encontrar si un dispositivo se ve comprometido. Una fotografía de las palabras de recuperación o una frase semilla guardada en una nota anula la separación que se pretendía crear con una billetera de hardware.
Dos factores, un solo teléfono
Para acceder a los fondos que siguen en un exchange, un atacante no necesita las claves privadas de tu billetera de Bitcoin. Necesita suficiente acceso a la cuenta del exchange o convencerte de que autorices un retiro.
La autenticación multifactor exige varios tipos distintos de prueba, como una contraseña o el control de una aplicación de autenticación o de una dirección de correo electrónico. Aunque son protecciones muy importantes que conviene utilizar, no garantizan por sí solas la seguridad, ya que en muchos casos no son realmente independientes entre sí.
Las aplicaciones de autenticación, las cuentas de correo electrónico y, por supuesto, los mensajes SMS suelen estar disponibles en el mismo dispositivo. Por eso, conviene separar los métodos de autenticación, por ejemplo, utilizando llaves de seguridad de hardware o limitando expresamente el acceso a los segundos factores a dispositivos distintos.
Utilizar un exchange y una aplicación de autenticación en el mismo teléfono no invalida automáticamente el segundo factor. El aislamiento entre aplicaciones y las protecciones de hardware siguen siendo importantes y cumplen su función. Sin embargo, un ataque que supere esas barreras puede afectar a ambos.
Hay otra distinción: iniciar sesión no es lo mismo que mantener la sesión iniciada. Los servicios suelen recordar una sesión autenticada mediante un token de sesión. Si un programa malicioso puede robar un token de sesión reutilizable o actuar a través de una aplicación que ya tiene la sesión iniciada, puede que ni siquiera necesite repetir el proceso de inicio de sesión original.
La cuenta de correo utilizada para recuperar el acceso también debe formar parte de esta evaluación. Un método de inicio de sesión sólido pierde parte de su valor si una vía de recuperación más débil permite sustituirlo. Pregúntate: si alguien accede a tu cuenta de correo, ¿a qué otras cuentas podría acceder también mediante la función de “restablecer contraseña”? Revisa toda la configuración de la cuenta, incluidos los métodos alternativos de acceso y recuperación, en lugar de centrarte únicamente en la opción que utilizas para iniciar sesión a diario.
Protege tus ahorros con una barrera de seguridad independiente
Una billetera de hardware reduce la dependencia del teléfono al encargarse de la firma de transacciones en un dispositivo separado. En una billetera de Bitcoin protegida por una BitBox, la firma se realiza en el hardware, de forma aislada del teléfono o del ordenador, y la transacción se verifica en ese dispositivo antes de confirmarla.
Esta protección exige comprobar en la pantalla del dispositivo que el destino y el importe coinciden con lo que realmente quieres enviar. Las billeteras de hardware sin pantalla, como las que tienen forma de tarjeta de crédito, no permiten verificar los detalles de la transacción, por lo que la seguridad depende por completo del teléfono.
Guarda las copias de seguridad de tu billetera fuera del teléfono y de otros dispositivos digitales. Importar las mismas palabras de recuperación en una billetera móvil o guardar una foto de ellas entre las imágenes sincronizadas con la nube ofrece a un atacante otra vía para acceder a las claves. Recuerda también que BitBox nunca te pedirá tus palabras de recuperación. Solo debes introducirlas directamente en tu BitBox al restaurar una billetera, nunca en un sitio web ni en una conversación con el servicio de asistencia.
Esta distinción también se aplica dentro de BitBoxApp: la nueva billetera Lightning es una billetera caliente, ya que sus claves se almacenan en el teléfono. Derivar la copia de seguridad de la BitBox facilita la recuperación, pero no proporciona a ese saldo para gastos la protección de hardware de la billetera que opera en la cadena de bloques. Por eso, conviene mantener solo una pequeña cantidad disponible para los pagos cotidianos y guardar por separado los ahorros a más largo plazo.
Naturalmente, una billetera de hardware tampoco protege los fondos que permanecen en un exchange. En ese caso, se sigue dependiendo de la custodia del proveedor, de la seguridad de la cuenta y de los controles de retiro. Cuando el importe acumulado supere una cantidad con la que te sientas cómodo, conviene plantearse retirar esos fondos a tu billetera de hardware.
Qué cambiar en tu configuración
No hace falta predecir el próximo exploit para reducir el daño que podría causar:
- Mantén tu teléfono actualizado y asegúrate de que siga recibiendo soporte. Instala cuanto antes las actualizaciones de seguridad del sistema operativo y de las aplicaciones.
- Refuerza el acceso al exchange y al correo electrónico. Prioriza las claves de acceso (passkeys) o las llaves de seguridad cuando sean compatibles. Para las cuentas de mayor valor, una llave de seguridad de hardware independiente mantiene la credencial de autenticación fuera del teléfono de uso diario. Una aplicación de autenticación supone una mejora útil frente a los SMS si no hay opciones más sólidas disponibles.
- Planifica la recuperación por separado. Revisa los métodos alternativos, como el restablecimiento de contraseñas por correo electrónico, y guarda de forma segura, fuera del teléfono, una llave de seguridad de repuesto ya registrada o los códigos de recuperación.
- Utiliza restricciones de retiro. Si están disponibles, activa una lista de direcciones autorizadas y plazos de espera para añadir nuevos destinos. Esto puede darte un tiempo valioso en caso de que tu cuenta se vea comprometida o sufras un ataque de phishing.
- Limita la información útil para los estafadores. Evita publicar capturas de pantalla de tus saldos o revelar innecesariamente cuántos fondos tienes, y limita los datos personales que compartes con otras personas. Utiliza alias de correo electrónico para las newsletters.
- Separa el dinero para gastos de tus ahorros. Mantén en las billeteras del teléfono y en las cuentas de exchanges solo el saldo que necesites. Utiliza una billetera de hardware y una copia de seguridad sin conexión para tus ahorros a largo plazo.
El teléfono resulta útil precisamente porque permite hacer muchas cosas. Asegúrate de que un fallo en ese único dispositivo no pueda anular también todas las protecciones de tus fondos en bitcoin.
¿Aún no tienes una BitBox?
Proteger tus criptomonedas no tiene por qué ser complicado. Las billeteras de hardware BitBox almacenan las claves privadas de tus criptomonedas sin conexión, para que puedas gestionar tus monedas de forma segura.
Tanto la BitBox02 Nova como la BitBox02 también están disponibles en una edición exclusiva para Bitcoin, con un firmware radicalmente enfocado: menos código significa una menor superficie de ataque, lo que mejora aún más tu seguridad si solo guardas bitcoin.
¡Consigue una BitBox02 Nova o una BitBox02 en nuestra tienda!
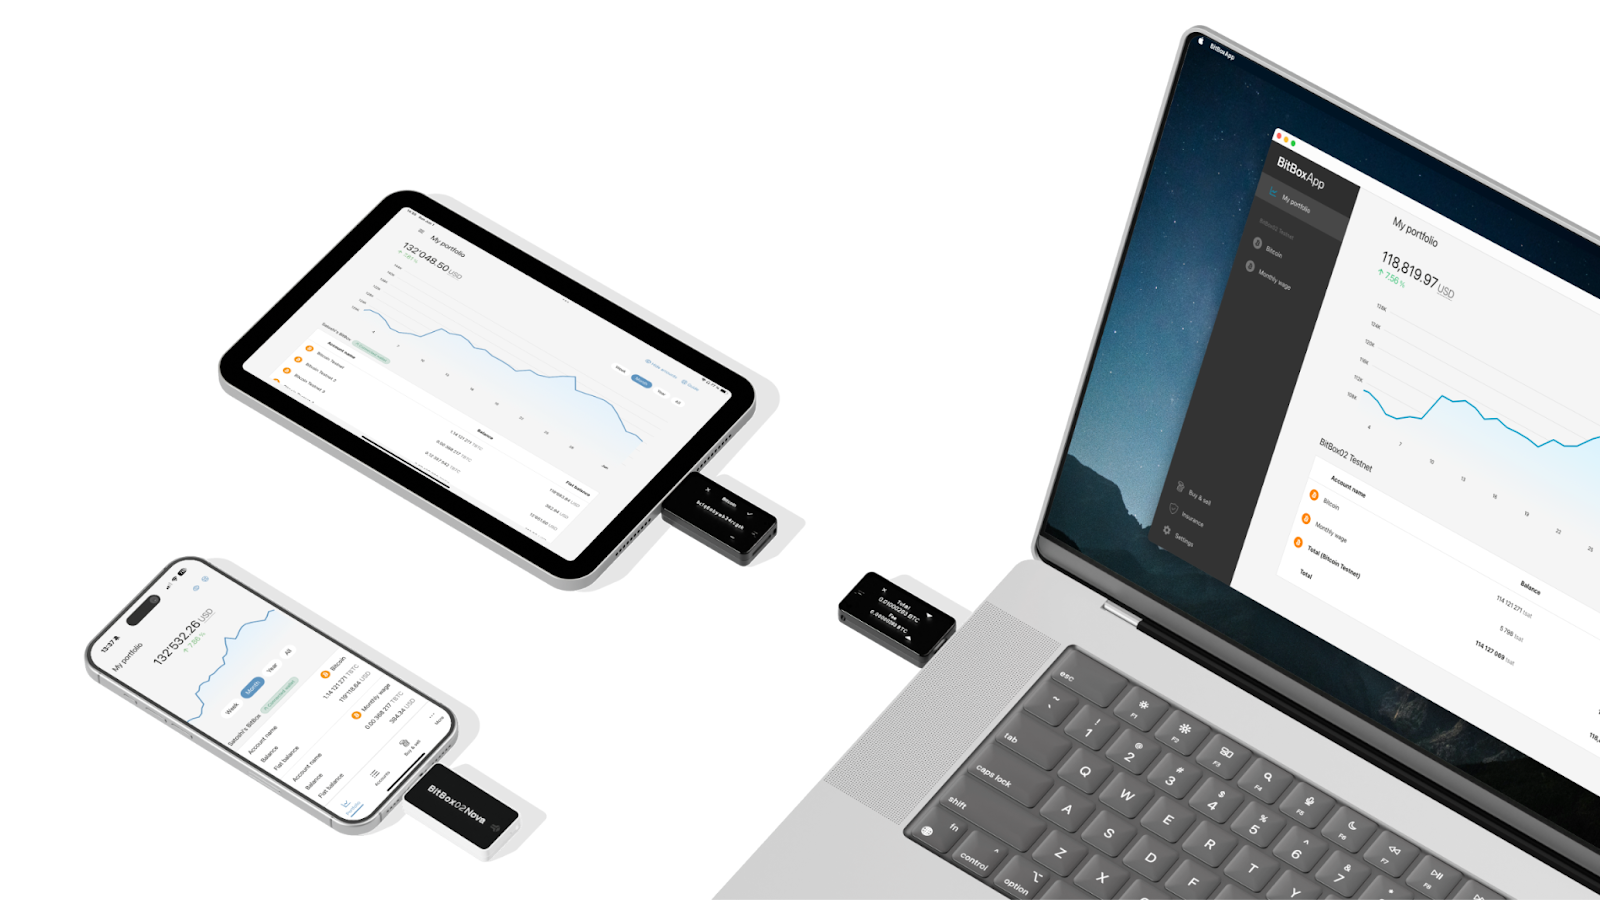
Shift Crypto es una empresa privada con sede en Zurich, Suiza. Nuestro equipo de colaboradores de Bitcoin, expertos en criptomonedas e ingenieros de seguridad crea productos que permiten a los clientes disfrutar de un viaje sin estrés desde el nivel de principiante hasta el nivel de maestría en la gestión de criptomonedas. La BitBox02, nuestra billetera de hardware de segunda generación, permite a los usuarios almacenar, proteger y realizar transacciones con Bitcoin y otras criptomonedas con facilidad, junto con su software complementario, la BitBoxApp.