
El 10 de septiembre de 2026, unos atacantes explotaron una vulnerabilidad de seguridad en Brevo, el proveedor externo que utilizamos para nuestra newsletter y nuestros correos de tutoriales. Obtuvieron acceso a nuestra cuenta, enviaron dos campañas de phishing y descargaron nuestra lista de contactos. Los datos de contacto expuestos consistían únicamente en direcciones de correo electrónico suscritas.
Los pedidos realizados en la tienda online y la información de los pedidos de los clientes no se han visto afectados. Este incidente no comprometió ninguno de nuestros sistemas internos, la BitBoxApp ni las billeteras de hardware BitBox.
Los correos electrónicos de phishing afirmaban falsamente que existía una vulnerabilidad de seguridad en la BitBox y dirigían a los destinatarios a un sitio web que les pedía sus palabras de recuperación. Notificamos a Brevo en menos de una hora desde que ocurrió y reaccionaron rápidamente desactivando los enlaces incluidos en las campañas de phishing. La afirmación que contenían era falsa y, si recibiste uno de estos correos, no debes interactuar con él. Siempre debes recordar que BitBox nunca te pedirá tus palabras de recuperación.
¿Qué ocurrió en Brevo?
Según el informe del incidente de Brevo, la vulnerabilidad estaba relacionada con el inicio de sesión único (SSO), que permite a los usuarios acceder a servicios mediante el inicio de sesión de una empresa. Los atacantes crearon su propia organización en Brevo con SSO e invitaron a usuarios de Brevo que ya existían. Utilizando su propio sistema de inicio de sesión, podían acceder después como esos usuarios. Brevo extendió por error ese acceso a otras organizaciones a las que dichos usuarios podían acceder. Debido a este fallo a la hora de mantener separadas las cuentas de los clientes, el atacante obtuvo acceso a más de 100 cuentas independientes, incluidas las de otras empresas del sector de Bitcoin.
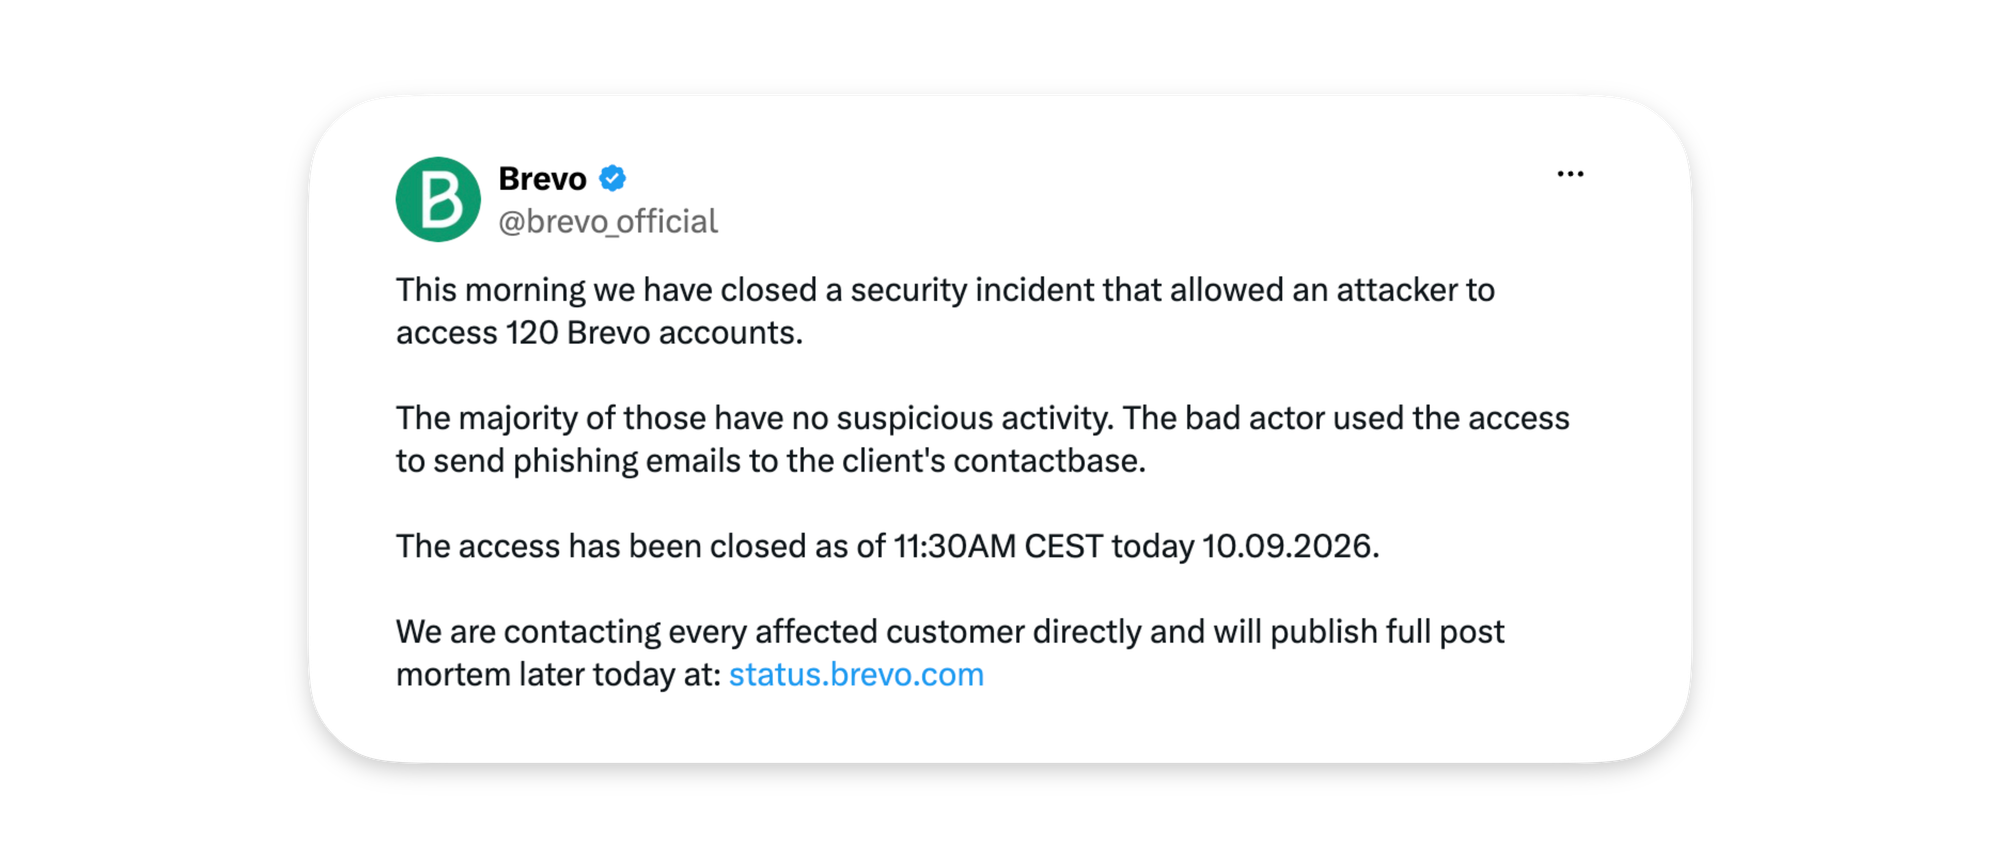
Por tanto, esta vulnerabilidad estaba fuera del control de BitBox, por lo que no tuvimos ninguna posibilidad de reaccionar hasta después de que se produjera la intrusión y las posteriores campañas de phishing.
Brevo informa de que identificó el problema a las 06:30 UTC y bloqueó la vía utilizada para el ataque a las 08:30 UTC del 10 de septiembre, cerrando la sesión de todos los usuarios. No se ha informado de ninguna otra actividad de los atacantes después de esa hora.
Correos electrónicos de phishing y nuestra respuesta
Los atacantes enviaron dos campañas desde nuestra cuenta de Brevo a nuestras listas de correo de newsletters, afiliados y tutoriales:
- La primera campaña de phishing llegó a todos los suscriptores de la newsletter y de los correos de tutoriales.
- Enviamos nuestra propia advertencia sobre el phishing a nuestra lista de la newsletter en menos de una hora desde la primera campaña.
- La segunda campaña contenía el mismo mensaje. Se detuvo mientras se estaba enviando, después de llegar aproximadamente a la mitad de la lista de la newsletter.
Denunciamos los dominios utilizados para el phishing y conseguimos que fueran retirados en cuestión de minutos, reduciendo así el tiempo durante el cual los sitios web podían recopilar palabras de recuperación.
Como los mensajes se enviaron a través de la infraestructura legítima de Brevo, superaron las comprobaciones habituales de autenticación del correo electrónico, tal y como explica Brevo en su informe. En otras palabras, los correos de phishing parecían tener la misma autenticidad que una newsletter oficial porque, técnicamente, lo eran.
¿A quién afecta y qué datos quedaron expuestos?
Por desgracia, la brecha afecta a las direcciones de correo electrónico almacenadas en nuestra cuenta de Brevo para las newsletters, los afiliados y los correos de tutoriales en el momento del incidente. Brevo nos confirmó que los atacantes descargaron la lista de contactos completa, independientemente de si un suscriptor recibió los correos de phishing o no.
Los datos de contacto exportados contenían únicamente direcciones de correo electrónico. Tal y como establece nuestra política de privacidad, no compartimos con Brevo los nombres de los suscriptores, sus direcciones postales, datos de pago ni ninguna otra información relacionada con los pedidos.
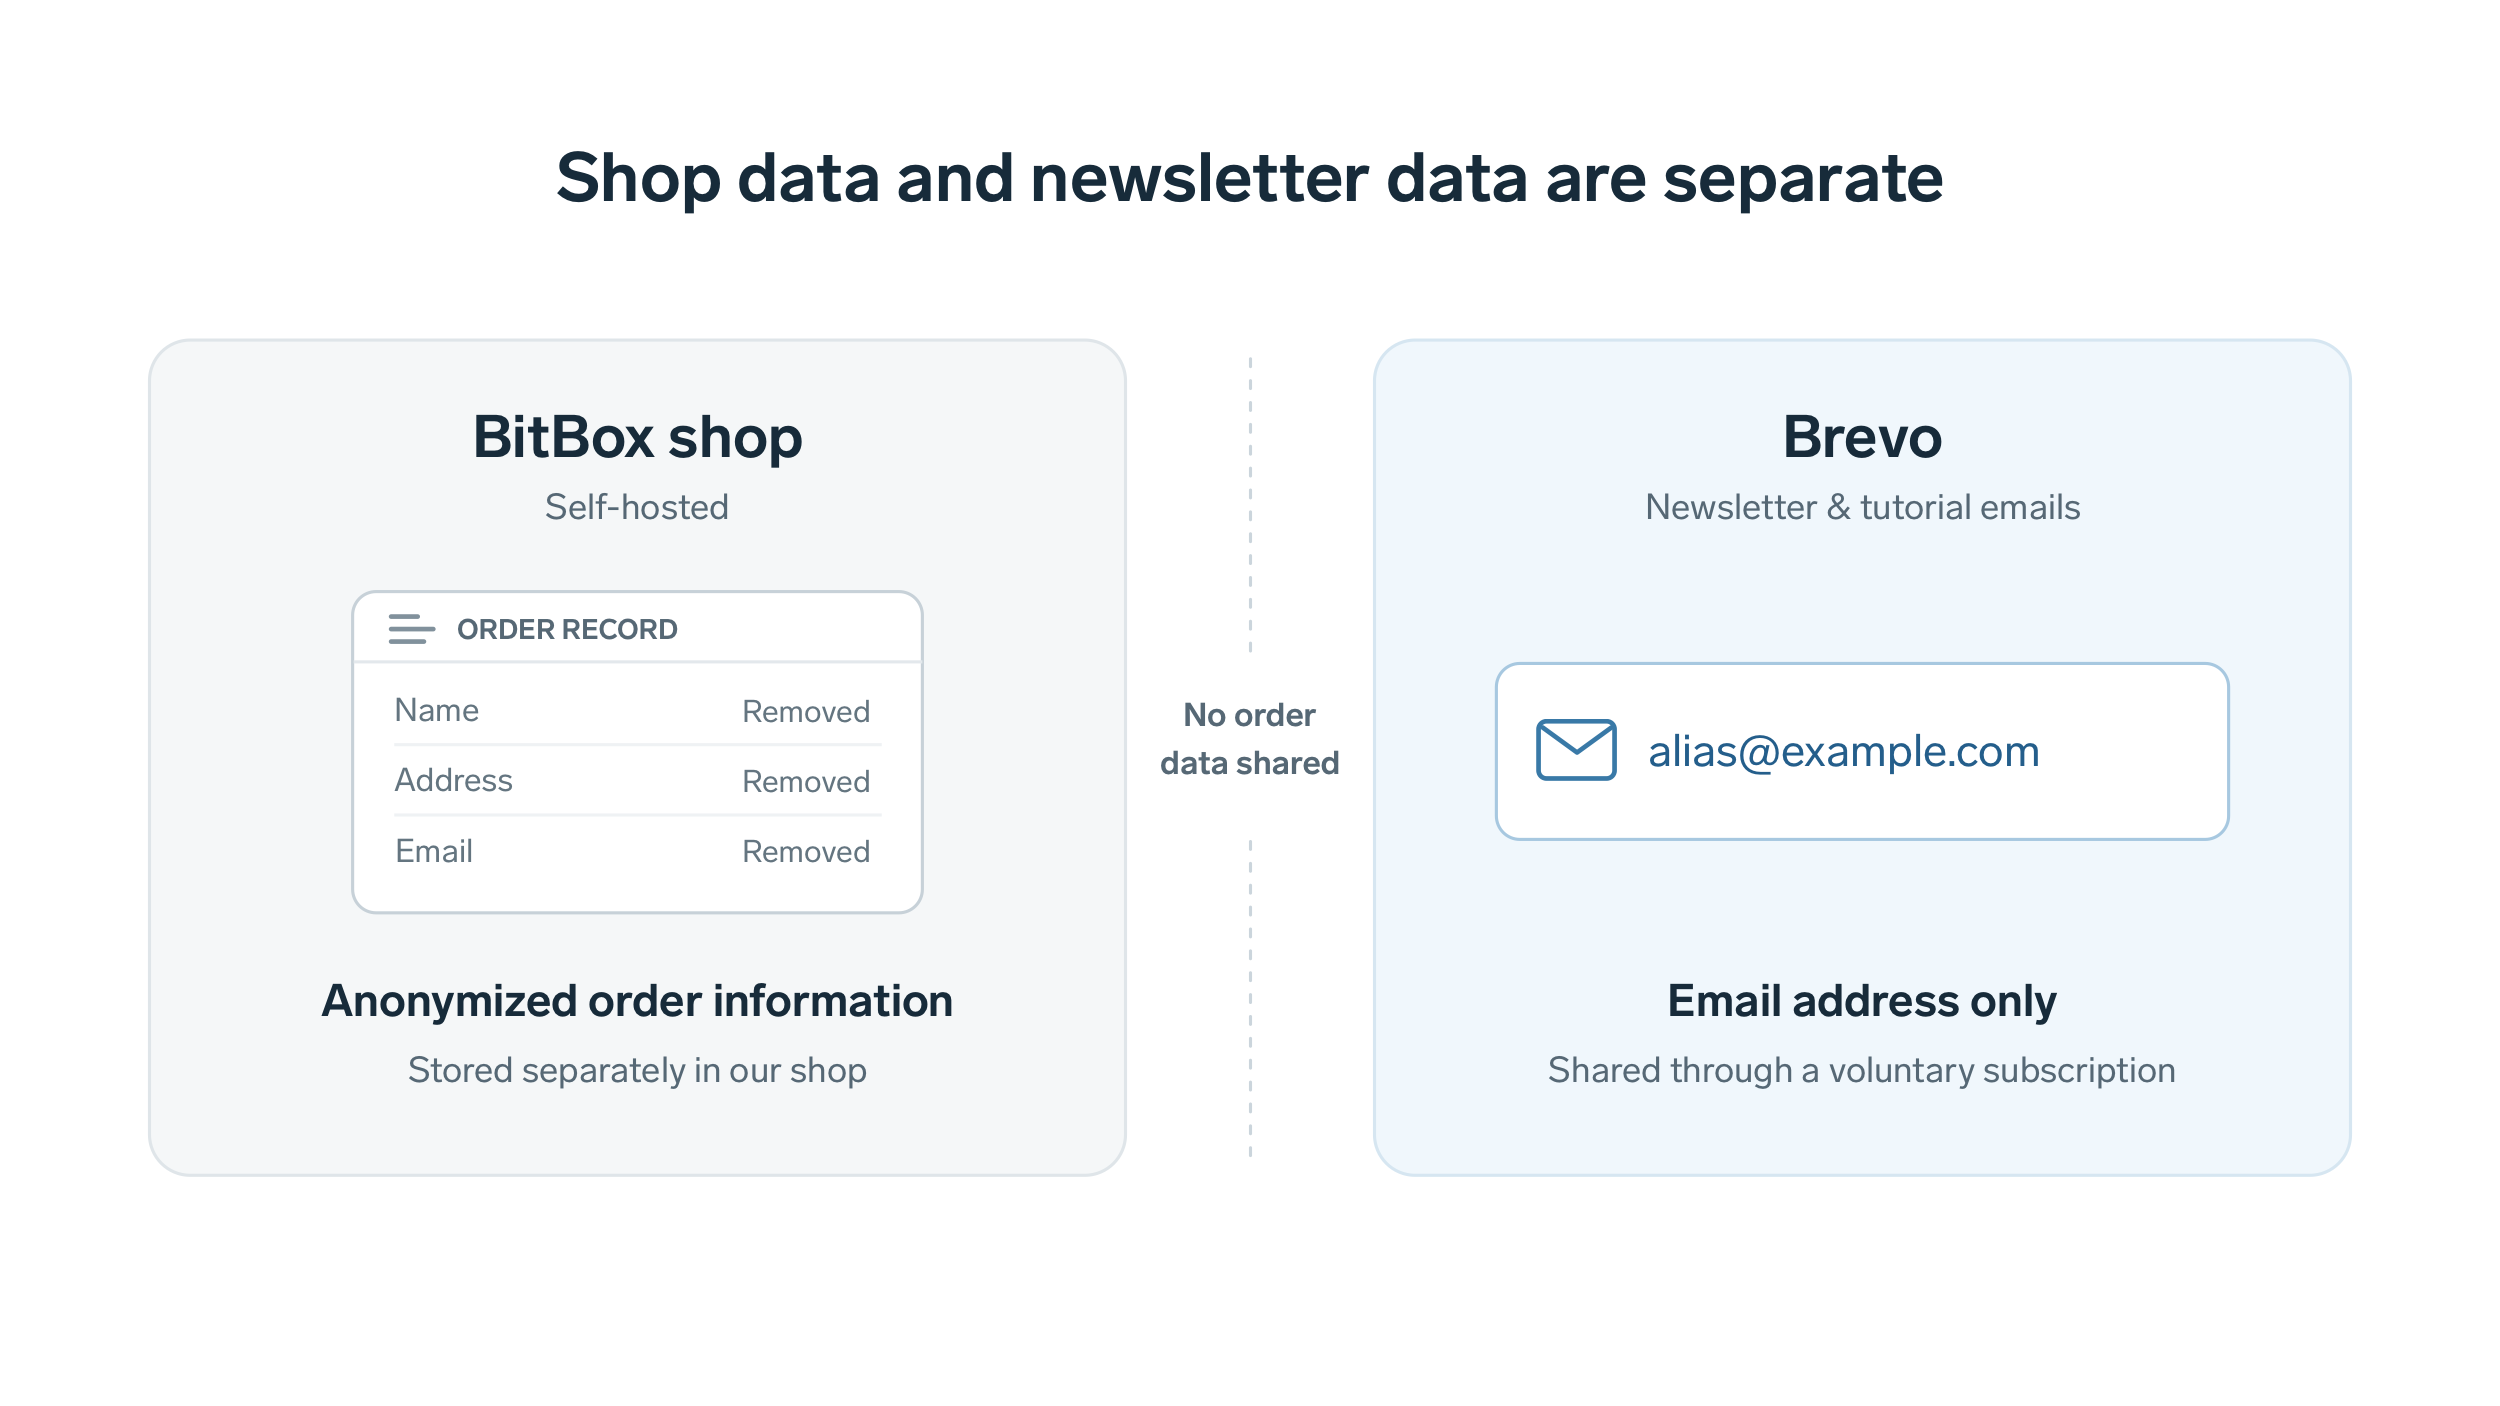
Nuestra tienda online está alojada en nuestros propios servidores y anonimizamos la información de los pedidos después de 30 días. Realizar un pedido no significa que te veas afectado por esta brecha. Solo si además optaste por suscribirte a nuestra newsletter, quedó expuesta la dirección de correo electrónico que hayas utilizado para la suscripción; la información del pedido no ha quedado expuesta.
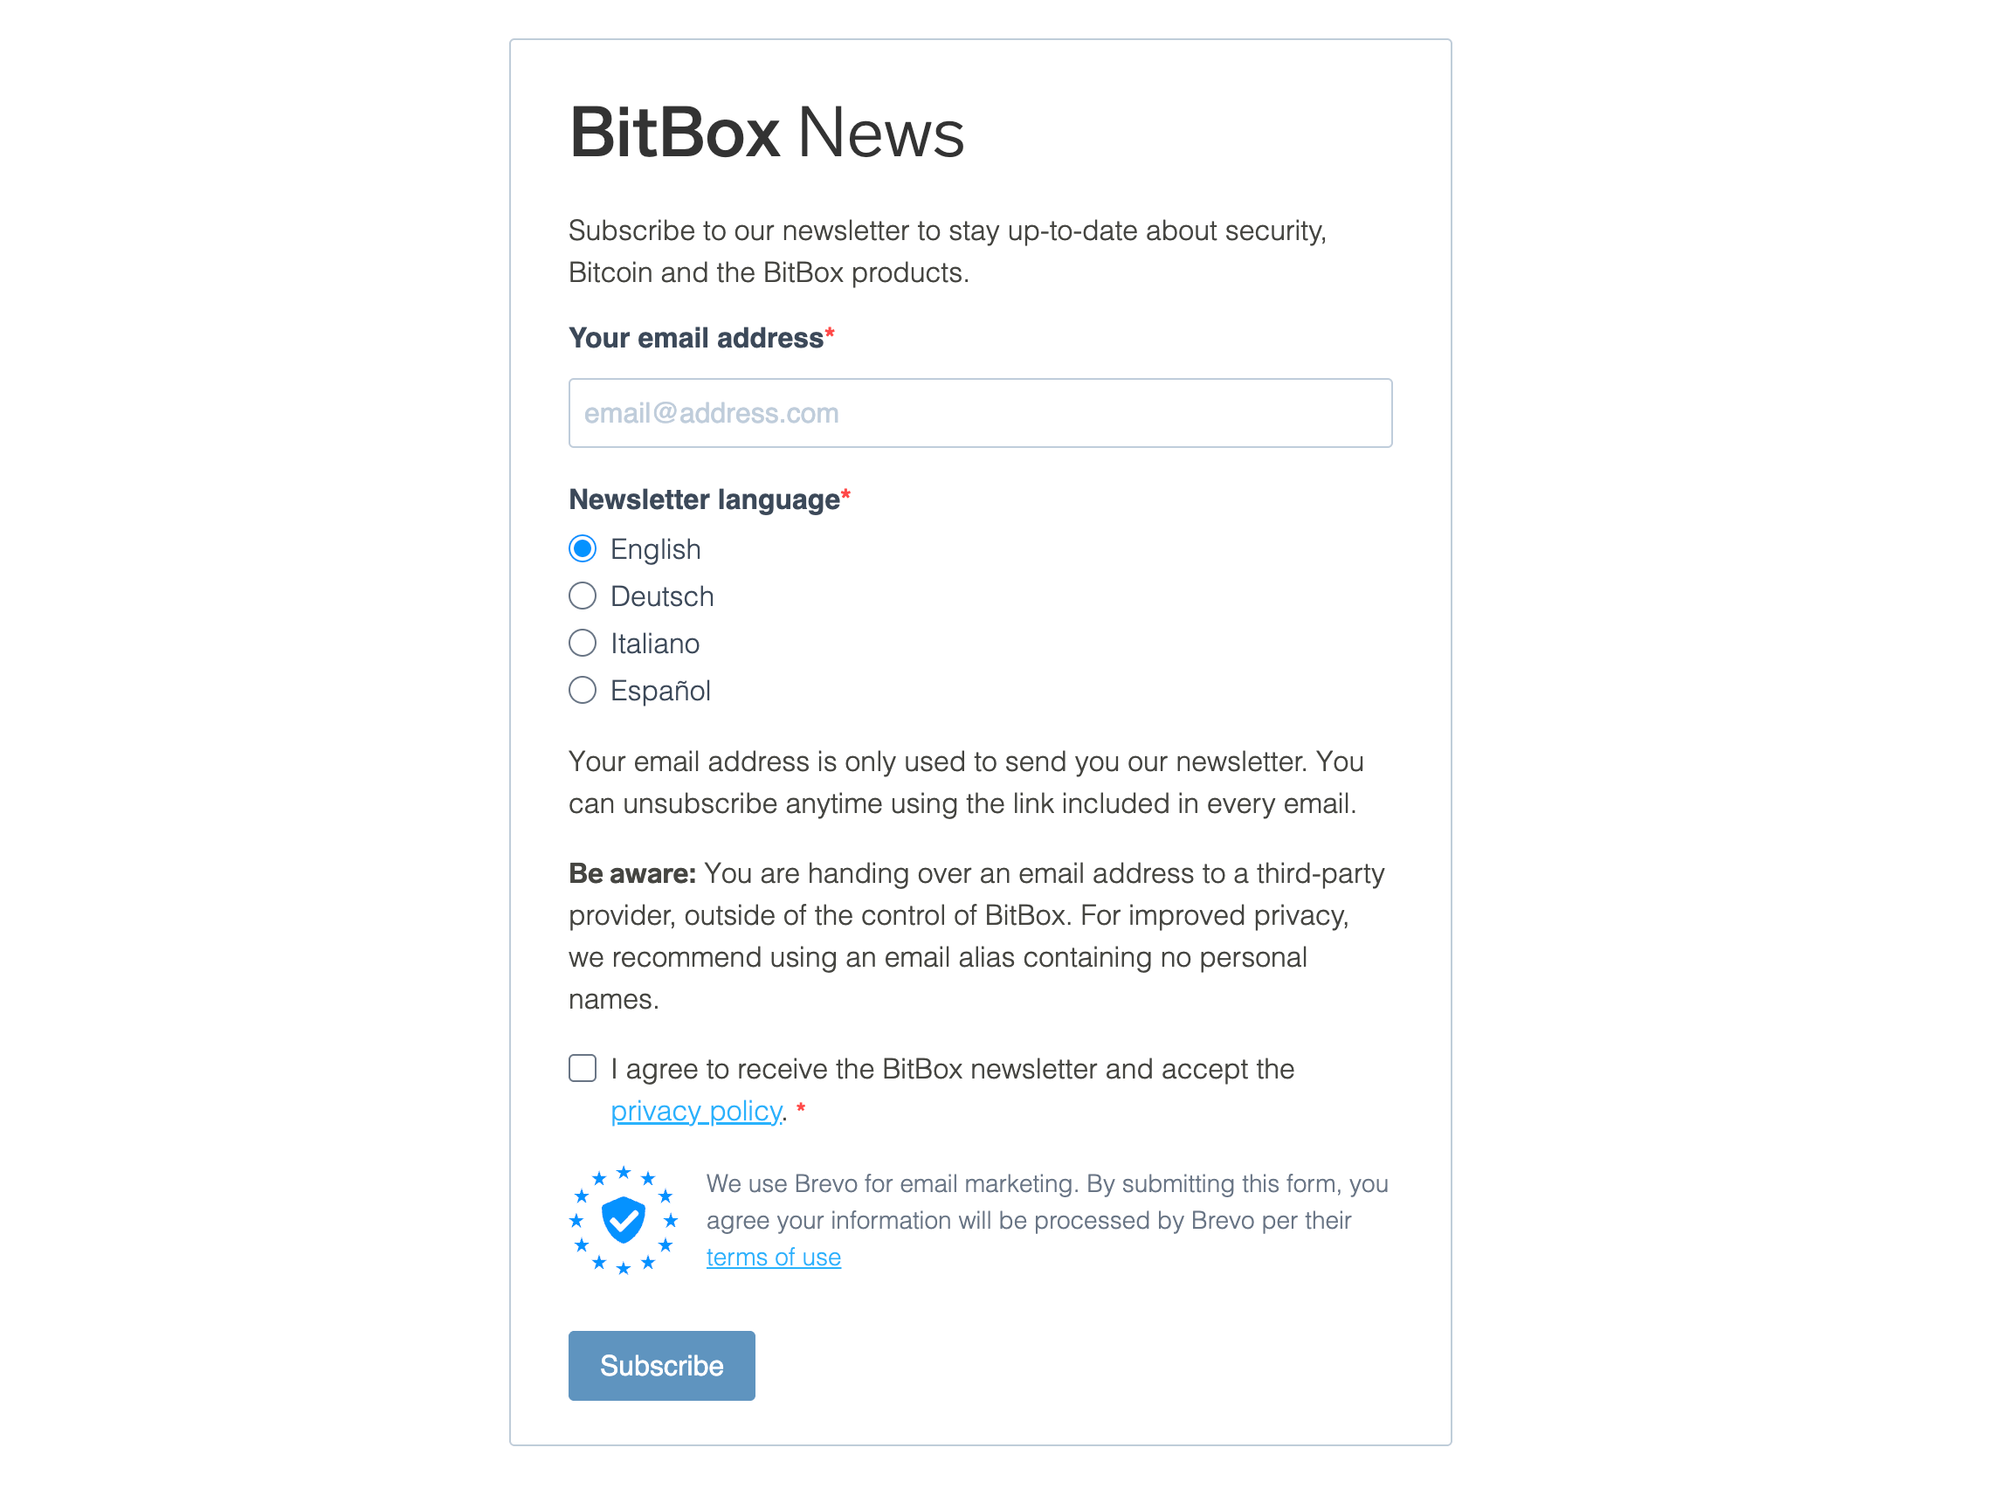
Queremos destacar que las suscripciones a la newsletter y a los tutoriales son siempre voluntarias y se puede utilizar cualquier dirección de correo electrónico. Nuestro formulario de suscripción a la newsletter identifica explícitamente a Brevo y explica que los suscriptores están proporcionando una dirección de correo electrónico a un proveedor externo que está fuera del control de BitBox. También recomendamos utilizar un alias de correo electrónico que no contenga nombres personales para mejorar la privacidad.
Una dirección de correo electrónico puede revelar un nombre o estar vinculada a información procedente de otras fuentes. Su presencia en la lista de correo de BitBox puede ayudar, por tanto, a los estafadores a adaptar sus mensajes. Esto no les da acceso a la billetera ni les permite saber cuánto bitcoin posee una persona, pero puede provocar un aumento de los intentos de phishing dirigidos a esa dirección.
¿Qué deberían hacer los suscriptores?
Si solo se recibió el correo de phishing y no se interactuó con él, no es necesario restablecer la BitBox ni mover los fondos debido a este incidente. El mensaje se debe eliminar o denunciar y hay que permanecer alerta ante posibles nuevos intentos. Nuestra guía sobre phishing explica qué hacer dependiendo de si se recibió un mensaje, se abrió un enlace, se instaló software o se compartió información.Nunca debes introducir tus palabras de recuperación en un sitio web, la BitBoxApp, una respuesta por correo electrónico ni un formulario de soporte. Solo debes introducirlas directamente en tu BitBox al restaurar una billetera.Si introdujiste las palabras de recuperación en el sitio web de phishing, debes contactar con nuestro equipo de soporte para recibir orientación sobre cómo proteger los fondos que queden. Nunca debes incluir tus palabras de recuperación ni copias de seguridad de la billetera en las solicitudes de soporte.Si ya utilizabas un alias de correo electrónico temporal con las BitBox News, recomendamos eliminarlo y volver a suscribirte utilizando un alias nuevo para evitar el riesgo de un aumento de los ataques de phishing.
¿Por qué utilizar un proveedor externo de correo electrónico?
Alojar el correo electrónico por cuenta propia a gran escala es técnicamente posible. Sin embargo, entregar mensajes de forma fiable a cientos de miles de bandejas de entrada requiere un trabajo continuo relacionado con la autenticación, los límites de envío, las quejas por spam y la reputación del remitente: el historial que utilizan los servidores de correo receptores para evaluar los mensajes entrantes. Los requisitos de Gmail para los remitentes masivos ilustran estas exigencias. Se puede leer más sobre ello en este artículo del blog.
El correo electrónico masivo es un ámbito muy centralizado. Aunque ejecutáramos nuestro propio servidor de envío, seguiríamos dependiendo de los grandes proveedores de correo y de sus reglas de entrega. En la práctica, cumplir nuestros requisitos para conseguir una entrega fiable hace difícil evitar depender de un grupo relativamente pequeño de proveedores de envío consolidados.
Como explicamos anteriormente, operar nuestros propios servicios no nos proporciona automáticamente los recursos y los conocimientos necesarios para enviar grandes volúmenes de correo de forma fiable. Además, alojar nuestra propia infraestructura de correo electrónico puede no protegernos frente a convertirnos nosotros mismos en un objetivo. Seguiremos ofreciendo correos de la newsletter mediante suscripción voluntaria porque ayudan a los suscriptores a aprender sobre autocustodia y a recibir actualizaciones sobre productos y seguridad.
Cómo vamos a proceder
Aunque la vulnerabilidad en sí fue muy grave, Brevo reaccionó rápidamente ante este incidente, bloqueó el acceso del atacante y proporcionó una explicación transparente de la causa y de las medidas adoptadas para contenerlo. Esta respuesta es uno de los motivos por los que, por ahora, continuaremos utilizando Brevo mientras estudiamos activamente alternativas.
En el contexto actual de una investigación de seguridad acelerada por la IA y de un número de exploits nunca visto hasta ahora circulando por Internet, cambiar de proveedor no garantiza automáticamente una mayor seguridad. Ningún proveedor puede garantizar que este tipo de incidente de seguridad nunca vaya a ocurrir. Nuestro enfoque sigue siendo minimizar los datos que compartimos, explicar cómo se utilizan y evaluar tanto la seguridad de un proveedor como su respuesta cuando algo sale mal.
Para los suscriptores, la conclusión práctica es mantenerse alerta ante nuevos intentos de phishing y mantener las copias de seguridad de la billetera privadas. Una vez más, BitBox nunca te pedirá que reveles tus palabras de recuperación.
¿Aún no tienes una BitBox?
Proteger tus criptomonedas no tiene por qué ser complicado. Las billeteras de hardware BitBox almacenan las claves privadas de tus criptomonedas sin conexión, para que puedas gestionar tus monedas de forma segura.
Tanto la BitBox02 Nova como la BitBox02 también están disponibles en una edición exclusiva para Bitcoin, con un firmware radicalmente enfocado: menos código significa una menor superficie de ataque, lo que mejora aún más tu seguridad si solo guardas bitcoin.
¡Consigue una BitBox02 Nova o una BitBox02 en nuestra tienda!
Shift Crypto es una empresa privada con sede en Zurich, Suiza. Nuestro equipo de colaboradores de Bitcoin, expertos en criptomonedas e ingenieros de seguridad crea productos que permiten a los clientes disfrutar de un viaje sin estrés desde el nivel de principiante hasta el nivel de maestría en la gestión de criptomonedas. La BitBox02, nuestra billetera de hardware de segunda generación, permite a los usuarios almacenar, proteger y realizar transacciones con Bitcoin y otras criptomonedas con facilidad, junto con su software complementario, la BitBoxApp.