Una billetera de hardware supera la comprobación de autenticidad. Su firmware es legítimo. Su propietario sigue el proceso habitual de configuración. ¿Aun así podría alguien robar sus palabras de recuperación? Los análisis recientes de dispositivos Ledger modificados mostraron cómo unos atacantes añadieron componentes electrónicos capaces de capturar las palabras de recuperación a partir de la información enviada a la pantalla. La billetera original seguía funcionando con normalidad, mientras el hardware añadido transmitía la información capturada mediante una conexión móvil. El ataque no dependía de una aplicación falsa ni de convencer al propietario para que introdujera sus palabras de recuperación en una página web.
Esto ilustra una distinción importante: reconocer que los componentes electrónicos originales son auténticos y comprobar que no se ha añadido nada a su alrededor son dos tareas distintas.
En nuestro artículo anterior sobre ataques a la cadena de suministro, explicamos cómo la BitBoxApp reconoce una BitBox auténtica. Aquí veremos las medidas de protección que complementan esa comprobación.
Para un atacante, conseguir que un implante de hardware funcione es solo una parte del problema. También necesita acceder a los dispositivos, modificarlos sin dejarlos inutilizables y conseguir que lleguen a usuarios que no sospechen nada.
Como fabricante de billeteras de hardware, nuestro objetivo es dificultar cada uno de esos pasos, no solo para un único dispositivo, sino también cuando se intenta repetir el ataque a gran escala.
¿Qué ocurrió?
Hace dos semanas, varios propietarios de billeteras de hardware Ledger en Asia descubrieron que se habían enviado transacciones desde sus billeteras y que sus saldos habían quedado vacíos.
Los investigadores determinaron que se habían soldado implantes a los dispositivos afectados. Estos leían el contenido de la pantalla y enviaban la frase semilla de los usuarios mediante un módem móvil soldado al implante.
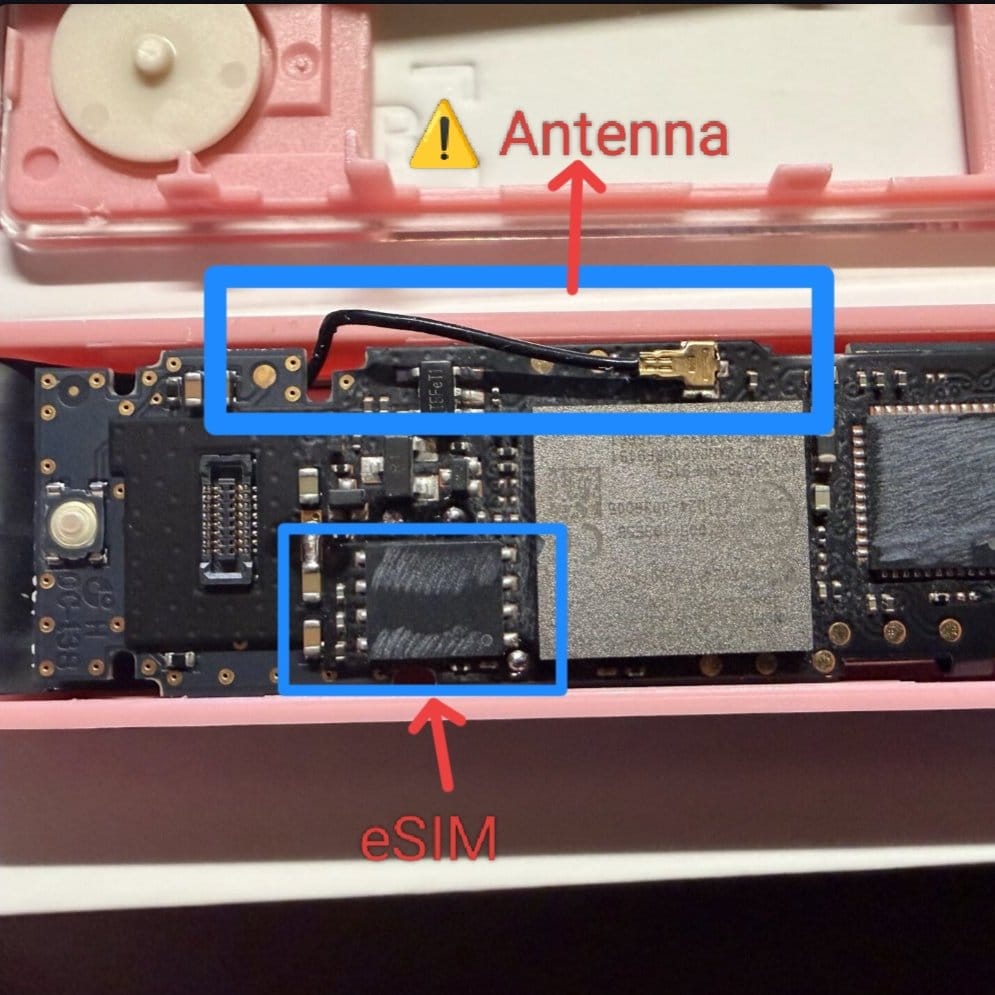
Por lo que se sabe actualmente, parece que un único revendedor de billeteras de hardware Ledger en Asia pudo encargar la fabricación de estos implantes y colocarlos en los dispositivos que después vendía tanto a clientes como a otras tiendas.
La seguridad empieza durante la producción
Las billeteras de hardware BitBox se fabrican en Suiza. Durante la configuración en fábrica, establecemos las medidas de seguridad del dispositivo y bloqueamos funciones que ya no deberían estar disponibles en el producto terminado.
Entre otras medidas, desactivamos las interfaces de depuración del microcontrolador y configuramos el chip de seguridad. Las interfaces de depuración permiten a los ingenieros desarrollar y probar un producto, pero dejarlas accesibles ofrecería a un atacante vías adicionales para interactuar con el dispositivo terminado. Fabricar un dispositivo de seguridad implica decidir qué funciones son necesarias durante el desarrollo, cuáles se necesitan durante el funcionamiento normal y cuáles deben dejar de estar disponibles cuando el producto llega al cliente.
La ruta hasta el cliente también importa
Comprar directamente al fabricante puede reducir considerablemente el riesgo de recibir un dispositivo que haya sido modificado físicamente. Comprar a través de nuestra tienda oficial evita los procesos adicionales de almacenamiento, gestión de inventario y devoluciones de un revendedor. Esto reduce las oportunidades de que alguien pueda acceder a los dispositivos o introducir productos modificados antes de que lleguen al cliente.
Para un atacante, modificar una billetera es solo la mitad del problema. También necesita que alguien la reciba y la utilice. Acceder al inventario de un revendedor puede permitir distribuir varios dispositivos modificados mediante compras que, por lo demás, parecen completamente normales, en lugar de tener que interceptar envíos individuales. Comprar directamente elimina ese punto adicional de acceso y distribución, lo que dificulta llevar a cabo a gran escala ataques que dependen de él.
Las devoluciones son especialmente relevantes. Un dispositivo que parece no haber sido usado podría haber sido abierto y modificado. Si un atacante puede devolverlo y conseguir que vuelva a ponerse a la venta, el siguiente cliente podría recibirlo como si fuera un producto nuevo. Por eso importan los procedimientos de gestión de devoluciones: un paquete aparentemente sin abrir no sustituye al conocimiento de cómo se ha manipulado el dispositivo. Comprar directamente evita tener que depender de los procedimientos de un distribuidor adicional.
Los pedidos realizados en nuestra tienda también utilizan embalaje exterior e información del remitente neutros. De este modo se evita revelar innecesariamente que el paquete contiene una billetera de hardware, haciendo menos evidente qué envíos podrían resultar interesantes para un atacante.
Comprar directamente no elimina todos los riesgos, ya que la preparación y entrega del pedido siguen implicando a terceros. Sin embargo, eliminar intermediarios comerciales adicionales reduce de forma significativa las oportunidades de manipulación. Quienes prefieran comprar en otro lugar pueden consultar nuestro directorio de revendedores para identificar nuestros distribuidores oficiales. Independientemente del canal de compra, es importante inspeccionar el embalaje y realizar las comprobaciones del primer uso descritas más adelante.
Dificultando la manipulación física
Desde hace años contemplamos en nuestro modelo de amenazas publicado el riesgo de utilizar dispositivos modificados físicamente. Los ataques a la cadena de suministro no pueden descartarse por completo, pero eso no hace que las medidas de protección física sean irrelevantes. Aplicamos medidas sencillas que aumentan el esfuerzo y el coste necesarios para llevar a cabo un ataque, sin comprometer la facilidad de uso del producto. En conjunto, estas medidas hacen que llevar a cabo ataques de este tipo a gran escala resulte menos viable desde el punto de vista económico.
Un atacante necesita algo más que acceder a los componentes electrónicos. La billetera modificada debe seguir funcionando, caber dentro de su carcasa y llegar a su destinatario sin despertar sospechas. Nuestro embalaje y la construcción del dispositivo introducen obstáculos en distintas fases de ese proceso.
Una bolsa impresa y sellada al vacío
La BitBox se entrega dentro de una bolsa transparente sellada al vacío, con un patrón gris único que recorre de forma continua los cuatro bordes sellados. La impresión y las juntas selladas proporcionan elementos reconocibles que pueden compararse con nuestra guía de embalaje.
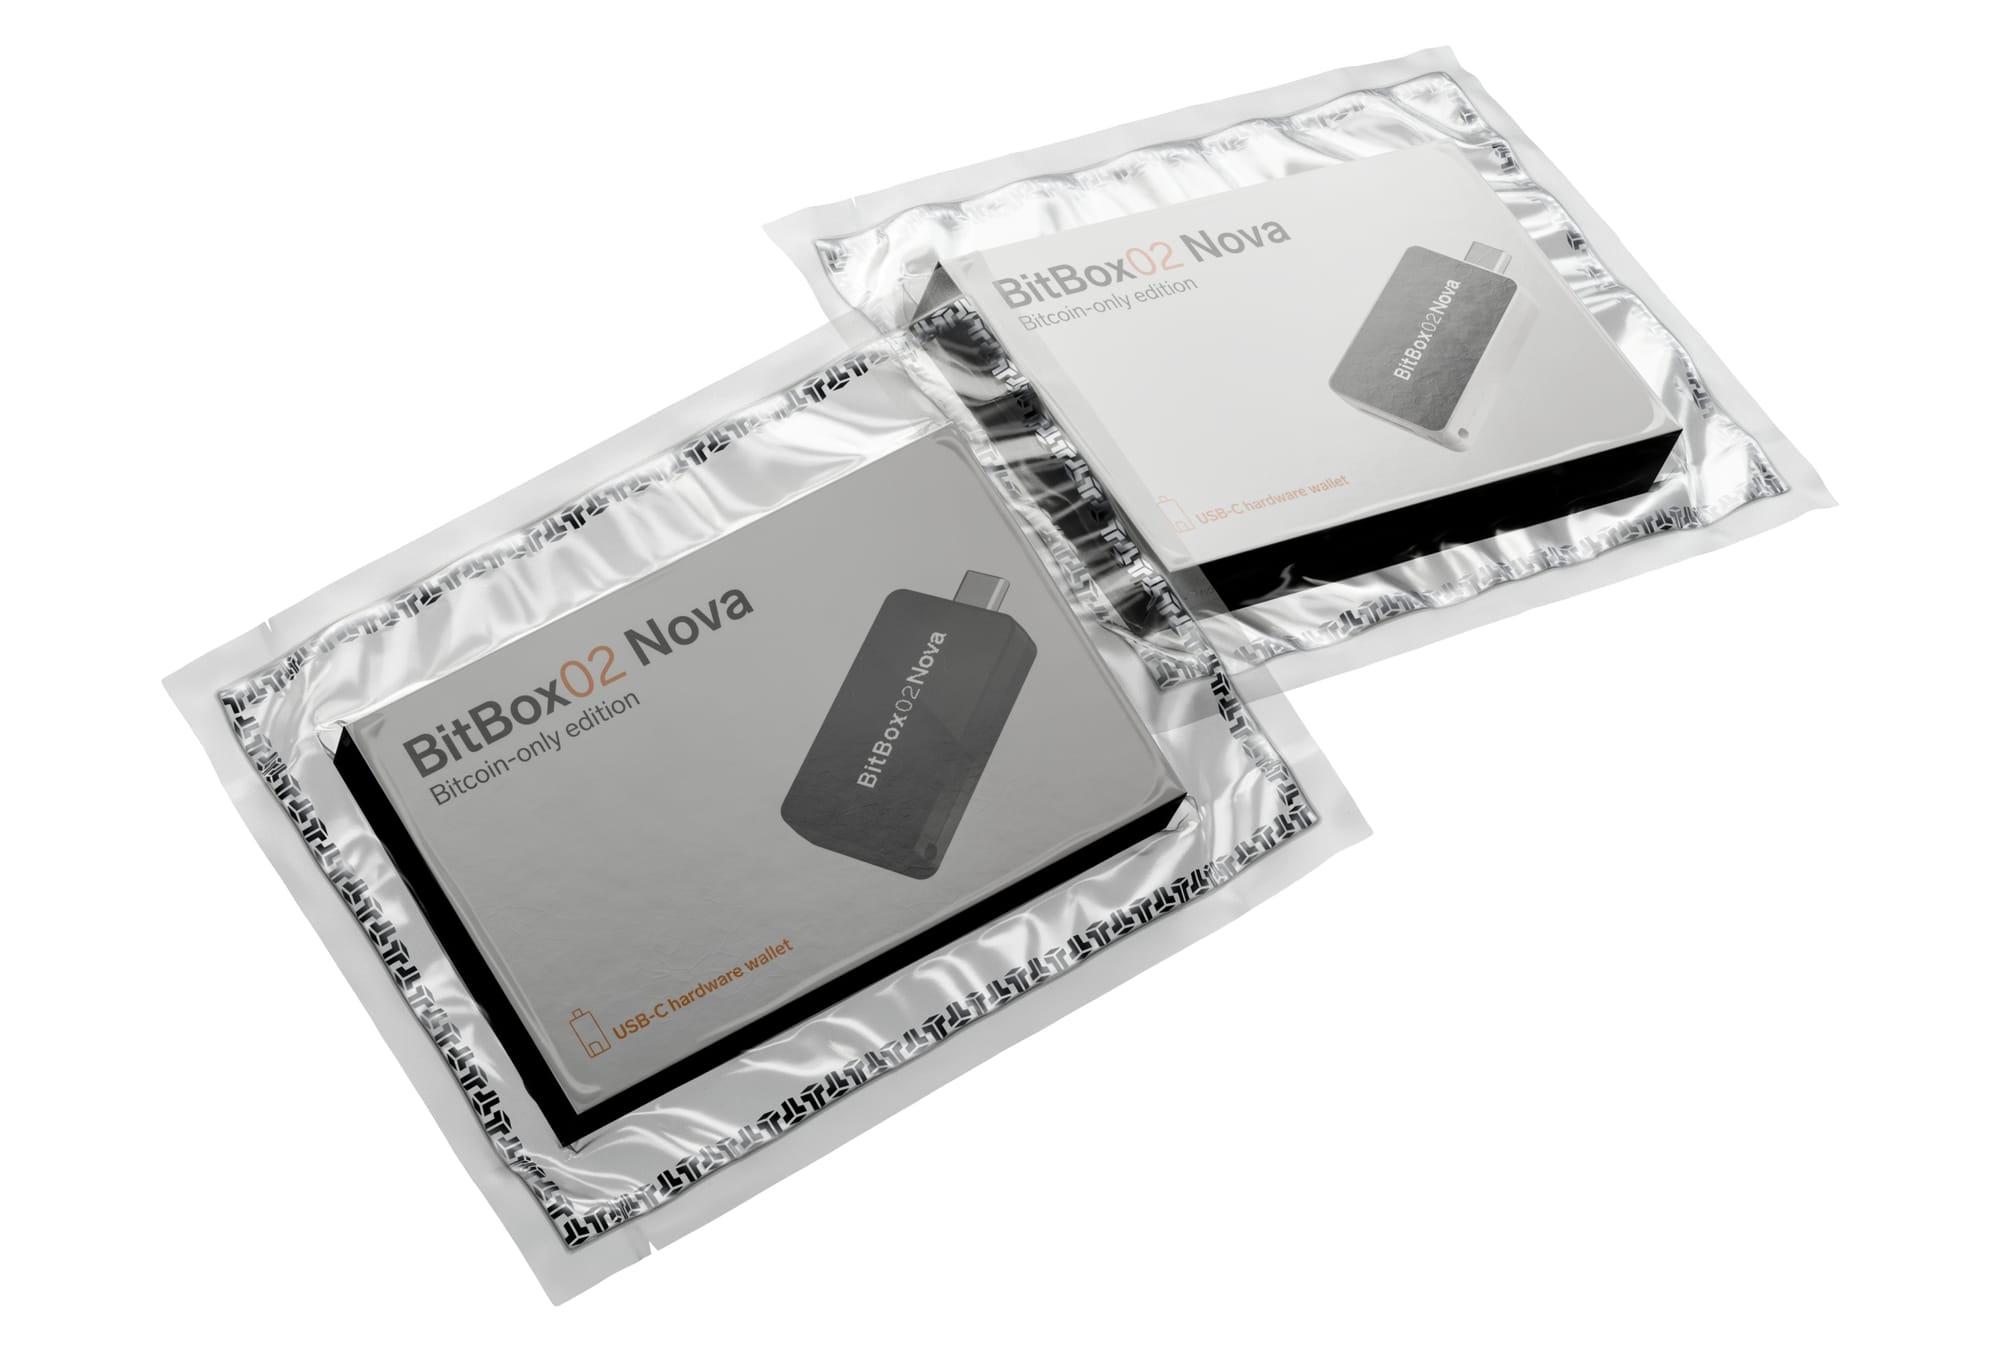
Abrir la bolsa crea una tarea adicional para el atacante: conseguir que el embalaje vuelva a parecer intacto. Un corte, una interrupción en el sellado o un borde alterado pueden ser motivos suficientes para detenerse antes de conectar el dispositivo.
Reproducir correctamente el embalaje original requiere equipos profesionales de sellado al vacío, además de una bolsa y una impresión que coincidan con las originales. No basta simplemente con colocar la caja dentro de otra funda de plástico y sellar uno de sus bordes.
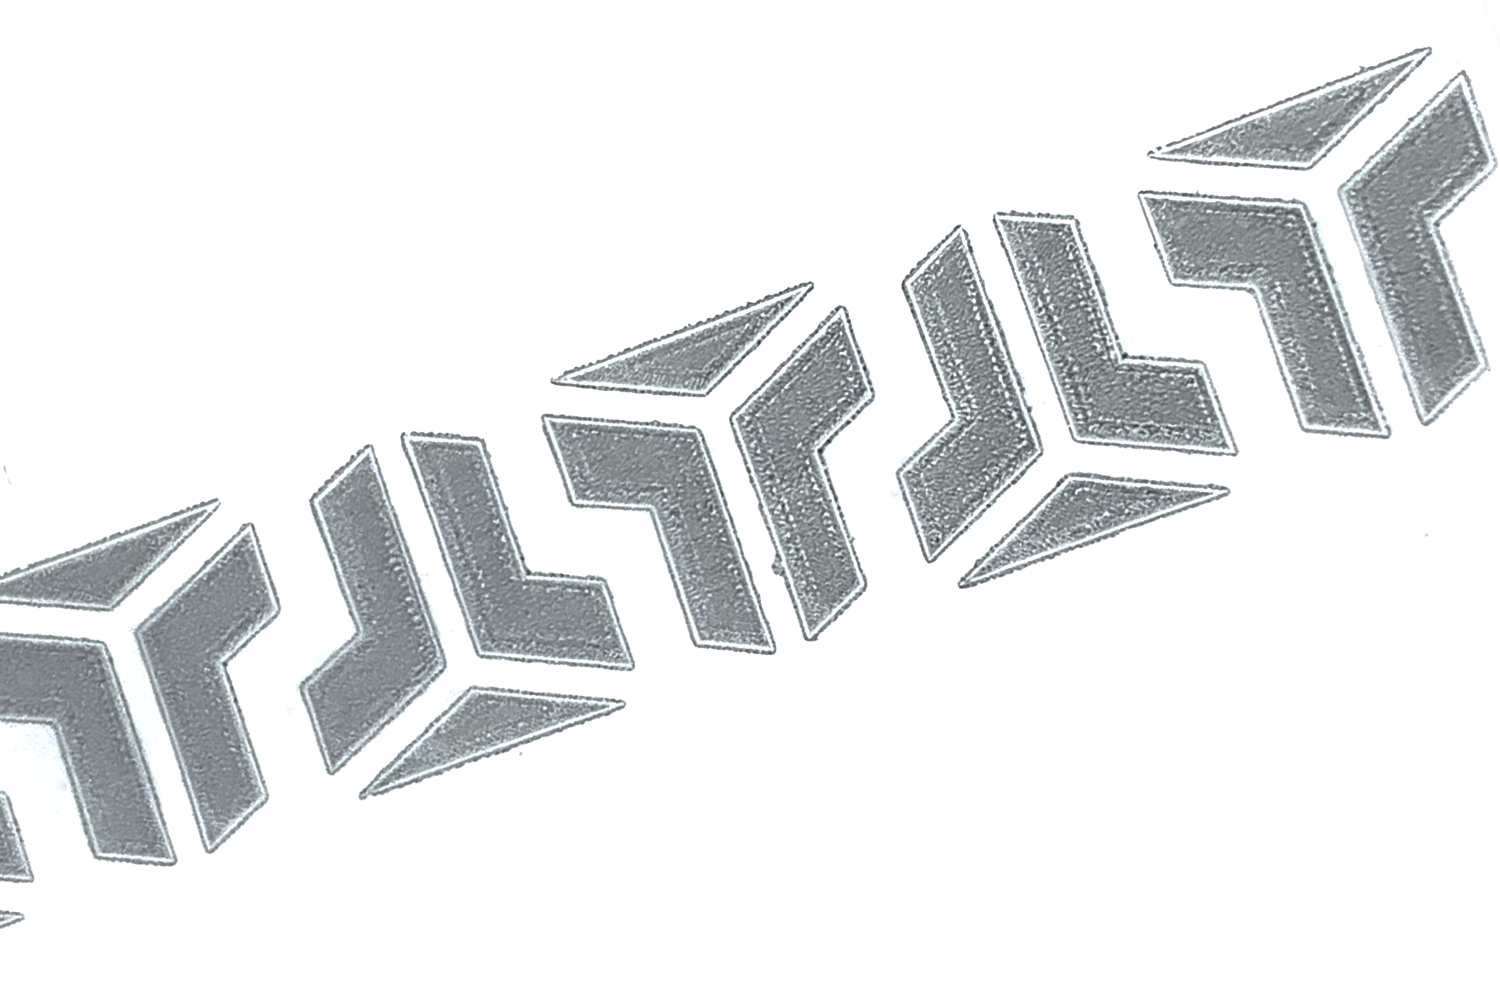
El equipo y los materiales necesarios no son imposibles de conseguir. Su función es añadir esfuerzo y coste al ataque, además de hacer más evidente una apertura o un nuevo embalado poco cuidadosos. El atacante no solo debe tener en cuenta lo que hay dentro del paquete, sino también si su aspecto resistirá una inspección.
Una carcasa que no se vuelve a cerrar simplemente a presión
Las dos mitades de la carcasa de la BitBox02 y la BitBox02 Nova están unidas permanentemente mediante adhesivo aplicado en los pasadores de conexión. Al separar ambas mitades, estos pasadores se rompen, lo que dificulta volver a unir limpiamente la carcasa original. La fuerza necesaria también puede dejar marcas en el exterior.
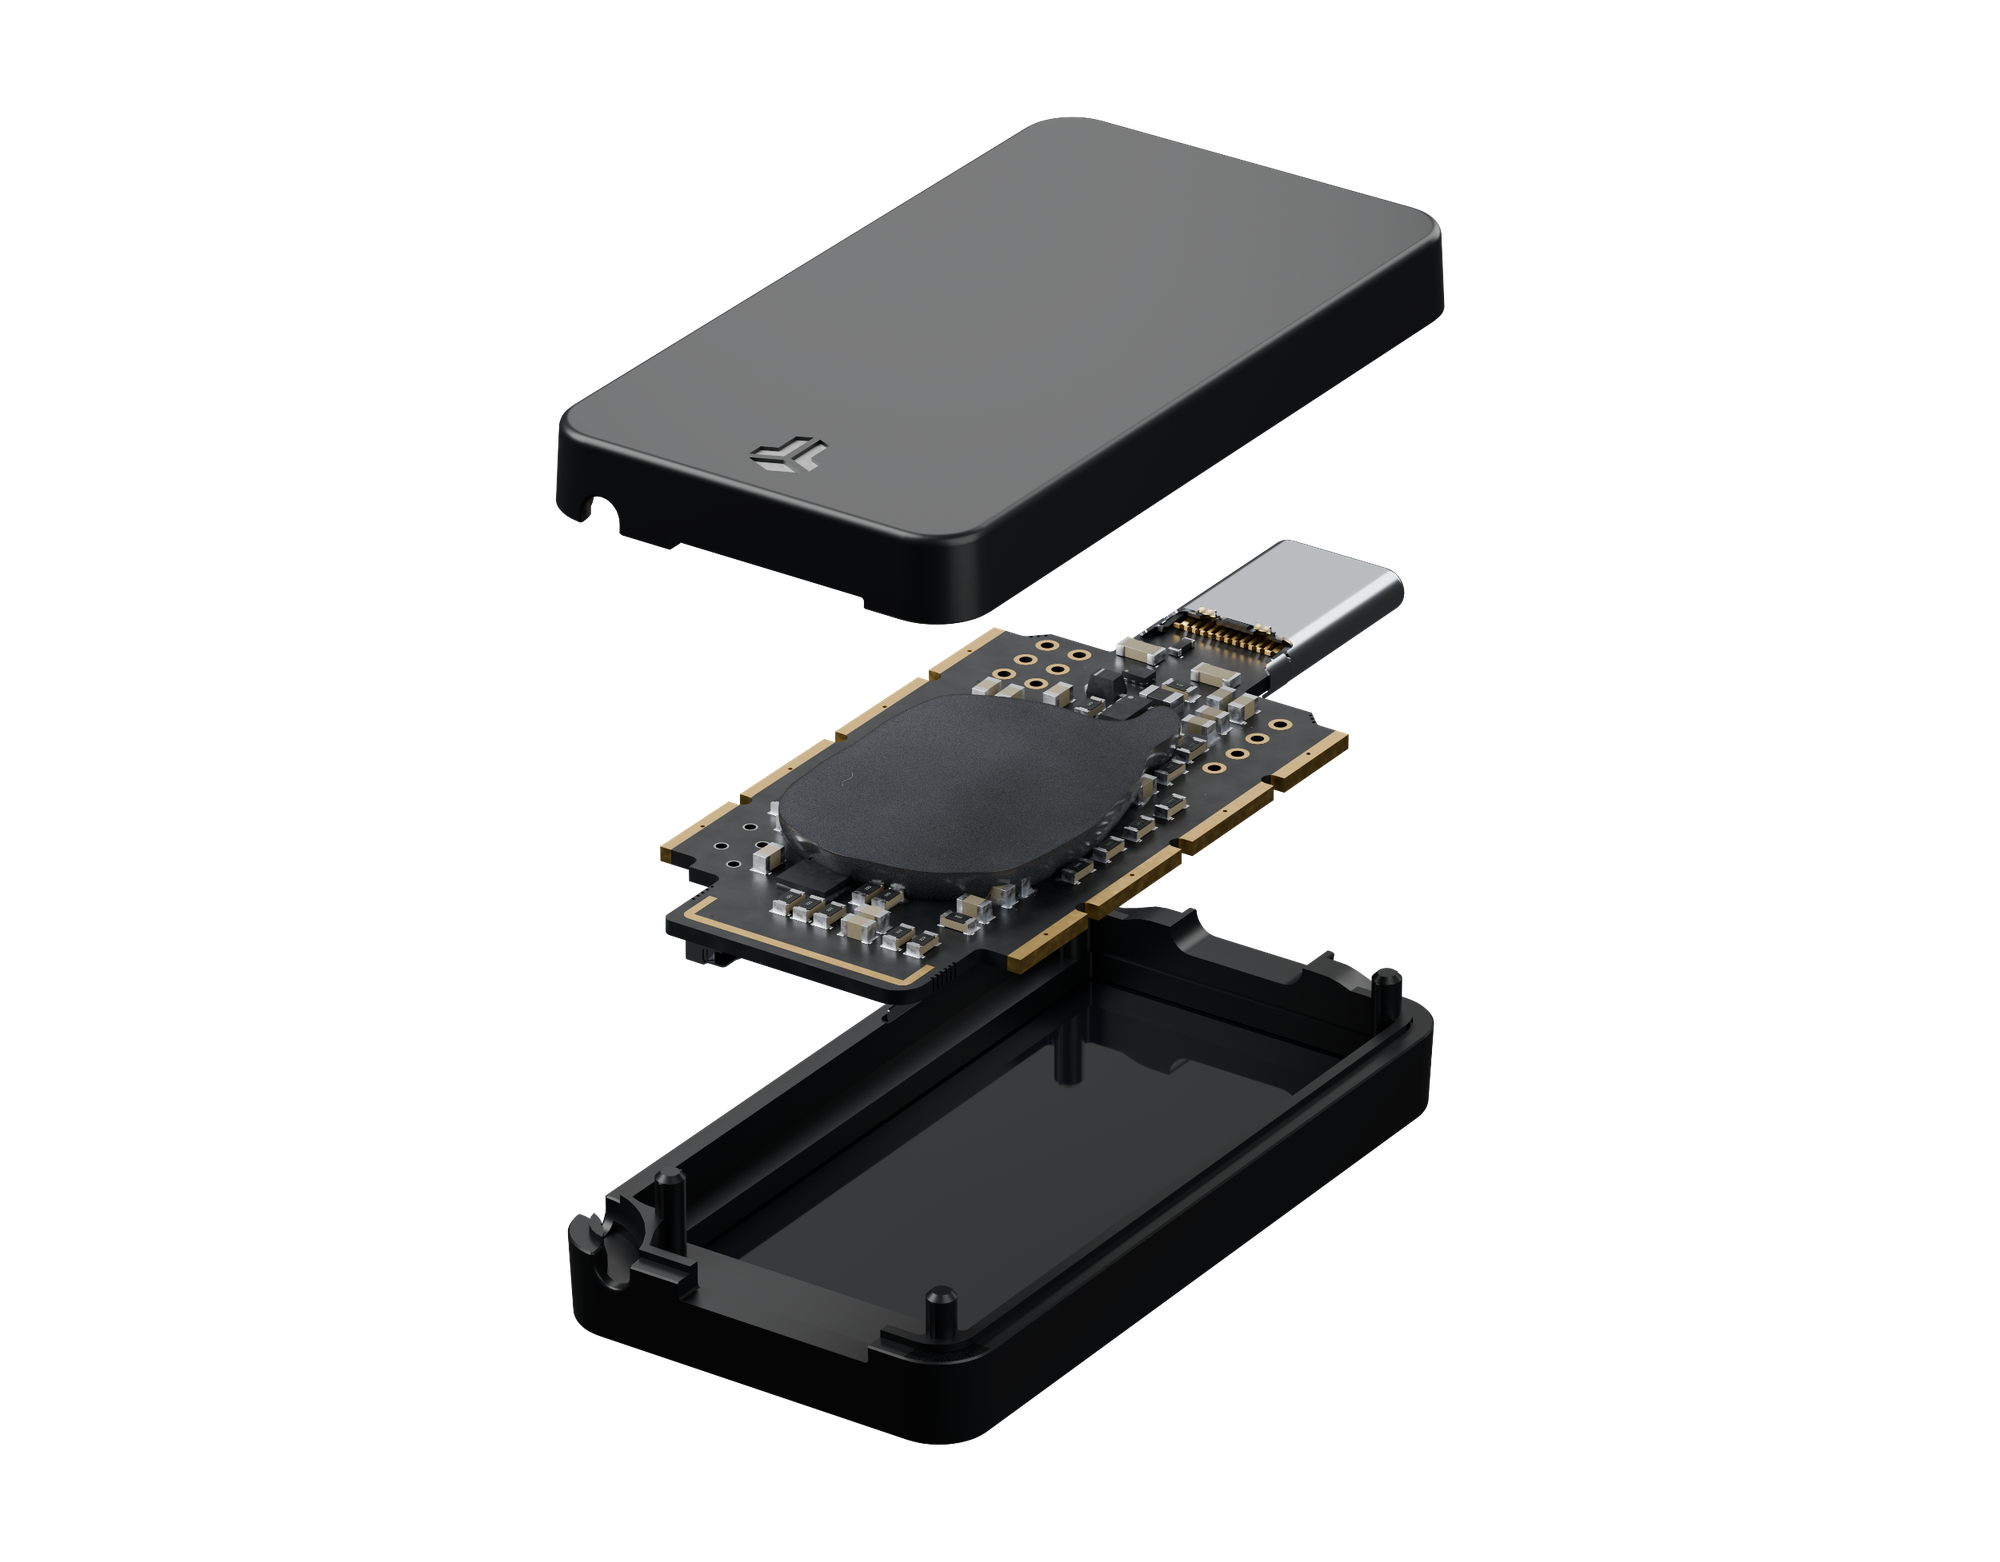
Esto es importante porque el atacante necesita que el destinatario acepte el dispositivo como nuevo. Acceder a los componentes electrónicos y restaurar después el aspecto de la carcasa pasan a ser dos tareas distintas, en lugar de limitarse a abrir y cerrar una cubierta reutilizable.
Los pasadores no son algo que los usuarios deban comprobar abriendo su propio dispositivo. Su función es hacer más difícil una modificación que pretenda pasar desapercibida.
Para crear un dispositivo manipulado que no levante sospechas, un atacante probablemente tendría que invertir en herramientas y moldes propios para fabricar las piezas de plástico mediante moldeo por inyección. Estas herramientas son muy costosas y requieren un esfuerzo considerable para perfeccionarlas.
Resina epoxi alrededor de componentes protegidos
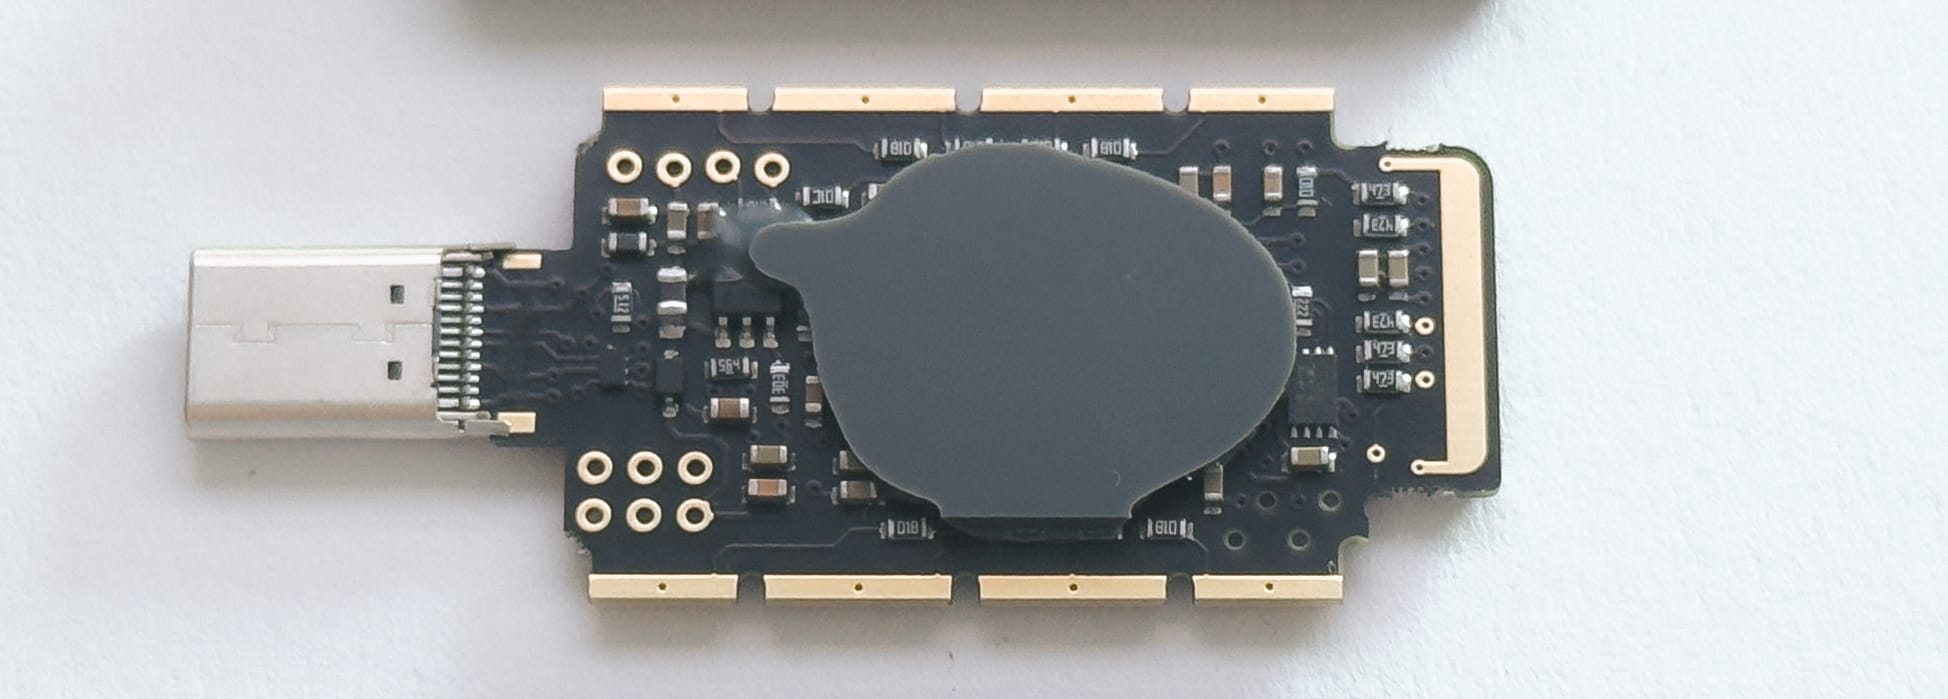
En el interior del dispositivo, el microcontrolador y el chip de seguridad están cubiertos con resina epoxi de grado de seguridad. Esto dificulta el acceso a los componentes y reduce los posibles puntos de conexión que podrían aprovecharse en ataques invasivos. Además, disminuye el espacio disponible para instalar componentes adicionales.
La seguridad es un sistema
Las distintas medidas de protección se complementan para dificultar las modificaciones que pretenden pasar desapercibidas. Algunas complican el acceso a los componentes, mientras que otras dificultan volver a montar el dispositivo o reproducir su embalaje. Aunque parte del equipo pueda reutilizarse en varios intentos, la manipulación, la modificación y el riesgo de dañar el dispositivo siguen estando presentes en cada unidad. Si a estas medidas se suma la forma de comprar el dispositivo, por ejemplo, directamente al fabricante, resulta considerablemente más difícil para los atacantes llevar a cabo este tipo de ataques a gran escala.
Comprobaciones que complementan las protecciones físicas
Las medidas de protección física se complementan con comprobaciones de la identidad del dispositivo y de su software.
Autenticidad del firmware
Cada BitBox dispone de una clave propia del dispositivo, certificada durante su configuración en fábrica, que le permite demostrar criptográficamente su autenticidad. Cuando el dispositivo se conecta, la BitBoxApp le envía un nuevo desafío y comprueba que la respuesta firmada corresponde a esa certificación. Esta comprobación se realiza automáticamente antes de desbloquear el dispositivo. Copiar el aspecto exterior de una BitBox no proporciona la clave necesaria para responder correctamente al desafío..
El bootloader, el pequeño programa encargado de instalar e iniciar el firmware principal, también comprueba las firmas del firmware. Durante la configuración inicial, los dispositivos nuevos instalan su firmware principal mediante la BitBoxApp, y nuestro proceso de publicación exige las firmas de varios ingenieros de BitBox.
Compilaciones reproducibles
Las compilaciones reproducibles proporcionan otra forma de verificación. Los revisores independientes pueden compilar una versión y comparar el resultado con el binario distribuido, comprobando así que corresponde con el código fuente publicado. Esto no demuestra que el código esté libre de vulnerabilidades, pero hace que una revisión independiente resulte más significativa.
Estos mecanismos ayudan a detectar falsificaciones y sustituciones de software. Sin embargo, un componente adicional que observe un dispositivo auténtico puede dejar intactas tanto su identidad certificada como su firmware. Por tanto, superar correctamente las comprobaciones de software no debe hacer que se ignore una sospecha todavía sin resolver sobre una posible manipulación física.
Los usuarios avanzados también pueden seguir nuestras guías para comprobar el hash del firmware instalado y verificar una descarga de la BitBoxApp.
Las comprobaciones de autenticidad ayudan a detectar dispositivos falsificados. La integridad física es una cuestión distinta. Esto no resta utilidad a la comprobación criptográfica de autenticidad. Significa que su resultado debe interpretarse correctamente y combinarse con las demás medidas de protección.
Al crear una nueva billetera, el secreto de la billetera se genera durante la propia configuración del usuario; no lo proporciona un vendedor ni se prepara en fábrica. Nuestro artículo sobre entropía y generación de billeteras explica este proceso en detalle. Mantener ese secreto privado también es importante al crear su copia de seguridad.
Qué comprobar y cuándo detenerse
Antes de conectar un dispositivo nuevo, inspecciona su bolsa interior utilizando nuestra guía ilustrada de embalaje. Busca cortes, juntas dañadas o señales de que se ha vuelto a sellar. Que la bolsa haya perdido algo de vacío no supone por sí solo un problema siempre que la bolsa y los sellos permanezcan intactos. Si tienes dudas, no abras la bolsa y ponte en contacto con Soporte.
Utiliza la BitBoxApp oficial y deja que termine la comprobación de autenticidad. Detente si aparece una advertencia, si la comprobación no puede completarse o si sigue habiendo algún otro motivo de preocupación. No configures ni restaures una billetera, no desbloquees un dispositivo sospechoso y no transfieras fondos a él mientras esas dudas no se hayan resuelto.
Si sospechas que un dispositivo ha sido modificado físicamente, deja de utilizarlo inmediatamente y desconéctalo. Esto también se aplica si ya se ha creado o restaurado una billetera en ese dispositivo. Ponte en contacto con el Soporte de BitBox accediendo de forma independiente a un canal oficial y explica qué ha despertado tus sospechas. Primero evaluaremos la información disponible e investigaremos si existen indicios razonables de manipulación. Dependiendo de lo que se determine, los siguientes pasos podrían incluir solicitar el envío del dispositivo para inspeccionarlo y gestionar una sustitución cuando esté justificada. Estas decisiones se toman caso por caso.
Al contactar con Soporte, resulta útil proporcionar información sobre la compra, fotografías del embalaje o de cualquier daño visible, los mensajes de advertencia que hayan aparecido y si el dispositivo ya se ha utilizado. Nunca incluyas palabras de recuperación, una copia de seguridad en microSD, contraseñas ni passphrases. Sospechar de un dispositivo no significa automáticamente que el secreto de la billetera haya quedado expuesto. Sin embargo, sustituir el hardware y proteger una billetera cuyo secreto haya quedado expuesto son dos tareas distintas. Restaurar la misma copia de seguridad en otro dispositivo no hace que ese secreto vuelva a ser privado.
Si se confirma o se considera razonablemente probable que el secreto haya quedado expuesto, los fondos deben protegerse creando una nueva billetera con hardware y software de confianza. Restablecer el dispositivo sospechoso o reinstalar su firmware no soluciona la presencia de componentes electrónicos añadidos. Por tanto, cualquier inspección o sustitución debe coordinarse con las medidas necesarias para proteger la billetera, y no considerarse un sustituto de ellas.
Verifica la ayuda que recibes
La manipulación física y el phishing son ataques diferentes. Sin embargo, un mensaje sobre un supuesto problema de seguridad puede convencer a alguien para que revele precisamente la información que intenta proteger.
Si recibes un contacto inesperado, abre por tu cuenta el sitio web oficial de soporte. No utilices los enlaces, códigos QR, números de teléfono ni supuestas referencias de soporte incluidas en el propio mensaje para comprobar si este es legítimo. Un nombre de remitente conocido o un diseño convincente no autorizan ninguna solicitud de secretos de la billetera.
El Soporte de BitBox nunca te pedirá tus palabras de recuperación ni una copia de seguridad de la billetera, ni te indicará que transfieras fondos a una supuesta billetera protegida proporcionada por otra persona. Nuestra guía para comprobar si un contacto de BitBox es legítimo explica cómo verificar una comunicación iniciando una nueva consulta por un canal independiente.
Pedir ayuda no debería implicar renunciar al control de la billetera.
Distintas medidas de protección, distintas funciones
Nadie debería tener que aplicar ingeniería inversa a una billetera de hardware antes de empezar con la autocustodia.
Nuestra responsabilidad es dificultar la manipulación, ofrecer formas útiles de verificar el dispositivo y su software y explicar los límites de esas comprobaciones. El objetivo no es sustituir la confianza en un paquete por una confianza ciega en una marca de verificación verde. Se trata de ofrecer un proceso en el que la fabricación, la protección física, la verificación y el soporte funcionen conjuntamente.
Cuando algo siga sin tener explicación, detente antes de poner en riesgo el secreto de una billetera o tus fondos y ponte en contacto con el Soporte de BitBox.
¿Aún no tienes una BitBox?
Proteger tus criptomonedas no tiene por qué ser complicado. Las billeteras de hardware BitBox almacenan las claves privadas de tus criptomonedas sin conexión, para que puedas gestionar tus monedas de forma segura.
Tanto la BitBox02 Nova como la BitBox02 también están disponibles en una edición exclusiva para Bitcoin, con un firmware radicalmente enfocado: menos código significa una menor superficie de ataque, lo que mejora aún más tu seguridad si solo guardas bitcoin.
¡Consigue una BitBox02 Nova o una BitBox02 en nuestra tienda!
Shift Crypto es una empresa privada con sede en Zurich, Suiza. Nuestro equipo de colaboradores de Bitcoin, expertos en criptomonedas e ingenieros de seguridad crea productos que permiten a los clientes disfrutar de un viaje sin estrés desde el nivel de principiante hasta el nivel de maestría en la gestión de criptomonedas. La BitBox02, nuestra billetera de hardware de segunda generación, permite a los usuarios almacenar, proteger y realizar transacciones con Bitcoin y otras criptomonedas con facilidad, junto con su software complementario, la BitBoxApp.