Mantener en secreto las palabras de recuperación es fundamental. Pero hay otro requisito: nadie debería poder adivinarlas. Una billetera generada a partir de un conjunto reducido de secretos posibles puede ser vulnerable incluso si su copia de seguridad nunca sale del cajón.
A raíz de la vulnerabilidad en la generación de semillas de Coldcard, recibimos muchas preguntas sobre la entropía y sobre cómo las billeteras generan aleatoriedad. Las billeteras creadas con una BitBox02 o una BitBox02 Nova no se vieron afectadas por ese problema. Aun así, la pregunta de fondo es útil para cualquier usuario de Bitcoin: ¿qué hace que el secreto que hay detrás de una billetera sea difícil de adivinar?
¿Qué es la entropía?
Empecemos por aclarar este extraño término que aparece constantemente: en términos sencillos, la entropía mide la cantidad de información o el nivel de incertidumbre cuando se intenta adivinar algo, dependiendo de desde qué perspectiva se mire. En el contexto de una billetera de Bitcoin, la entropía expresa lo difícil o fácil que es adivinar la frase semilla de una billetera.
La entropía se mide en bits. Dado que los ordenadores también utilizan bits, esto tiene sentido de forma natural, pero también hay una razón práctica: imagina que lanzas una moneda y que cara y cruz tienen la misma probabilidad de salir. Algunos dirían que las probabilidades son "cincuenta-cincuenta"; los teóricos de la información lo llaman un bit de entropía.
Si la lanzas dos veces, de forma independiente, hay 2², es decir, cuatro secuencias con la misma probabilidad: cara-cara, cara-cruz, cruz-cara y cruz-cruz. Ahora tienes dos bits de entropía.
Cada lanzamiento adicional, independiente y con probabilidades iguales, duplica el número de secuencias posibles. Cuatro lanzamientos dan 16 posibilidades. Con 256 lanzamientos hay 2²⁵⁶ posibilidades, una cantidad enorme que hace que «simplemente intentar adivinarlo» sea imposible en la práctica.
Esto es cierto para el lanzamiento de una moneda, porque cada lanzamiento añade el mismo nivel de incertidumbre, pero no se puede aplicar a cualquier cosa. La entropía no está necesariamente relacionada con el tamaño o la longitud de un número. Imaginemos de nuevo 256 bits, pero esta vez todos son cero o todos son uno. El número en sí es muy largo, pero su entropía es ahora de 1 bit, porque la incertidumbre se limita a dos casos: todo unos o todo ceros.
Al mismo tiempo, una secuencia de dígitos repetidos no demuestra por sí sola que un generador de números aleatorios esté averiado: los patrones pueden aparecer por casualidad. Lo que importa es cómo se ha generado el número y qué puede saber un atacante sobre ese proceso. En otras palabras: no se puede determinar la calidad de la aleatoriedad de una billetera simplemente mirando sus palabras de recuperación.
"Parecer aleatorio" no es suficiente
Los ordenadores son buenos siguiendo instrucciones con precisión. Están diseñados para ser deterministas. Si se les pide hacer algo varias veces utilizando las mismas instrucciones, el resultado siempre será el mismo. Por eso son muy malos generando aleatoriedad y necesitan ayuda de fuentes de entropía externas.
Veamos dos formas habituales de generar y utilizar números aleatorios en los ordenadores.
Generadores de números pseudoaleatorios (PRNG)
Un generador de números pseudoaleatorios, o PRNG por sus siglas en inglés, hace exactamente lo que su nombre indica: genera números que en realidad no son aleatorios. Utiliza un algoritmo para producir una secuencia de números a partir de un valor inicial y de un estado interno. El valor inicial suele denominarse semilla. En este caso, se trata de la semilla del PRNG, no de la semilla de una billetera de Bitcoin.
Si se inicia el mismo generador con el mismo estado, siempre producirá la misma secuencia. Esto resulta útil para reproducir una simulación o una prueba de software. Pero un PRNG convencional no está diseñado para mantener en secreto su siguiente resultado frente a alguien que estudie sus resultados anteriores.
Para devolver valores diferentes cada vez que se utilizan, los PRNG suelen inicializarse con valores vinculados al entorno actual, en lugar de utilizar una clave estática que nunca cambia. Como ejemplo muy básico, se podría utilizar la fecha y hora actuales como valor inicial.
Esto funciona muy bien si solo se quieren obtener algunos valores diferentes para probar algo, pero obviamente está lejos de ser seguro, ya que cualquiera puede intentar adivinar el intervalo de tiempo en el que se empezó a utilizar el PRNG para reproducir los mismos números "aleatorios".
PRNG criptográficamente seguros
El hecho de que algo sea pseudoaleatorio no significa automáticamente que no sea adecuado para la seguridad. Un PRNG criptográficamente seguro, normalmente abreviado como CSPRNG, está diseñado para que sus resultados sean imposibles de predecir en la práctica sin conocer su estado interno secreto. Sin embargo, debe inicializarse con suficiente entropía, y ese estado debe estar protegido.
Estos generadores pueden producir muchos números que parecen aleatorios a partir de un secreto mucho más pequeño. Sin embargo, no pueden crear entropía adicional de la nada. Un generador cuya única entrada secreta sea una semilla aleatoria de 32 bits solo tiene 2³² secretos iniciales posibles, aunque produzca una salida de 256 bits. Si no lo sabías, este es precisamente el mecanismo que se vio afectado por la vulnerabilidad de entropía de Coldcard en agosto de 2026: la creación de la billetera dependía de un CSPRNG inicializado con una cantidad insuficiente de entropía.
La idea principal que hay que recordar es esta: los PRNG, sean criptográficamente seguros o no, no crean números aleatorios. Son simplemente funciones matemáticas que derivan valores aparentemente aleatorios a partir de un secreto inicial.
Generadores de números aleatorios verdaderos (TRNG)
Un generador de números aleatorios verdaderos, o TRNG, obtiene entropía de un proceso físico. Por ejemplo, los circuitos electrónicos pueden medir el ruido térmico provocado por el movimiento aleatorio de los portadores de carga o pequeñas variaciones en la sincronización. Estos circuitos convierten estos «fenómenos físicos» en bits.
Como estos fenómenos físicos ocurren sin un patrón predecible ni un ciclo que se repita, los datos no se pueden reproducir ni adivinar de antemano, incluso aunque se conozca cómo funciona el dispositivo.
La fuente física sigue necesitando una ingeniería cuidadosa. Su salida puede presentar sesgos y el hardware puede fallar. Por ello, los sistemas de generación de números aleatorios utilizan técnicas como comprobaciones de estado y procesos de acondicionamiento, que transforman las mediciones en bruto en una forma más adecuada.
Un ejemplo más ilustrativo y citado con frecuencia de una fuente de entropía son las lámparas de lava. Su movimiento y su forma son siempre un poco diferentes y difíciles de predecir. Cloudflare cuenta con toda una pared de lámparas de lava y las observa continuamente con cámaras para utilizarlas como fuente de entropía. Este es un tipo diferente de TRNG, pero en esencia sigue el mismo proceso: observar un proceso físico que resulta imposible de predecir en la práctica.
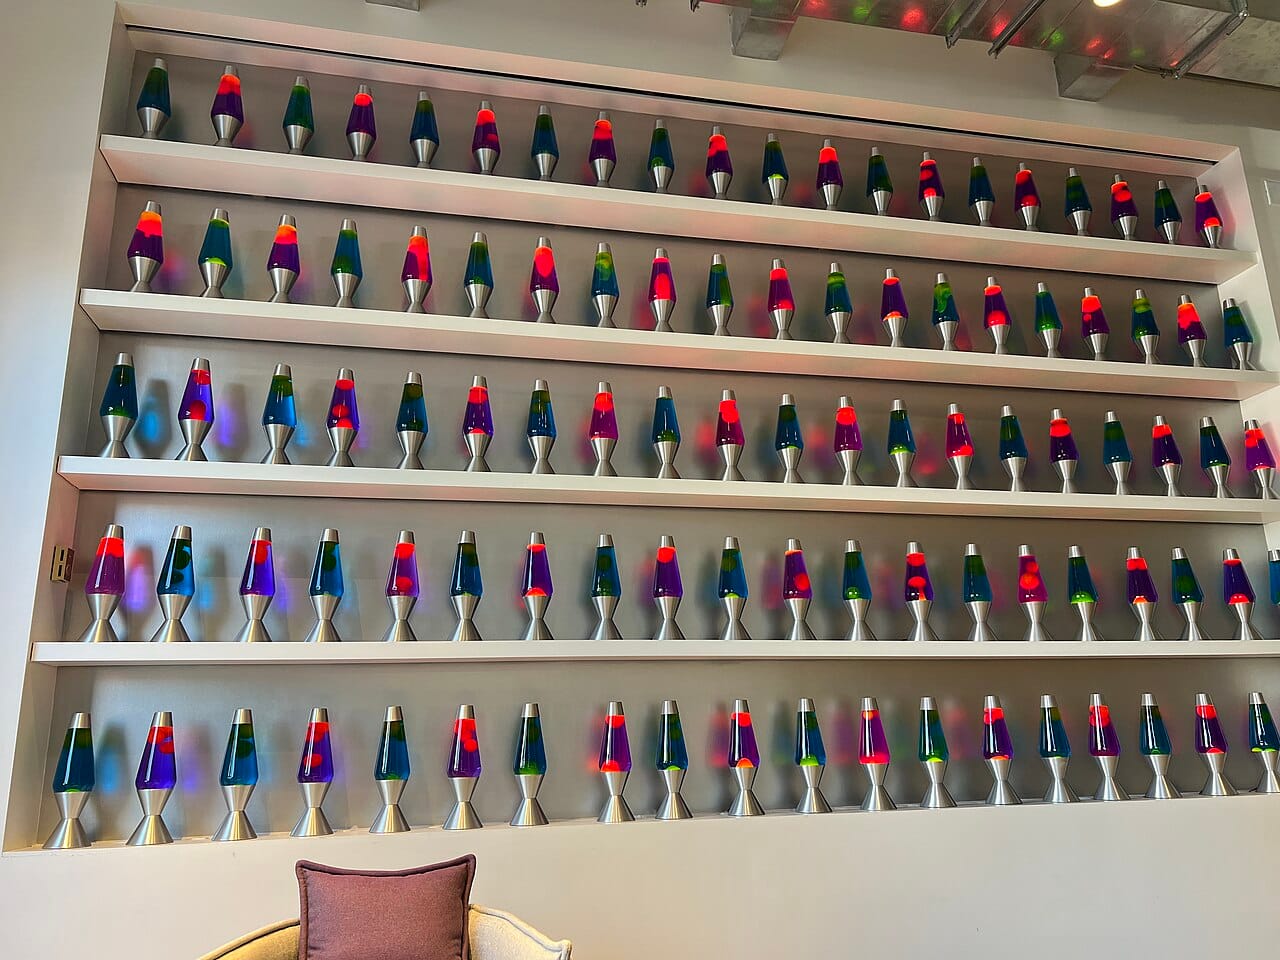

Antes de empezar a pedir lámparas de lava para crear tu próxima billetera de Bitcoin, volvamos a cómo la BitBox utiliza diferentes fuentes de entropía para generar una billetera.
¿Por qué combinar varias fuentes?
Depender de una sola fuente de entropía está bien siempre que esa fuente funcione como se espera. Sin embargo, si resulta que existe un defecto de hardware en un TRNG que provoca resultados sesgados, puede haber un problema.
Hay algo interesante en la aleatoriedad: permanece. Esto significa que podemos combinar varias fuentes de entropía sin tener que preocuparnos de que una de ellas sea más débil que otra. Lo importante es que al menos una de ellas sea verdaderamente aleatoria.
En otras palabras: si combinas un número débilmente aleatorio (por ejemplo, le pides a un amigo que diga diez números al azar) con un número verdaderamente aleatorio (por ejemplo, 256 lanzamientos de moneda independientes y con probabilidades iguales), el resultado sigue siendo un número verdaderamente aleatorio.
Las cinco entradas que utiliza la BitBox
Durante la creación normal de una billetera, la BitBox combina cinco entradas diferentes. Cada una tiene una función distinta y su calidad de aleatoriedad no es necesariamente la misma. La idea principal es que sean independientes entre sí y actúen como medidas de seguridad adicionales.
- TRNG en el MCU: El microcontrolador, o MCU, es el chip que ejecuta el firmware de la BitBox. Su generador de números aleatorios por hardware aporta aleatoriedad nueva.
- TRNG en el chip de seguridad: Una fuente de hardware independiente del MCU. La BitBox02 utiliza un chip de seguridad ATECC608B; la BitBox02 Nova utiliza el OPTIGA Trust M V3.
- Un valor aleatorio instalado de fábrica: Cada BitBox recibe su propio valor aleatorio durante la fabricación. Este valor permanece fijo durante toda la vida útil del dispositivo, por lo que constituye una entrada adicional, pero no aporta aleatoriedad nueva para cada billetera.
- Entropía del dispositivo anfitrión: BitBoxApp obtiene aleatoriedad del generador de números aleatorios criptográficos del sistema operativo (por ejemplo,
/dev/urandomen Linux) y la proporciona a la BitBox. Por tanto, esta es una fuente externa e independiente de la billetera de hardware. - Un hash derivado de la contraseña de tu dispositivo: La BitBox incorpora un hash criptográfico de la contraseña que eliges durante la configuración. Esto hace que sea una fuente independiente tanto del dispositivo anfitrión como de la billetera de hardware.
Recuerda: siempre que al menos una de estas fuentes sea verdaderamente aleatoria, cualquiera de las otras cuatro puede presentar sesgos sin afectar a la calidad de la aleatoriedad de la billetera resultante.
Este diseño también se describe en nuestra página de seguridad y, para los expertos, también se puede verificar en nuestro código de firmware de código abierto. Esto significa que la generación de la billetera no depende de que una persona elija una contraseña con un alto nivel de aleatoriedad ni de que el ordenador conectado sea fiable como única fuente de aleatoriedad.
Generar tu propia entropía
La mayoría de los usuarios puede dejar que la BitBox genere su billetera durante la configuración normal; de hecho, es lo que recomendamos generalmente. Para los usuarios con experiencia que quieran proporcionar ellos mismos la aleatoriedad, los dados ofrecen un proceso físico que pueden realizar y observar por sí mismos.
Nuestra guía para generar una semilla con dados explica cómo utilizar dados y una tabla de consulta impresa para generar palabras de recuperación. En el método de 24 palabras, generas las primeras 23 palabras, las introduces directamente en la BitBox mediante el procedimiento estándar de recuperación y eliges una de las ocho últimas palabras válidas que muestra. La última palabra contiene una suma de comprobación, por lo que necesitas que la BitBox te ayude a elegir una que sea válida.
Lo importante aquí es seguir realmente la guía completa en lugar de improvisar sobre la marcha. Unos dados sesgados, un orden incoherente, errores al registrar los resultados o elegir palabras que «parezcan aleatorias» pueden comprometer el resultado. Mantén el proceso en privado y las palabras sin conexión.
Ten en cuenta que este método sustituye la generación normal de las palabras de recuperación por tu propia fuente de aleatoriedad; no combina tus lanzamientos de dados con las otras cinco fuentes de entropía.
Añadir tu propia entropía
La BitBox no ofrece un paso específico para combinar lanzamientos de dados o de monedas con una billetera generada automáticamente. Sin embargo, los usuarios avanzados pueden aportar su propia aleatoriedad mediante la contraseña inicial del dispositivo.
Una contraseña larga para el dispositivo, generada de forma independiente, como una secuencia de palabras seleccionadas con dados, contribuye como una de las fuentes de entropía cuando se crea la nueva billetera. En otras palabras: si quieres añadir tu propia entropía, utilizar la contraseña del dispositivo es una forma de conseguirlo. Después de crear y hacer una copia de seguridad de la billetera, puedes cambiar a una contraseña del dispositivo más práctica desde los ajustes del dispositivo. En ese momento, la billetera ya se ha generado, por lo que cambiar la contraseña del dispositivo ya no afecta a la entropía de la billetera.
Ten en cuenta que una passphrase opcional, a la que también se suele hacer referencia en este contexto, tiene una finalidad diferente. Una passphrase fuerte y generada de forma independiente añade un secreto en un paso posterior de la derivación de tus claves privadas, creando de hecho una billetera independiente. No modifica las palabras de recuperación ni mejora su entropía. La protección solo se añade a la propia billetera protegida por la passphrase, siempre que esta sea suficientemente fuerte.
Estas son opciones avanzadas que mencionamos para completar la información, no requisitos para una configuración segura. Lee sobre los beneficios y riesgos de las passphrases opcionales antes de utilizar una.
Conclusión
La entropía de una billetera es, posiblemente, el aspecto más importante de cualquier billetera de Bitcoin. Si el valor aleatorio utilizado para crearla no es realmente aleatorio, un atacante podría ser capaz de recrear la billetera sin haber visto nunca tus palabras de recuperación.
La BitBox combina varias fuentes de entropía para evitar depender de una sola. Los dos TRNG independientes y el valor aleatorio instalado de fábrica proporcionan fuentes procedentes del propio dispositivo. La entropía del dispositivo anfitrión añade aleatoriedad desde el ordenador o teléfono conectado, de forma independiente a la BitBox. Y el hash de la contraseña de tu dispositivo aporta tu propia entrada, que puedes elegir de forma independiente tanto del dispositivo anfitrión como de la BitBox.
Para la mayoría de los usuarios, los pasos prácticos son sencillos: deja que la BitBox genere la billetera, verifica tu copia de seguridad y guárdala de forma segura sin conexión. Utilizar dados es una opción para quienes entienden cómo funciona, pero no es un paso necesario.
Y recuerda: nadie puede comprobar la calidad de la aleatoriedad de tu billetera pidiéndote que reveles tus palabras de recuperación. BitBox nunca te las pedirá. Actualmente existen muchas campañas de phishing que intentan aprovechar el tema de la entropía para generar miedo y urgencia. Nunca introduzcas tus palabras de recuperación en un sitio web, una «herramienta para comprobar la entropía» o un chat de soporte.
 Sebastian
¿Aún no tienes una BitBox?
Proteger tus criptomonedas no tiene por qué ser complicado. Las billeteras de hardware BitBox almacenan las claves privadas de tus criptomonedas sin conexión, para que puedas gestionar tus monedas de forma segura.
Tanto la BitBox02 Nova como la BitBox02 también están disponibles en una edición exclusiva para Bitcoin, con un firmware radicalmente enfocado: menos código significa una menor superficie de ataque, lo que mejora aún más tu seguridad si solo guardas bitcoin.
¡Consigue una BitBox02 Nova o una BitBox02 en nuestra tienda!
Shift Crypto es una empresa privada con sede en Zurich, Suiza. Nuestro equipo de colaboradores de Bitcoin, expertos en criptomonedas e ingenieros de seguridad crea productos que permiten a los clientes disfrutar de un viaje sin estrés desde el nivel de principiante hasta el nivel de maestría en la gestión de criptomonedas. La BitBox02, nuestra billetera de hardware de segunda generación, permite a los usuarios almacenar, proteger y realizar transacciones con Bitcoin y otras criptomonedas con facilidad, junto con su software complementario, la BitBoxApp.