Du öffnest die App deiner Börse, gibst dein Passwort ein und bestätigst die Anmeldung mit einem Code aus deiner Authenticator-App. Falls etwas schiefgeht, kannst du den Zugang über deine E-Mail-Adresse wiederherstellen. Das klingt nach mehreren Schutzebenen. Aber wo laufen all diese Schutzebenen eigentlich zusammen?
Bei den meisten Menschen lautet die Antwort: auf demselben Smartphone.
Moderne Smartphones verfügen über starke Schutzmechanismen. Trotzdem erhalten iOS und Android immer wieder Updates gegen Sicherheitslücken, die Angreifer bereits ausgenutzt haben – teilweise, ohne dass die Betroffenen eine Nachricht öffnen oder etwas installieren mussten. Erst kürzlich berichtete das Sicherheitsunternehmen iVerify von einem iPhone, das über eine manipulierte Werbeanzeige infiziert wurde, während der Nutzer lediglich durch Instagram scrollte. Der Nutzer musste die Werbung dafür nicht einmal anklicken. Zum Einsatz kam eine Variante von „DarkSword“, die gespeicherte Passwörter und Daten aus Krypto-Wallets stehlen soll.
Wenn sich Wallet-Schlüssel, aktive Kontositzungen, Authentifizierungsmethoden und das E-Mail-Postfach zur Kontowiederherstellung auf einem einzigen Gerät befinden, kann ein schwerwiegender Angriff mehrere Schutzmechanismen gleichzeitig treffen.
Das ist einer der wichtigsten Gründe, deinem Smartphone nur begrenzt Daten und Kontrolle anzuvertrauen. Du solltest es weiterhin nutzen, aktuell halten und schützen. Doch für deine Ersparnisse braucht es Schutzmechanismen, die auch dann noch greifen, wenn die Sicherheit deines Smartphones versagt.
KI findet Sicherheitslücken nicht nur in Hardware-Wallets
Aktuelle Berichte über KI-gestützte Sicherheitsforschung können den Eindruck erwecken, Hardware-Wallets seien besonders anfällig: Ständig werden mögliche neue Sicherheitsprobleme entdeckt. Solche Entdeckungen verdienen natürlich Aufmerksamkeit, vor allem, wenn sie Guthaben gefährden können. Auch wir haben bereits Sicherheitsprobleme behoben, darunter im kürzlich erschienenen Dixence-Update.
Dieselben Werkzeuge lassen sich aber auch auf die Software anwenden, die auf ganz normalen Computern und Smartphones läuft. Im März 2026 berichtete Anthropic, dass im Rahmen der Zusammenarbeit mit Mozilla innerhalb von nur zwei Wochen 22 Schwachstellen in Firefox entdeckt wurden. 14 davon wurden als schwerwiegend eingestuft. Die Auswirkungen der KI-gestützten Suche nach Sicherheitslücken reichen also weit über spezialisierte Sicherheitsgeräte wie Hardware-Wallets hinaus. Neue Schwachstellen und Angriffsmethoden werden in einem beispiellosen Tempo entdeckt und ausgenutzt.
Wie deutlich dieser Trend ist, zeigt alleine schon die Zahl der jährlich gemeldeten CVEs. CVE ist ein System zur eindeutigen Erfassung und Nachverfolgung von Sicherheitslücken:
Mehr entdeckte Fehler bedeuten nicht automatisch, dass ein Produkt unsicherer geworden ist: Werden sie behoben, verbessert sich die Sicherheit schließlich. Umgekehrt beweisen weniger öffentliche Berichte nicht, dass ein anderes Produkt sicherer ist. Entscheidend ist, was ein Angreifer tatsächlich ausnutzen kann, worauf er bei einem erfolgreichen Angriff Zugriff erhält und welche Schutzmechanismen danach noch greifen. Darauf gehen wir in unserem Artikel über Firmware-Updates im Zeitalter der KI genauer ein.
Ein Smartphone erfüllt viele Aufgaben. Es ruft Websites auf, empfängt Nachrichten, verarbeitet Medien und kommuniziert mit Mobilfunknetzen. Ein Teil dieser Verarbeitung findet statt, bevor der User überhaupt den Bildschirm berührt. Alle Stellen, an denen das Gerät potenziell schädliche Daten entgegennimmt, bilden zusammen seine Angriffsfläche. Diese ist naturgemäß deutlich größer als bei einem Gerät, das für einen bestimmten Zweck entwickelt wurde und nur wenige Funktionen hat.
Was aktuelle Sicherheitslücken in iOS und Android zeigen
In unserem Artikel über Zero-Day-Schwachstellen haben wir den Unterschied bereits erklärt: Ein Zero-Day-Exploit nutzt eine Sicherheitslücke aus, die noch nicht bekannt ist und für die noch kein Sicherheitsupdate verfügbar ist. Ein Zero-Click-Exploit funktioniert ohne jede Interaktion der betroffenen Person. Ein Angriff kann eine dieser Eigenschaften haben, beide oder keine von beiden.
Die Zahl der gemeldeten Software-Schwachstellen ist 2026 stark gestiegen. Über die gesamte Softwarebranche hinweg erfasste Google im August mehr als doppelt so viele Veröffentlichungen wie im Januar: rund 10.700 gegenüber 5.000. Zu diesem Anstieg tragen auch Veränderungen bei der Suche nach Fehlern und ihrer Erfassung bei. Die Zahlen allein sagen daher nichts darüber aus, wie viele Geräte tatsächlich kompromittiert wurden.
Bei Smartphones mussten sowohl Apple als auch Google in diesem Jahr Sicherheitslücken schließen, die nach eigenen Angaben möglicherweise bei gezielten Angriffen ausgenutzt wurden. Moderne Smartphones sind zwar gut geschützt, doch auch ihre Schutzmechanismen haben Schwachstellen, die Angreifer ausnutzen können. Dein Smartphone aktuell zu halten, ist deshalb unverzichtbar. Ein Sicherheitsupdate kann aber erst helfen, wenn eine Korrektur verfügbar ist.
Deine Ersparnisse sollten deshalb auch dann noch geschützt sein, wenn dein Smartphone kompromittiert wurde. Dazu gehören etwa eine Hardware-Wallet mit eigenem Display und eine Zwei-Faktor-Authentifizierung, die tatsächlich unabhängig von deinem Smartphone funktioniert – besonders bei sensiblen Konten wie deinem Online-Banking.
Auch Krypto-Diebe nutzen ausgefeilte Exploits
Man könnte meinen, hochentwickelte Exploits für iOS und Android seien nur für Journalisten oder Menschen relevant, die aus politischen Gründen ins Visier geraten. Doch die Geschichte solcher Angriffswerkzeuge zeigt, dass sie später auch für andere Zwecke eingesetzt werden.
Im März 2026 veröffentlichte Google seine Untersuchung zu Coruna, einer Sammlung von Angriffswerkzeugen für iPhones, die das Unternehmen im Laufe des Jahres 2025 beobachtet hatte. Diese wurde zunächst im Zusammenhang mit Überwachung eingesetzt, später dann auch in finanziell motivierten Angriffskampagnen. Verbreitet wurde sie unter anderem über gefälschte Krypto-Webseiten. Die Schadsoftware suchte nach Wiederherstellungswörtern von Wallets und nahm Wallet-Apps ins Visier.
Coruna umfasste mehrere Angriffsketten mit mehr als 20 verschiedenen Exploits für ältere iOS-Versionen von 13.0 bis einschließlich 17.2.1. Laut Google funktionierte das Angriffspaket zum Zeitpunkt der Veröffentlichung des Berichts nicht mit der damals aktuellen iOS-Version.
Das eigene Smartphone zu aktualisieren, ist also entscheidend. Ebenso wichtig ist es, zu begrenzen, was ein Angreifer auf einem kompromittierten Gerät finden kann. Ein Foto deiner Wiederherstellungswörter oder eine als Notiz gespeicherte Seedphrase hebt die entscheidende Trennung auf, die du mit einer Hardware-Wallet eigentlich schaffen wolltest.
Zwei Faktoren, ein Smartphone
Für Guthaben, das noch auf einer Börse liegt, braucht ein Angreifer deine privaten Bitcoin-Schlüssel nicht. Es genügt, wenn er sich ausreichenden Zugriff auf dein Börsenkonto verschafft oder dich dazu bringt, eine Auszahlung freizugeben.
Bei der Multi-Faktor-Authentifizierung muss man sich auf mehrere unterschiedliche Arten authentifizieren, etwa mit einem Passwort und dem Zugriff auf eine Authenticator-App oder eine E-Mail-Adresse. Diese Schutzmaßnahmen sind wichtig und du solltest sie unbedingt nutzen. Sie bieten aber keine automatische Absicherung für jeden Fall, denn häufig sind sie nicht wirklich unabhängig voneinander.
Authenticator-Apps, E-Mail-Konten und natürlich auch SMS sind meist alle auf demselben Gerät verfügbar. Deshalb solltest du deine Authentifizierungsmethoden voneinander trennen, zum Beispiel mit einem Hardware-Sicherheitsschlüssel oder indem du den Zugriff auf andere Faktoren gezielt auf andere Geräte beschränkst.
Eine Börsen-App und eine Authenticator-App auf demselben Smartphone zu nutzen, macht den zweiten Faktor natürlich nicht automatisch wirkungslos. Die Trennung zwischen Apps und die Schutzmechanismen der Hardware leisten weiterhin ihren Beitrag. Ein Angriff, der diese Grenzen überwindet, kann jedoch beide betreffen.
Ein weiterer Unterschied ist wichtig: Sich anzumelden ist nicht dasselbe wie angemeldet zu bleiben. Dienste erkennen eine bereits authentifizierte Sitzung (Session) häufig anhand eines Sessiontokens wieder. Kann Schadsoftware ein wiederverwendbares Sessiontoken stehlen (“Session Hijacking”) oder über eine bereits angemeldete App handeln, muss sie den ursprünglichen Anmeldevorgang unter Umständen gar nicht erneut durchlaufen.
Auch das E-Mail-Konto, über das du deinen Zugang wiederherstellen kannst, gehört in diese Betrachtung. Eine starke Anmeldemethode verliert an Wert, wenn sie sich über einen schwächer geschützten Wiederherstellungsweg ersetzen lässt. Frag dich: Wenn jemand Zugriff auf mein E-Mail-Konto erhält, welche weiteren Konten kann er dann über die „Passwort zurücksetzen“ Funktion übernehmen? Prüfe die gesamte Kontoeinrichtung, einschließlich alternativer Zugangs- und Wiederherstellungsmethoden, und nicht nur die Methode, die du im Alltag zum Anmelden benutzt.
Schütze deine Ersparnisse unabhängig vom Smartphone
Eine Hardware-Wallet verringert die Abhängigkeit von deinem Smartphone, indem sie Transaktionen auf einem separaten Gerät signiert. Bei einer Bitcoin-Wallet, die mit einer BitBox gesichert ist, erfolgt die Signierung direkt auf der Hardware, getrennt von deinem Smartphone oder Computer. Dort prüfst du auch die Transaktion, bevor du sie bestätigst.
Damit dieser Schutz greift, musst du die Empfängeradresse und den Betrag auf dem Display der Hardware-Wallet mit der Zahlung abgleichen, die du tatsächlich senden möchtest. Hardware-Wallets ohne Display, etwa solche im Kreditkartenformat, erlauben dir diese Prüfung der Transaktionsdetails nicht. Damit wärst du wieder vollständig auf die Sicherheit deines Smartphones angewiesen – was du ursprünglich vermeiden wolltest.
Bewahre auch deine Wallet-Backups getrennt von deinem Smartphone und anderen digitalen Geräten auf. Wenn du dieselben Wiederherstellungswörter in eine mobile Wallet importierst oder ein Foto davon in deiner mit der Cloud synchronisierten Fotomediathek speicherst, eröffnest du Angreifern einen weiteren Weg zu deinen Schlüsseln. Denk außerdem daran: BitBox wird dich niemals nach deinen Wiederherstellungswörtern fragen. Gib sie zur Wiederherstellung einer Wallet ausschließlich direkt auf deiner BitBox ein – niemals auf einer Website oder in einem Gespräch mit dem Support.
Diese Unterscheidung gilt auch innerhalb der BitBoxApp: Die neue Lightning-Wallet ist eine Hot-Wallet, da ihre Schlüssel auf dem Smartphone gespeichert werden. Dass ihr Backup aus der BitBox abgeleitet wird, erleichtert die Wiederherstellung. Das Guthaben darin ist dadurch aber nicht wie bei der On-Chain Wallet durch die BitBox geschützt. Halte dort deshalb nur einen kleineren Betrag für alltägliche Zahlungen bereit und verwahre deine langfristigen Ersparnisse getrennt davon.
Eine Hardware-Wallet schützt natürlich auch kein Guthaben, das weiterhin auf einer Börse liegt. Dort bist du nach wie vor auf die Verwahrung durch den Anbieter, die Sicherheit deines Kontos und die Kontrollen bei Auszahlungen angewiesen. Sobald dir der Betrag auf der Börse zu hoch wird, solltest du erwägen, auch dieses Guthaben auf deine Hardware-Wallet auszuzahlen.
So verbesserst du deine Absicherung
Man muss die nächste große Schwachstelle nicht vorhersagen können, um den möglichen Schaden schon vorab zu begrenzen:
- Nutze ein Smartphone, das noch Sicherheitsupdates erhält, und halte es aktuell. Installiere Sicherheitsupdates für das Betriebssystem und deine Apps zeitnah.
- Sichere deine Börsen- und E-Mail-Konten besser ab. Nutze bevorzugt Passkeys oder Sicherheitsschlüssel, sofern der Dienst sie unterstützt. Bei besonders schützenswerten Konten sorgt ein separater Hardware-Sicherheitsschlüssel dafür, dass der für die Authentifizierung benötigte Schlüssel nicht auf deinem täglich genutzten Smartphone liegt. Sind stärkere Verfahren nicht verfügbar, ist eine Authenticator-App eine sinnvolle Verbesserung gegenüber SMS.
- Plane die Kontowiederherstellung unabhängig vom Smartphone. Prüfe alternative Zugangswege wie das Zurücksetzen des Passworts per E-Mail. Bewahre einen zusätzlich registrierten Sicherheitsschlüssel oder Wiederherstellungscodes sicher und getrennt von deinem Smartphone auf.
- Beschränke Auszahlungen. Aktiviere, sofern verfügbar, eine Liste freigegebener Auszahlungsadressen sowie eine Wartefrist für neu hinzugefügte Adressen. Das kann dir bei einem kompromittierten Konto oder einem Phishing-Angriff wertvolle Zeit verschaffen.
- Gib Betrügern möglichst wenig Anhaltspunkte. Veröffentliche keine Screenshots deiner Kontostände und mache keine unnötigen Angaben zu deinen Beständen. Teile persönliche Daten nur sparsam mit anderen und nutze E-Mail-Aliase für Newsletter.
- Trenne dein Alltagsbudget von deinen Ersparnissen. Halte in Smartphone-Wallets und auf Börsen nur das Guthaben, das du brauchst. Nutze eine Hardware-Wallet und ein Offline-Backup für deine langfristigen Ersparnisse.
Dein Smartphone ist gerade deshalb so praktisch, weil es so viele Aufgaben übernimmt. Sorge dafür, dass ein Sicherheitsproblem auf diesem einen Gerät nicht zugleich sämtliche Schutzmaßnahmen für deine Bitcoin aushebelt.
Du hast noch keine BitBox?
Deine Kryptowährungen sicher zu verwahren, muss nicht kompliziert sein. Die BitBox-Hardware-Wallets speichern deine privaten Schlüssel offline – sodass du deine Coins sicher verwalten kannst.
Sowohl die BitBox02 Nova als auch die BitBox02 sind in einer Bitcoin-only Edition erhältlich, mit radikal reduzierter Firmware: Weniger Code bedeutet eine kleinere Angriffsfläche – ideal, wenn du ausschließlich Bitcoin verwahren möchtest.
Jetzt eine BitBox kaufen!
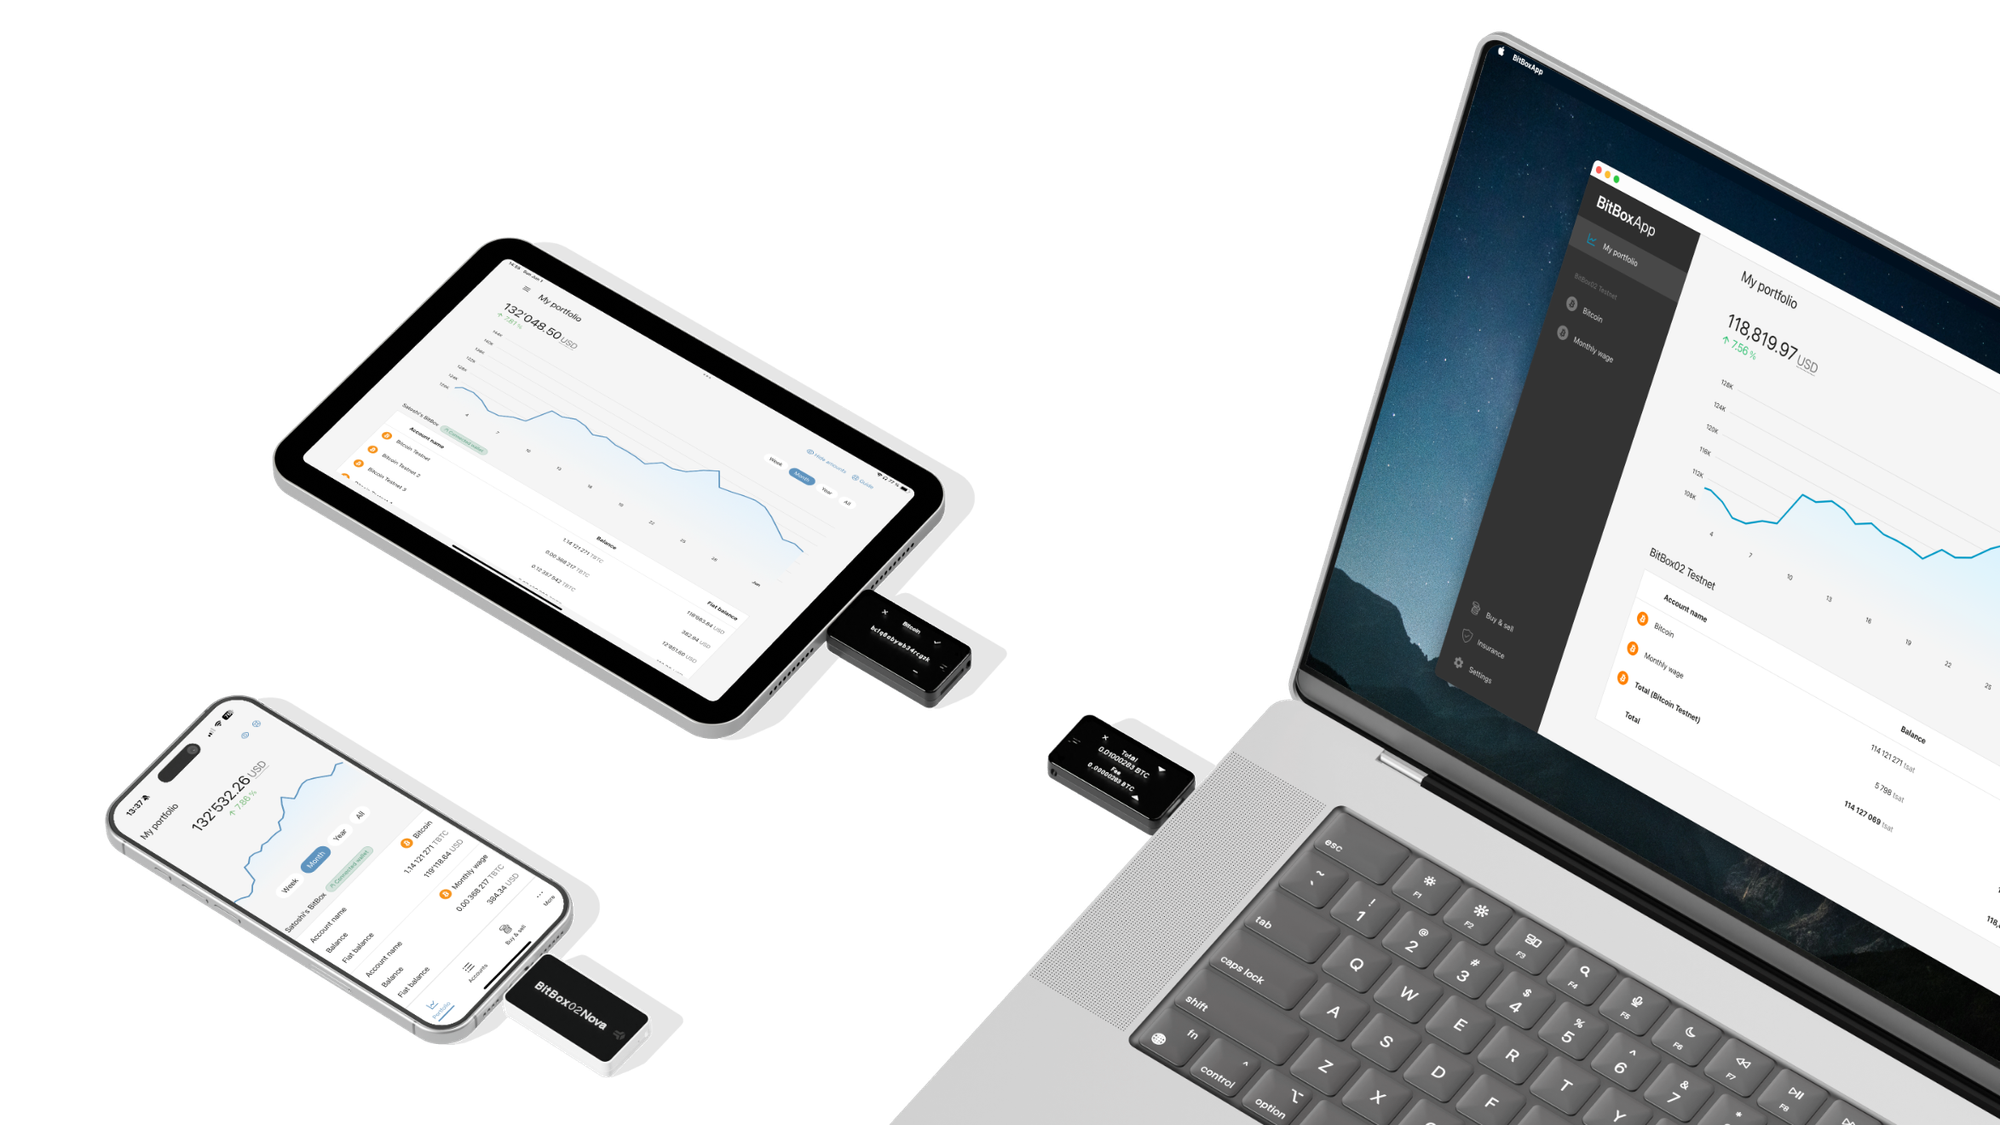
Die BitBox-Produkte werden von Shift Crypto, einem privaten Unternehmen mit Sitz in Zürich, Schweiz, entwickelt und hergestellt. Unser Team aus Bitcoin-Entwicklern, Krypto-Experten und Sicherheitsingenieuren entwickelt Produkte, die unseren Kunden eine stressfreie Reise vom Anfänger zum Meister der Kryptowährung ermöglichen. Unsere Hardware-Wallets ermöglichen es den Nutzern, Bitcoin und andere Kryptowährungen zu speichern, zu schützen und mit Leichtigkeit zu handeln – zusammen mit der dazugehörigen Software, der BitBoxApp