Stellen wir uns vor: Eine Hardware-Wallet besteht die Echtheitsprüfung, die originale Firmware ist installiert und die Einrichtung läuft wie vorgesehen. Könnte trotzdem jemand die Wiederherstellungswörter stehlen? Jüngste Untersuchungen manipulierter Ledger-Geräte zeigen, wie Angreifer zusätzliche Elektronik zum Abgreifen der Wiederherstellungswörter eingebaut haben. So wurden Informationen, die an das Display gesendet wurden, ausgelesen und über eine Mobilfunkverbindung den Angreifer übertragen. Die eigentliche Wallet funktionierte weiterhin normal: Weder war dafür eine gefälschte App nötig, noch mussten die Besitzer dazu gebracht werden, ihre Wiederherstellungswörter auf einer Website einzugeben.
Das verdeutlicht einen wichtigen Unterschied: Zu erkennen, dass ein Gerät echt ist, und festzustellen, dass keine zusätzlichen Bauteile eingebaut wurden, sind zwei verschiedene Aufgaben.
In unserem vorherigen Artikel über Angriffe auf die Lieferkette haben wir erklärt, wie die BitBoxApp eine echte bzw. eine gefälschte BitBox erkennen kann. In diesem Artikel schauen wir uns Schutzmaßnahmen an, die diese Prüfung ergänzen.
Ein funktionierendes Hardware-Implantat ist für Angreifer nur der erste Teil der Herausforderung. Der Angreifer benötigt außerdem Zugang zu Geräten, muss diese manipulieren können (ohne sie dabei unbrauchbar zu machen) und einen Weg finden, sie dann ahnungslosen Nutzern unterzuschieben.
Als Hersteller von Hardware-Wallets wollen wir all diese Schritte erschweren: nicht nur auf ein einzelnes Gerät betrachtet, sondern auch dann, wenn jemand den Angriff bei vielen Geräten wiederholen möchte.
Was ist passiert?
Vor zwei Wochen stellten mehrere Besitzer von Ledger-Hardware-Wallets in Asien fest, dass von ihren Wallets unerlaubte Transaktionen versendet wurden und ihr gesamtes Guthaben verschwunden war. Sicherheitsforscher entdeckten in den betroffenen Geräten eingelötete Implantate. Diese lasen die Kommunikation an das Display aus und sendeten die Wiederherstellungswörter über ein ebenfalls implantiertes kleines Mobilfunkmodem.
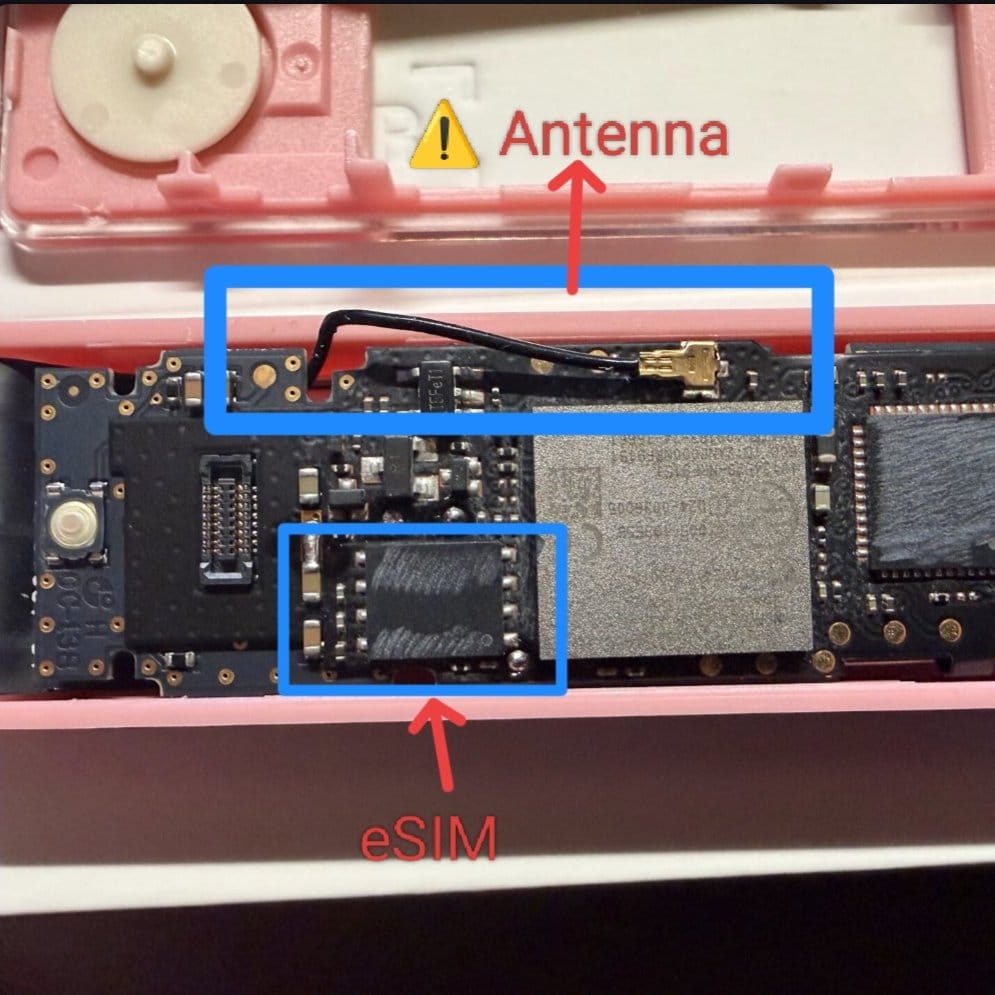
Nach derzeitiger Einschätzung hat offenbar ein einzelner Reseller von Ledger-Hardware-Wallets in Asien diese Implantate anfertigen lassen und in Geräte eingebaut, die anschließend an Kunden und andere Händler verkauft wurden.
Sicherheit beginnt bei der Herstellung
BitBox-Hardware-Wallets werden in der Schweiz hergestellt. Bei der Einrichtung im Werk konfigurieren wir die Sicherheitsfunktionen des Geräts und sperren Funktionen, die im fertigen Produkt nicht mehr zugänglich sein sollen.
Dazu gehört, dass wir die Debugging-Schnittstellen des Mikrocontrollers deaktivieren und den Secure Chip konfigurieren. Solche Schnittstellen helfen Ingenieuren bei der Entwicklung und beim Testen eines Produkts. Blieben sie zugänglich, hätten Angreifer jedoch zusätzliche Möglichkeiten, auf das fertige Gerät zuzugreifen. Bei der Herstellung eines Sicherheitsprodukts muss deshalb festgelegt werden, welche Funktionen während der Entwicklung nötig sind, welche im normalen Betrieb gebraucht werden und welche bei der Auslieferung an Kunden nicht mehr zugänglich sein dürfen.
Auch der Weg zu dir zählt
Wer direkt beim Hersteller bestellt, kann das Risiko, ein physisch manipuliertes Gerät zu erhalten, deutlich verringern. Bei einem Kauf in unserem offiziellen Shop entfallen die Lagerung und Bestandsverwaltung durch einen zusätzlichen Händler sowie dessen Retourenabwicklung. Dadurch gibt es weniger Gelegenheiten, auf Geräte zuzugreifen oder manipulierte Produkte einzuschleusen, bevor sie bei dir ankommen.
Ein Gerät zu manipulieren, ist für Angreifer nur die halbe Aufgabe. Sie müssen auch dafür sorgen, dass jemand das Gerät tatsächlich erhält und benutzt. Wer Zugang zum Warenbestand eines Resellers hat, kann mehrere manipulierte Geräte über ganz gewöhnliche Käufe in Umlauf bringen, anstatt einzelne Sendungen abfangen zu müssen. Bei einer Direktbestellung entfällt dieser zusätzliche Zugang zum Warenbestand und Vertrieb. Angriffe, die darauf angewiesen sind, lassen sich dadurch schwerer in größerem Maßstab durchführen.
Besonders wichtig ist dabei der Umgang mit Retouren. Auch ein scheinbar unbenutztes Gerät kann bereits geöffnet und verändert worden sein. Gelingt es einem Angreifer, das Gerät zurückzugeben und wieder in den verkaufsfähigen Bestand einzuschleusen, könnte der nächste Kunde es als Neuware erhalten. Deshalb sind die Abläufe bei Rücksendungen so wichtig: Eine scheinbar ungeöffnete Verpackung ersetzt nicht das Wissen darüber, wie mit dem Gerät umgegangen wurde. Wer direkt bei uns kauft, muss sich nicht zusätzlich auf die Verfahren eines weiteren Händlers verlassen.
Bestellungen aus unserem Shop werden außerdem mit neutraler Außenverpackung und neutralen Absenderangaben verschickt. So verrät das Paket nicht unnötig, dass es eine Hardware-Wallet enthält. Für Angreifer ist dadurch weniger offensichtlich, welche Sendungen ein lohnendes Ziel sein könnten.
Auch eine Direktbestellung beseitigt nicht jedes Risiko, denn an der Auftragsabwicklung und Zustellung sind weiterhin andere Unternehmen beteiligt. Zusätzliche Zwischenhändler wegzulassen, verringert jedoch die Gelegenheiten für Manipulationen. Wenn du lieber woanders kaufen möchtest, findest du unsere offiziellen Reseller auf unserer Webseite. Unabhängig davon, wo du kaufst: Prüfe die Verpackung und beachte die unten beschriebenen Überprüfungen vor der ersten Nutzung.
Eingriffe in die Hardware erschweren
Schon seit Jahren weisen wir in unserem veröffentlichten Bedrohungsmodell auf das Risiko physisch manipulierter Geräte hin. Angriffe auf die Lieferkette lassen sich nie vollständig ausschließen. Das bedeutet aber nicht, dass physische Schutzmaßnahmen wirkungslos wären. Einfache Maßnahmen erhöhen den Aufwand und die Kosten eines Angriffs, ohne die Benutzerfreundlichkeit des Produkts einzuschränken. Zusammen erschweren sie es, solche Angriffe in größerem Maßstab und wirtschaftlich durchzuführen.
Angreifer brauchen mehr als nur Zugang zur Elektronik. Die manipulierte Wallet muss weiterhin funktionieren, in ihr Gehäuse passen und beim Empfänger ankommen, ohne Verdacht zu erregen. Unsere Verpackung und die Bauweise der Geräte schaffen dabei an verschiedenen Stellen zusätzliche Hürden.
Ein bedruckter, vakuum versiegelter Beutel
Die BitBox ist in einem durchsichtigen, vakuum versiegelten Beutel verpackt. Ein charakteristisches graues Muster verläuft durchgehend über alle vier versiegelten Ränder. Der Aufdruck und die Siegelnähte bieten erkennbare Merkmale, die du mit unserer Anleitung zur Verpackungsprüfung vergleichen kannst.
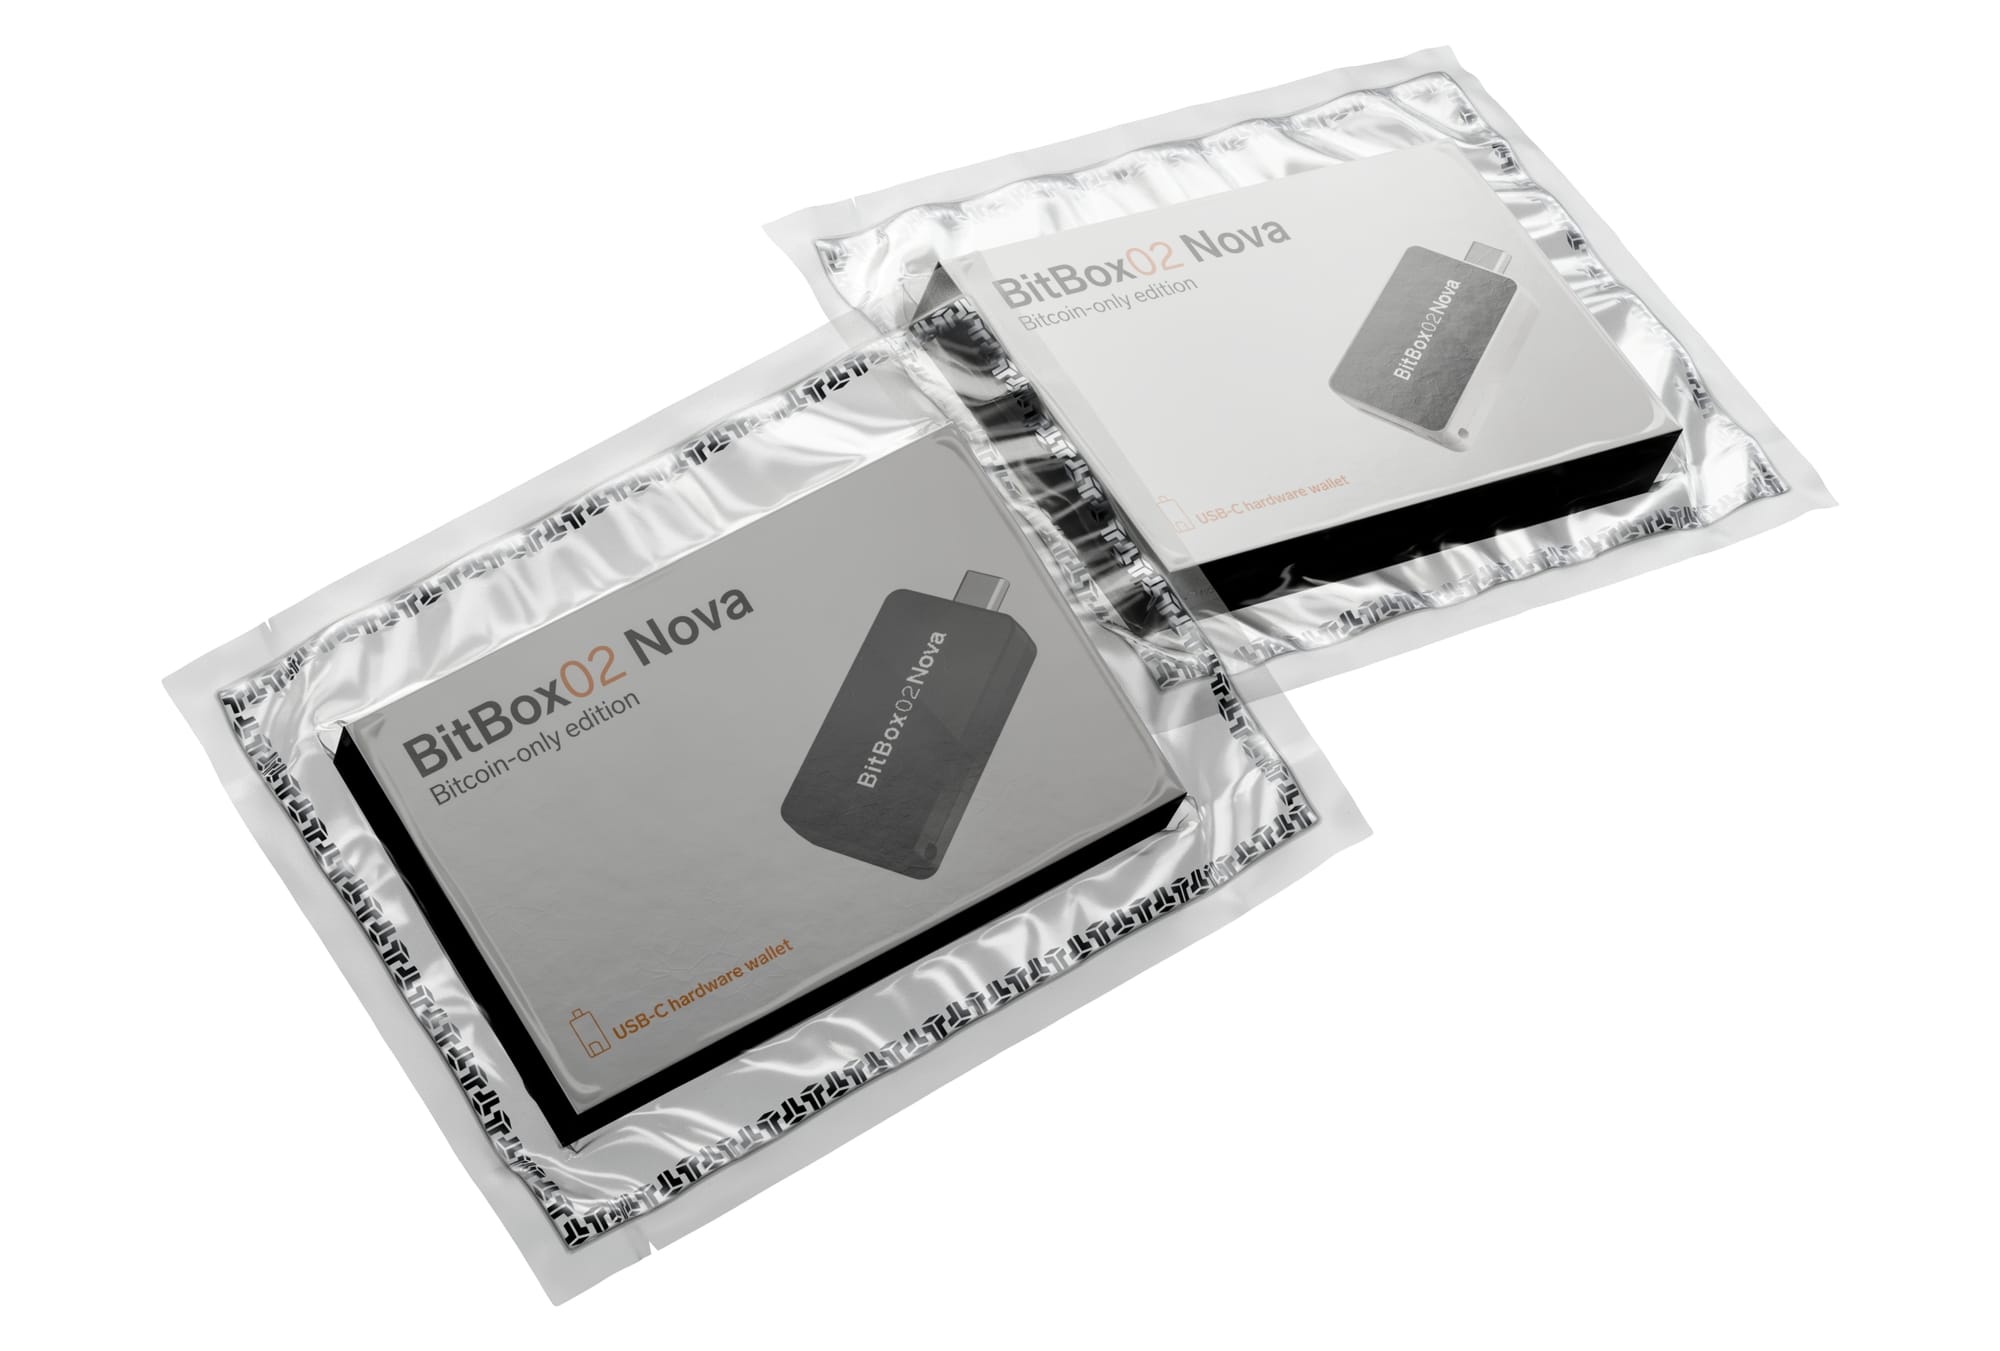
Wer den Beutel öffnet, steht vor einer weiteren Aufgabe: Die Verpackung muss anschließend wieder ungeöffnet aussehen. Ein Schnitt, eine unterbrochene Siegelnaht oder ein veränderter Rand können dir einen Grund geben, das Gerät zunächst nicht anzuschließen.
Um die fertige Verpackung originalgetreu nachzubilden, braucht es professionelle Vakuumier- und Versiegelungsgeräte sowie einen passenden Beutel mit entsprechendem Aufdruck. Es reicht nicht, die Schachtel einfach in eine andere Kunststoffhülle zu stecken und diese an einer Seite zu verschließen.
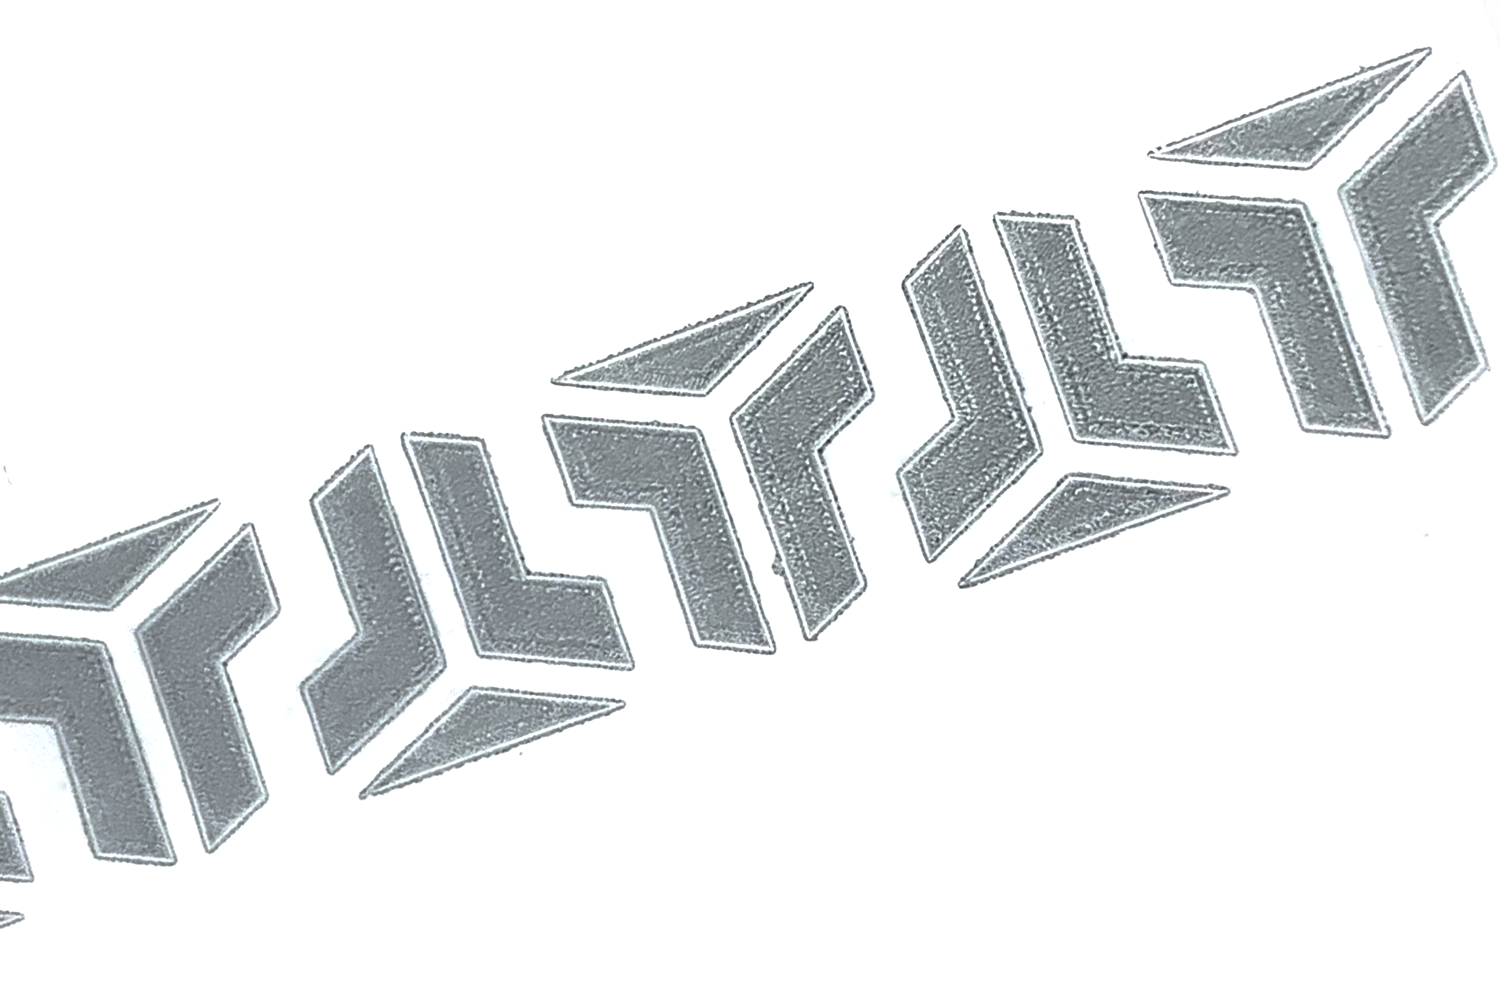
Die nötigen Geräte und Materialien lassen sich durchaus beschaffen. Sie sollen den Aufwand und die Kosten eines Angriffs erhöhen und es leichter machen, unsorgfältiges Öffnen oder erneutes Verpacken zu bemerken. Angreifer müssen sich also nicht nur mit dem Inhalt der Verpackung befassen, sondern auch damit, ob ihr äußeres Erscheinungsbild einer Prüfung standhält.
Ein Gehäuse, das sich nicht einfach wieder zuklipsen lässt
Die Gehäusehälften der BitBox02 und der BitBox02 Nova sind an Verbindungsstiften dauerhaft miteinander verklebt. Werden die Hälften getrennt, brechen diese Stifte ab. Dadurch lässt sich das ursprüngliche Gehäuse nur schwer wieder sauber zusammensetzen. Die dafür nötige Kraft kann außerdem Spuren an der Außenseite hinterlassen.
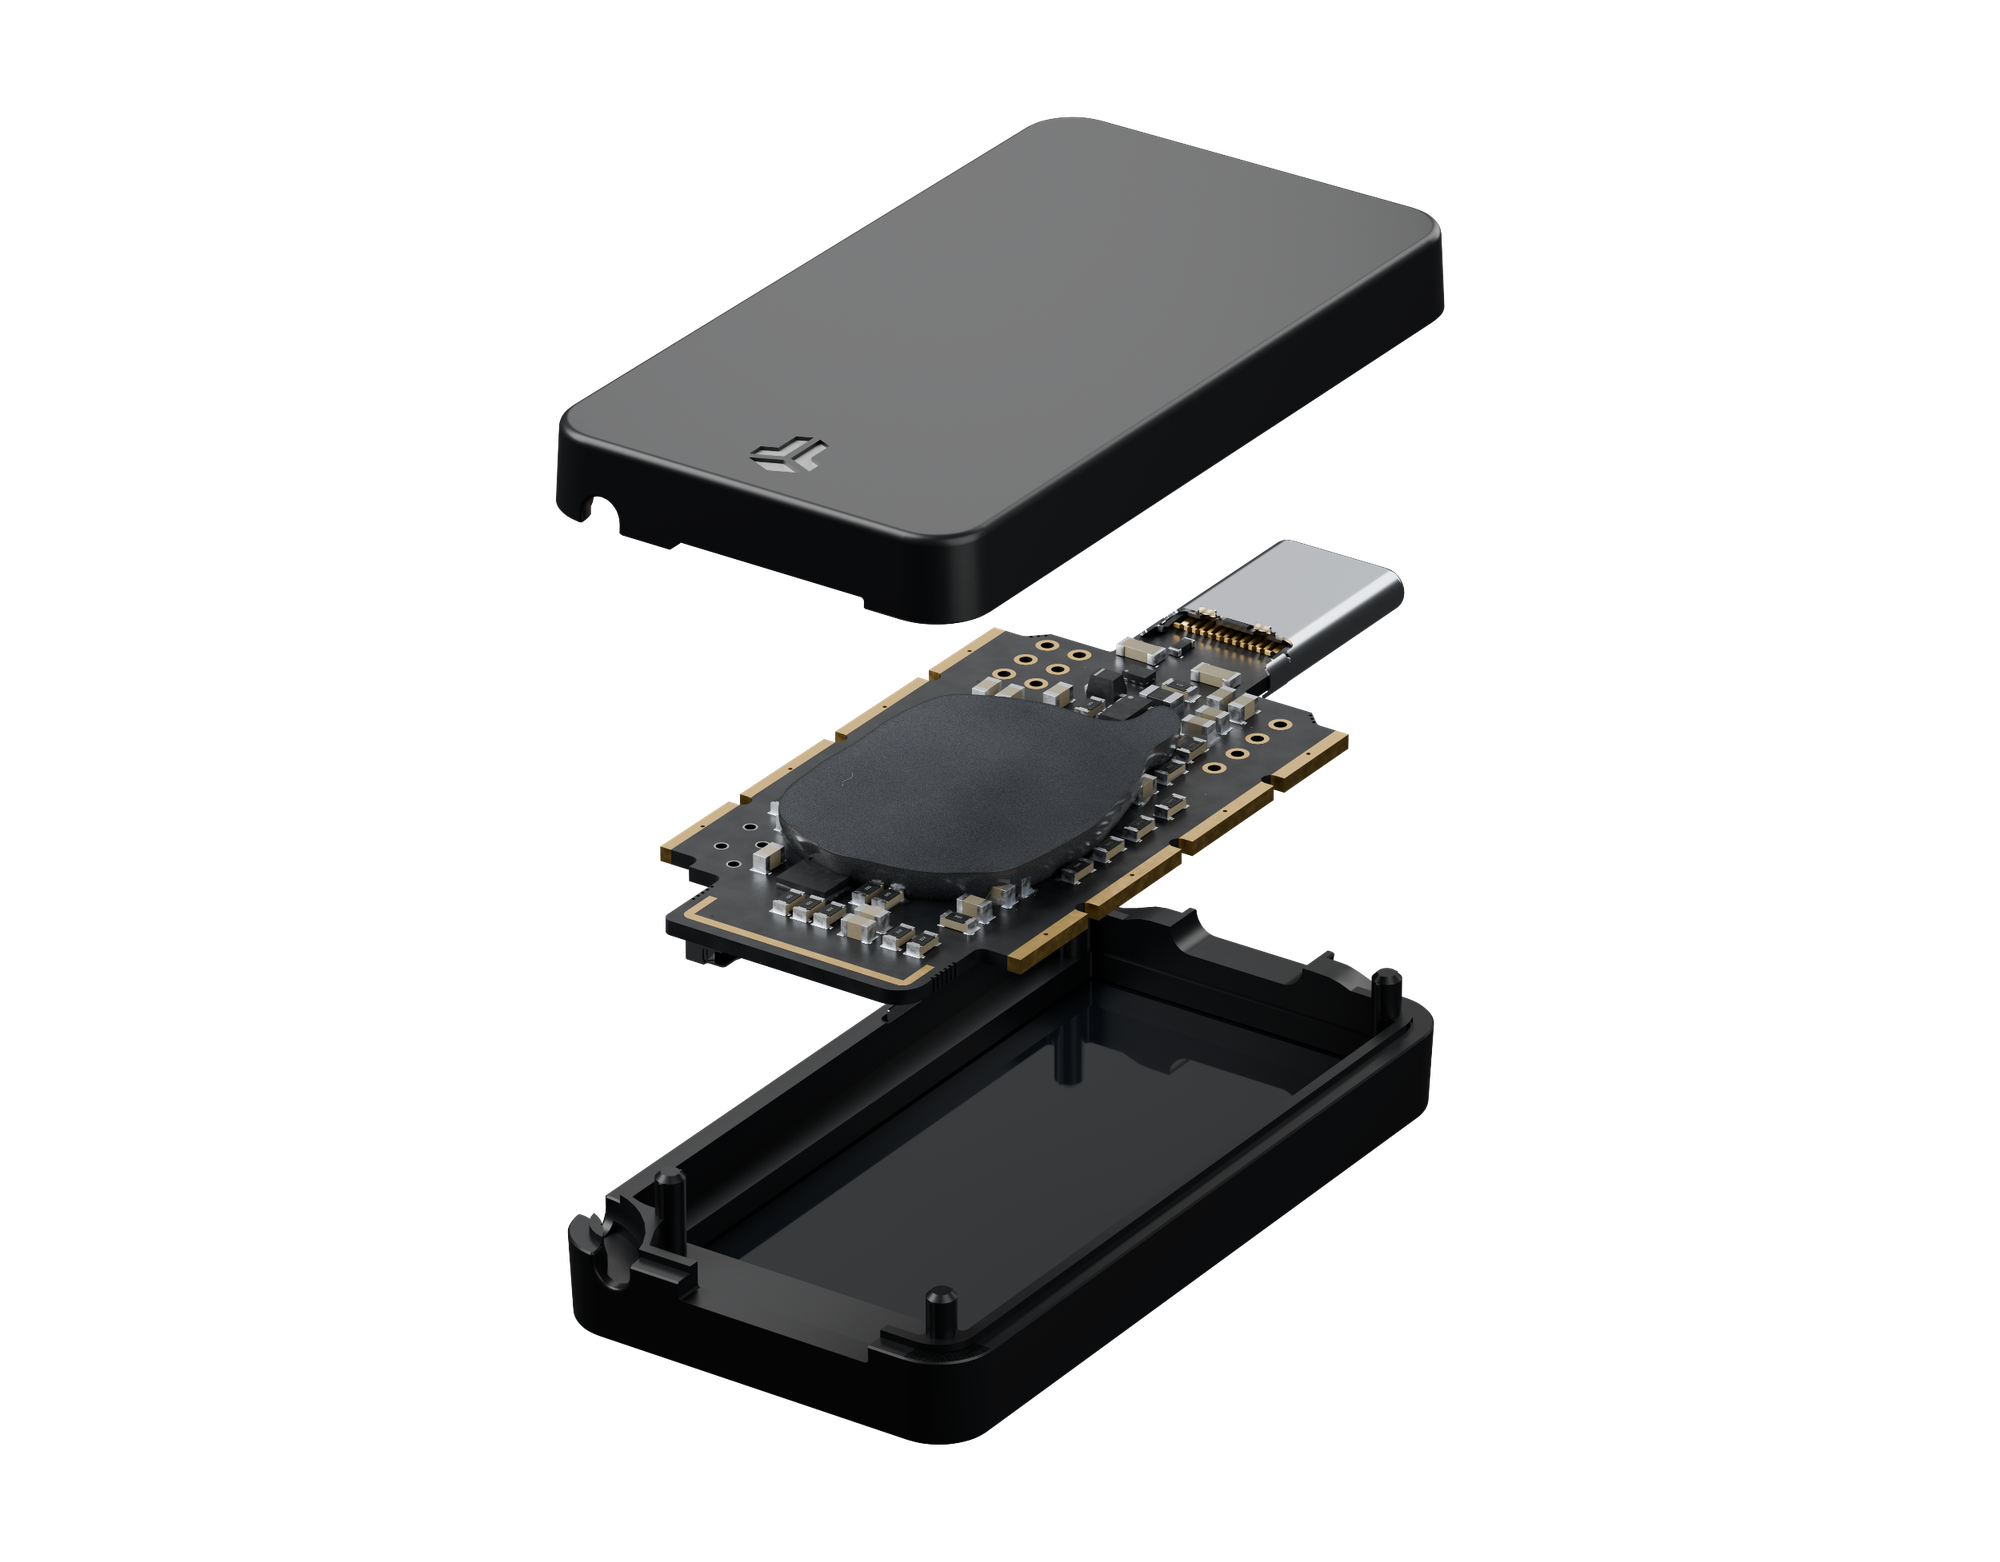
Das ist wichtig, weil Angreifer wollen, dass das Gerät beim Empfänger als Neuware durchgeht. Sie müssen sich nicht nur Zugang zur Elektronik verschaffen, sondern anschließend auch das äußere Erscheinungsbild wiederherstellen. Es genügt also nicht, einen wiederverwendbares Gehäuse zu öffnen und zu schließen.
Du solltest dein Gerät nicht selbst öffnen, um diese Stifte zu kontrollieren. Sie sollen es erschweren, das Gerät unbemerkt zu verändern. Es wäre möglich, dass du beim Versuch das Gehäuse zu öffnen deine BitBox beschädigst.
Um ein manipuliertes Gerät herzustellen, das unverdächtig aussieht, müsste ein Angreifer vermutlich in eigene Spritzgusswerkzeuge für die Kunststoffteile investieren. Diese Werkzeuge sind sehr teuer und lassen sich nur mit viel Aufwand perfektionieren.
Epoxidharz schützt wichtige Bauteile
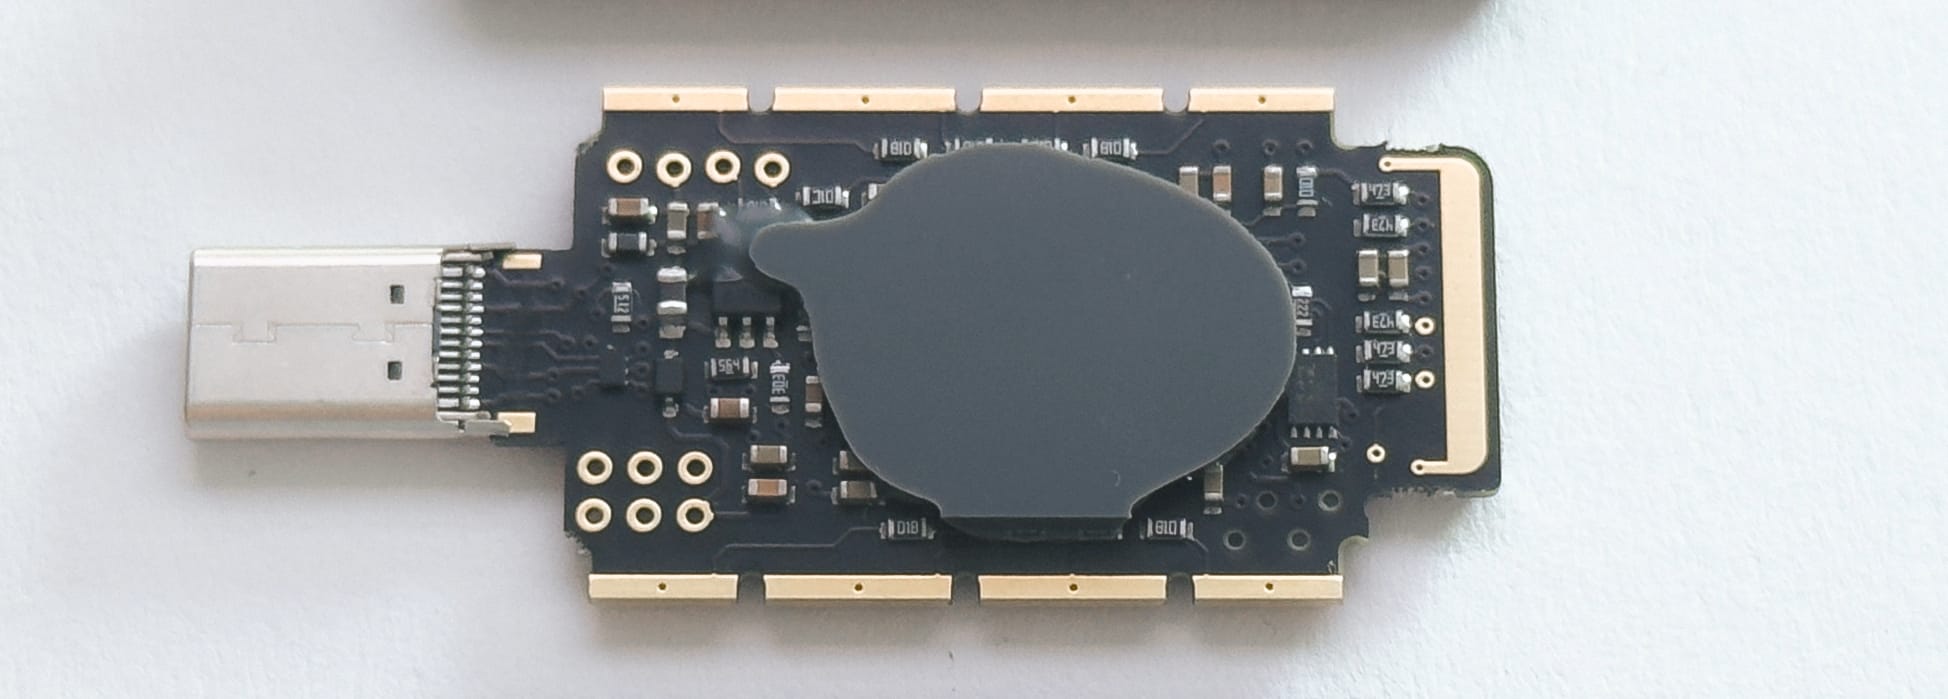
Im Inneren des Geräts sind der Mikrocontroller und der Secure Chip mit einem für Sicherheitsanwendungen ausgelegten Epoxidharz bedeckt. Das erschwert den Zugang zu den Bauteilen und verringert die Zahl möglicher Ansatzpunkte für invasive Angriffe. Außerdem bleibt dadurch weniger Platz, um zusätzliche Bauteile unterzubringen.
Sicherheit entsteht im Zusammenspiel
Bei der Sicherheit zählt das Zusammenspiel der einzelnen Maßnahmen. Gemeinsam erschweren sie unbemerkte Manipulationen. Einige behindern den Zugang zu Bauteilen, andere den erneuten Zusammenbau oder das erneute Verpacken. Die Ausrüstung lässt sich zwar für mehrere Versuche verwenden. Der Arbeitsaufwand am Gerät, die eigentliche Manipulation und das Beschädigungsrisiko fallen aber bei jedem Exemplar erneut an. Zusammen mit einem geeigneten Bezugsweg, etwa dem Direktkauf beim Hersteller, erschwert das Angreifern die praktische Durchführung solcher Angriffe in größerem Maßstab erheblich.
Prüfungen, die den physischen Schutz ergänzen
Zusätzlich zu den physischen Schutzmaßnahmen werden die Identität des Geräts und seine Software überprüft.
Echtheit von Gerät und Firmware
Jede BitBox besitzt einen gerätespezifischen Attestierungsschlüssel zur Bestätigung ihrer Echtheit. Dieser wird bei der Einrichtung im Werk zertifiziert. Beim Anschließen sendet die BitBoxApp eine kryptografische Prüfanfrage an das Gerät und prüft dessen signierte Antwort anhand dieses Zertifikats. Das geschieht automatisch vor dem Entsperren. Wer lediglich das Aussehen einer BitBox kopiert, um ein gefälschtes Gerät zu erstellen, verfügt dadurch noch nicht über den Schlüssel, der für die Antwort nötig ist.
Auch der Bootloader prüft die Signaturen der Firmware. Dieses kleine Programm ist dafür zuständig, die eigentliche Firmware zu installieren und zu starten. Bei neuen Geräten wird die Firmware während der ersten Einrichtung über die BitBoxApp installiert. Für die Freigabe einer neuen Firmwareversion sind Signaturen mehrerer BitBox-Entwickler erforderlich.
Reproduzierbare Builds
Reproduzierbare Builds bieten eine weitere Möglichkeit zur Überprüfung. Unabhängige Prüfer können eine veröffentlichte Version selbst kompilieren und das Ergebnis mit der bereitgestellten Binärdatei vergleichen. So lässt sich prüfen, ob diese dem veröffentlichten Quellcode entspricht. Das beweist nicht, dass der Code frei von Schwachstellen ist, macht unabhängige Prüfungen aber aussagekräftiger.
Diese Mechanismen richten sich gegen gefälschte Geräte und untergeschobene Software. Ein zusätzliches Bauteil, das ein echtes Gerät ausspäht, kann dessen zertifizierte Identität und Firmware unverändert lassen. Eine erfolgreiche Softwareprüfung darf deshalb nicht dazu führen, ungeklärte Bedenken wegen möglicher Manipulationen am Gerät zu ignorieren.
Fortgeschrittene Nutzer können außerdem unsere Anleitungen zur Prüfung des Hashwerts der installierten Firmware und zur Überprüfung eines BitBoxApp-Downloads nutzen.
Echtheitsprüfungen helfen dabei, gefälschte Geräte zu erkennen. Ob die Hardware unversehrt ist, muss gesondert beurteilt werden. Das macht die Attestierung nicht weniger nützlich. Ihr Ergebnis muss nur richtig eingeordnet und mit den anderen Schutzmaßnahmen kombiniert werden.
Der geheime Ausgangswert deiner Wallet, der Seed, entsteht erst, wenn du selbst eine neue Wallet einrichtest. Er wird weder von einem Händler mitgeliefert noch im Werk vorbereitet. Unser Artikel über Entropie und die Erstellung einer Wallet erklärt diesen Vorgang im Detail. Auch beim Erstellen eines Backups muss dieser Wert geheim bleiben.
Was du prüfen solltest und wann du stoppen musst
Prüfe vor dem Anschließen eines neuen Geräts den äußeren Verpackungsbeutel anhand unserer bebilderten Anleitung zur Verpackungsprüfung. Achte auf Schnitte, beschädigte Nähte und Anzeichen dafür, dass der Beutel erneut versiegelt wurde. Wenn nur etwas Vakuum verloren gegangen ist, der Beutel und die Siegelnähte aber unversehrt sind, ist das in Ordnung. Lass den Beutel im Zweifelsfall ungeöffnet und wende dich an unseren Support.
Verwende die offizielle BitBoxApp und brich ab, wenn eine Warnung erscheint, die Prüfung nicht abgeschlossen werden kann oder andere Bedenken bestehen bleiben. Richte auf dem Gerät keine Wallet ein, stelle dort keine Wallet wieder her, entsperre es nicht und übertrage kein Guthaben auf die zugehörige Wallet, solange diese Bedenken nicht geklärt sind.
Wenn du vermutest, dass ein Gerät physisch manipuliert wurde, benutze es nicht weiter und trenne sofort die Verbindung. Das gilt auch dann, wenn darauf bereits eine Wallet erstellt oder wiederhergestellt wurde. Wende dich über einen offiziellen Kontaktweg, den du selbst und unabhängig aufgerufen hast, an den BitBox Support und beschreibe, was dir verdächtig erscheint. Wir werten zunächst die vorliegenden Informationen aus und prüfen, ob ein begründeter Manipulationsverdacht besteht. Je nach Ergebnis können die nächsten Schritte darin bestehen, das Gerät zur Untersuchung einzusenden und gegebenenfalls einen Austausch zu veranlassen. Das entscheiden wir im Einzelfall.
Für den Support sind Angaben zum Kauf, Fotos der Verpackung oder sichtbarer Schäden, etwaige Warnmeldungen und die Information hilfreich, ob das Gerät bereits benutzt wurde. Schicke niemals Wiederherstellungswörter, ein microSD-Backup, Passwörter oder Passphrasen mit. Ein Verdacht auf Manipulation bedeutet nicht automatisch, dass der Seed deiner Wallet bekannt geworden ist.
Wenn feststeht oder begründet vermutet wird, dass der Seed offengelegt wurde, muss das Guthaben in einer neu erstellten Wallet gesichert werden. Dafür sind vertrauenswürdige Hardware und Software nötig. Ein Zurücksetzen des verdächtigen Geräts oder eine Neuinstallation der Firmware beseitigt keine zusätzlich eingebaute Elektronik. Eine Untersuchung oder ein Austausch des Geräts muss deshalb mit den nötigen Schritten zum Schutz der Wallet abgestimmt werden und kann diese nicht ersetzen.
Prüfe auch, von wem die Hilfe kommt
Physische Manipulation und Phishing sollten nicht miteinander vermischt werden. Eine Nachricht über ein angebliches Sicherheitsproblem kann Menschen schnell dazu bringen, genau die Informationen preiszugeben, die sie eigentlich schützen wollen.
Wenn du unerwartet kontaktiert wirst, verwende keine enthaltenen Links, QR-Codes, Telefonnummern oder angeblichen Verweise auf den Support, um die Nachricht selbst zu überprüfen. Ein vertrauter Absendername oder ein überzeugendes Design rechtfertigen niemals die Aufforderung, geheime Wallet-Daten preiszugeben.
Das BitBox Support-Team wird dich niemals nach deinen Wiederherstellungswörtern oder einem Wallet-Backup fragen. Wir werden dich auch niemals anrufen und auch nicht auffordern, Guthaben an eine angeblich geschützte Wallet zu senden, die jemand anderes für dich bereitgestellt hat. In unserer Anleitung erfährst du, wie du prüfen kannst, ob eine Kontaktaufnahme wirklich von BitBox stammt. Dafür nimmst du selbst erneut und unabhängig Kontakt mit uns auf.
Verschiedene Schutzmaßnahmen, verschiedene Aufgaben
Niemand sollte eine Hardware-Wallet bis ins technische Detail analysieren müssen, bevor er mit der Selbstverwahrung beginnt.
Unsere Verantwortung ist es, Manipulationen zu erschweren, sinnvolle Möglichkeiten zur Prüfung des Geräts und seiner Software bereitzustellen und die Grenzen dieser Prüfungen zu erklären.
Es geht nicht darum, Vertrauen in eine Verpackung durch blindes Vertrauen in ein grünes Häkchen zu ersetzen. Entscheidend ist ein Ablauf, in dem Herstellung, physischer Schutz, Überprüfung und Support zusammenwirken.
Wenn etwas ungeklärt bleibt, halte inne, bevor du deinen Seed oder dein Guthaben einem Risiko aussetzt, und wende dich an den BitBox Support.
Du hast noch keine BitBox?
Deine Kryptowährungen sicher zu verwahren, muss nicht kompliziert sein. Die BitBox-Hardware-Wallets speichern deine privaten Schlüssel offline – sodass du deine Coins sicher verwalten kannst.
Sowohl die BitBox02 Nova als auch die BitBox02 sind in einer Bitcoin-only Edition erhältlich, mit radikal reduzierter Firmware: Weniger Code bedeutet eine kleinere Angriffsfläche – ideal, wenn du ausschließlich Bitcoin verwahren möchtest.
Jetzt eine BitBox kaufen!
Die BitBox-Produkte werden von Shift Crypto, einem privaten Unternehmen mit Sitz in Zürich, Schweiz, entwickelt und hergestellt. Unser Team aus Bitcoin-Entwicklern, Krypto-Experten und Sicherheitsingenieuren entwickelt Produkte, die unseren Kunden eine stressfreie Reise vom Anfänger zum Meister der Kryptowährung ermöglichen. Unsere Hardware-Wallets ermöglichen es den Nutzern, Bitcoin und andere Kryptowährungen zu speichern, zu schützen und mit Leichtigkeit zu handeln – zusammen mit der dazugehörigen Software, der BitBoxApp