
Am 10. September 2026 nutzten Angreifer eine Sicherheitslücke bei Brevo aus, dem externen Dienstleister, den wir für unsere Newsletter- und Tutorial-E-Mails nutzen. Sie verschafften sich Zugang zu unserem Konto, versendeten zwei Phishing-Kampagnen und exportierten unsere Kontaktliste. Die offengelegten Kontaktdaten umfassten ausschließlich die E-Mail-Adressen von Abonnenten.
Bestellungen in unserem Shop und die Bestelldaten unserer Kunden sind nicht betroffen. Unsere internen Systeme, die BitBoxApp und die BitBox-Hardware-Wallets wurden durch diesen Vorfall nicht kompromittiert.
Die Phishing-E-Mails behaupteten fälschlicherweise, die BitBox weise eine Sicherheitslücke auf. Sie führten die Empfänger zu einer Website, auf der sie zur Eingabe ihrer Wiederherstellungswörter aufgefordert wurden. Wir informierten Brevo innerhalb von Minuten über den Vorfall. Brevo reagierte schnell und deaktivierte die Links in den Phishing-Kampagnen.
Die darin enthaltene Behauptung war frei erfunden. Denke immer daran: BitBox wird dich niemals nach deinen Wiederherstellungswörtern fragen.
Was ist bei Brevo passiert?
Laut Brevos Bericht zu dem Vorfall betraf die Sicherheitslücke die Funktion Single Sign-on (SSO). Damit können Nutzer über einen zentralen Unternehmens-Login auf verschiedene Dienste zugreifen. Die Angreifer richteten bei Brevo eine eigene Organisation mit SSO ein und luden bestehende Brevo-Nutzer dazu ein. Über ihr eigenes Anmeldesystem konnten sie sich dann als diese Nutzer anmelden. Brevo gewährte ihnen fälschlicherweise auch Zugriff auf andere Organisationen, auf die diese Nutzer zugreifen konnten. Weil Brevo die Trennung zwischen Kundenkonten nicht korrekt durchsetzte, erlangten die Angreifer Zugang zu über 100 unabhängigen Konten, darunter auch denen anderer Unternehmen aus der Bitcoin-Branche.
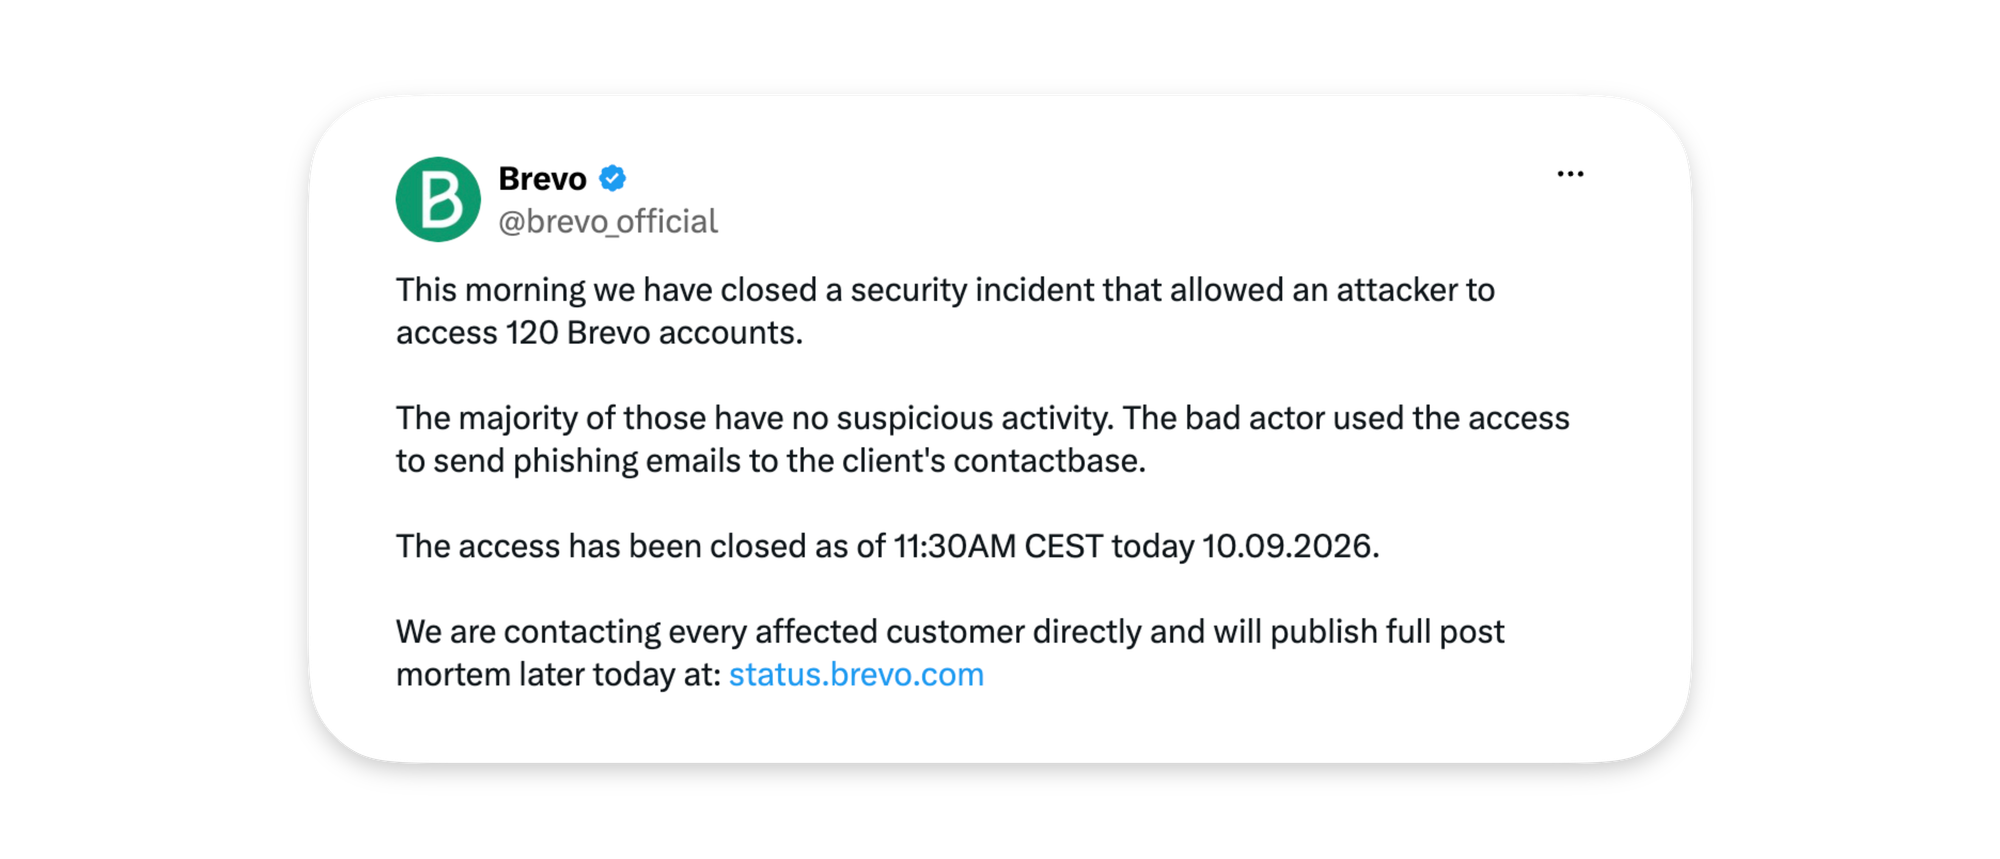
Diese Sicherheitslücke lag außerhalb der Kontrolle von BitBox. Wir konnten daher erst reagieren, nachdem der unbefugte Zugriff und die anschließenden Phishing-Kampagnen bereits stattgefunden hatten.
Brevo gibt an, die Schwachstelle am 10. September um 06:30 Uhr UTC erkannt und den Angriffsweg um 08:30 Uhr UTC gesperrt zu haben. Dabei wurden alle Nutzer abgemeldet. Für die Zeit danach wurden keine weiteren Aktivitäten der Angreifer gemeldet.
Phishing-E-Mails und unsere Reaktion
Die Angreifer versendeten aus unserem Brevo-Konto zwei Kampagnen an unsere Newsletter-, Affiliate- und Tutorial-Verteiler:
- Die erste Phishing-Kampagne erreichte alle Abonnenten unserer Newsletter- und Tutorial-E-Mails.
- Innerhalb einer Stunde nach der ersten Kampagne versendeten wir eine eigene Phishing-Warnung an unseren Newsletter-Verteiler.
- Die zweite Kampagne enthielt dieselbe Nachricht. Ihr Versand wurde gestoppt, nachdem sie ungefähr die Hälfte des Newsletter-Verteilers erreicht hatte.
Wir meldeten die Phishing-Domains und ließen sie innerhalb weniger Minuten sperren. Dadurch verkürzte sich der Zeitraum, in dem die Webseiten überhaupt Wiederherstellungswörter erfassen konnten.
Da die Nachrichten über die reguläre Infrastruktur von Brevo versendet wurden, bestanden sie die üblichen Prüfungen zur E-Mail-Authentifizierung, wie Brevo in seinem Bericht erläutert. Mit anderen Worten: Die Phishing-E-Mails wirkten genauso authentisch wie ein offizieller Newsletter, denn aus technischer Sicht waren sie das auch.
Wer ist betroffen und welche Daten wurden offengelegt?
Betroffen sind leider die E-Mail-Adressen, die zum Zeitpunkt des Vorfalls für Newsletter-, Affiliate- und Tutorial-E-Mails in unserem Brevo-Konto gespeichert waren. Brevo hat uns bestätigt, dass die Angreifer die gesamte Kontaktliste heruntergeladen haben, unabhängig davon, ob ein Abonnent die Phishing-E-Mails erhalten hat oder nicht.
Die exportierten Kontaktdaten enthielten ausschließlich E-Mail-Adressen. Entsprechend unserer Datenschutzerklärung geben wir weder Namen von Abonnenten noch Postanschriften, Zahlungsdaten oder andere bestellbezogene Informationen an Brevo weiter.
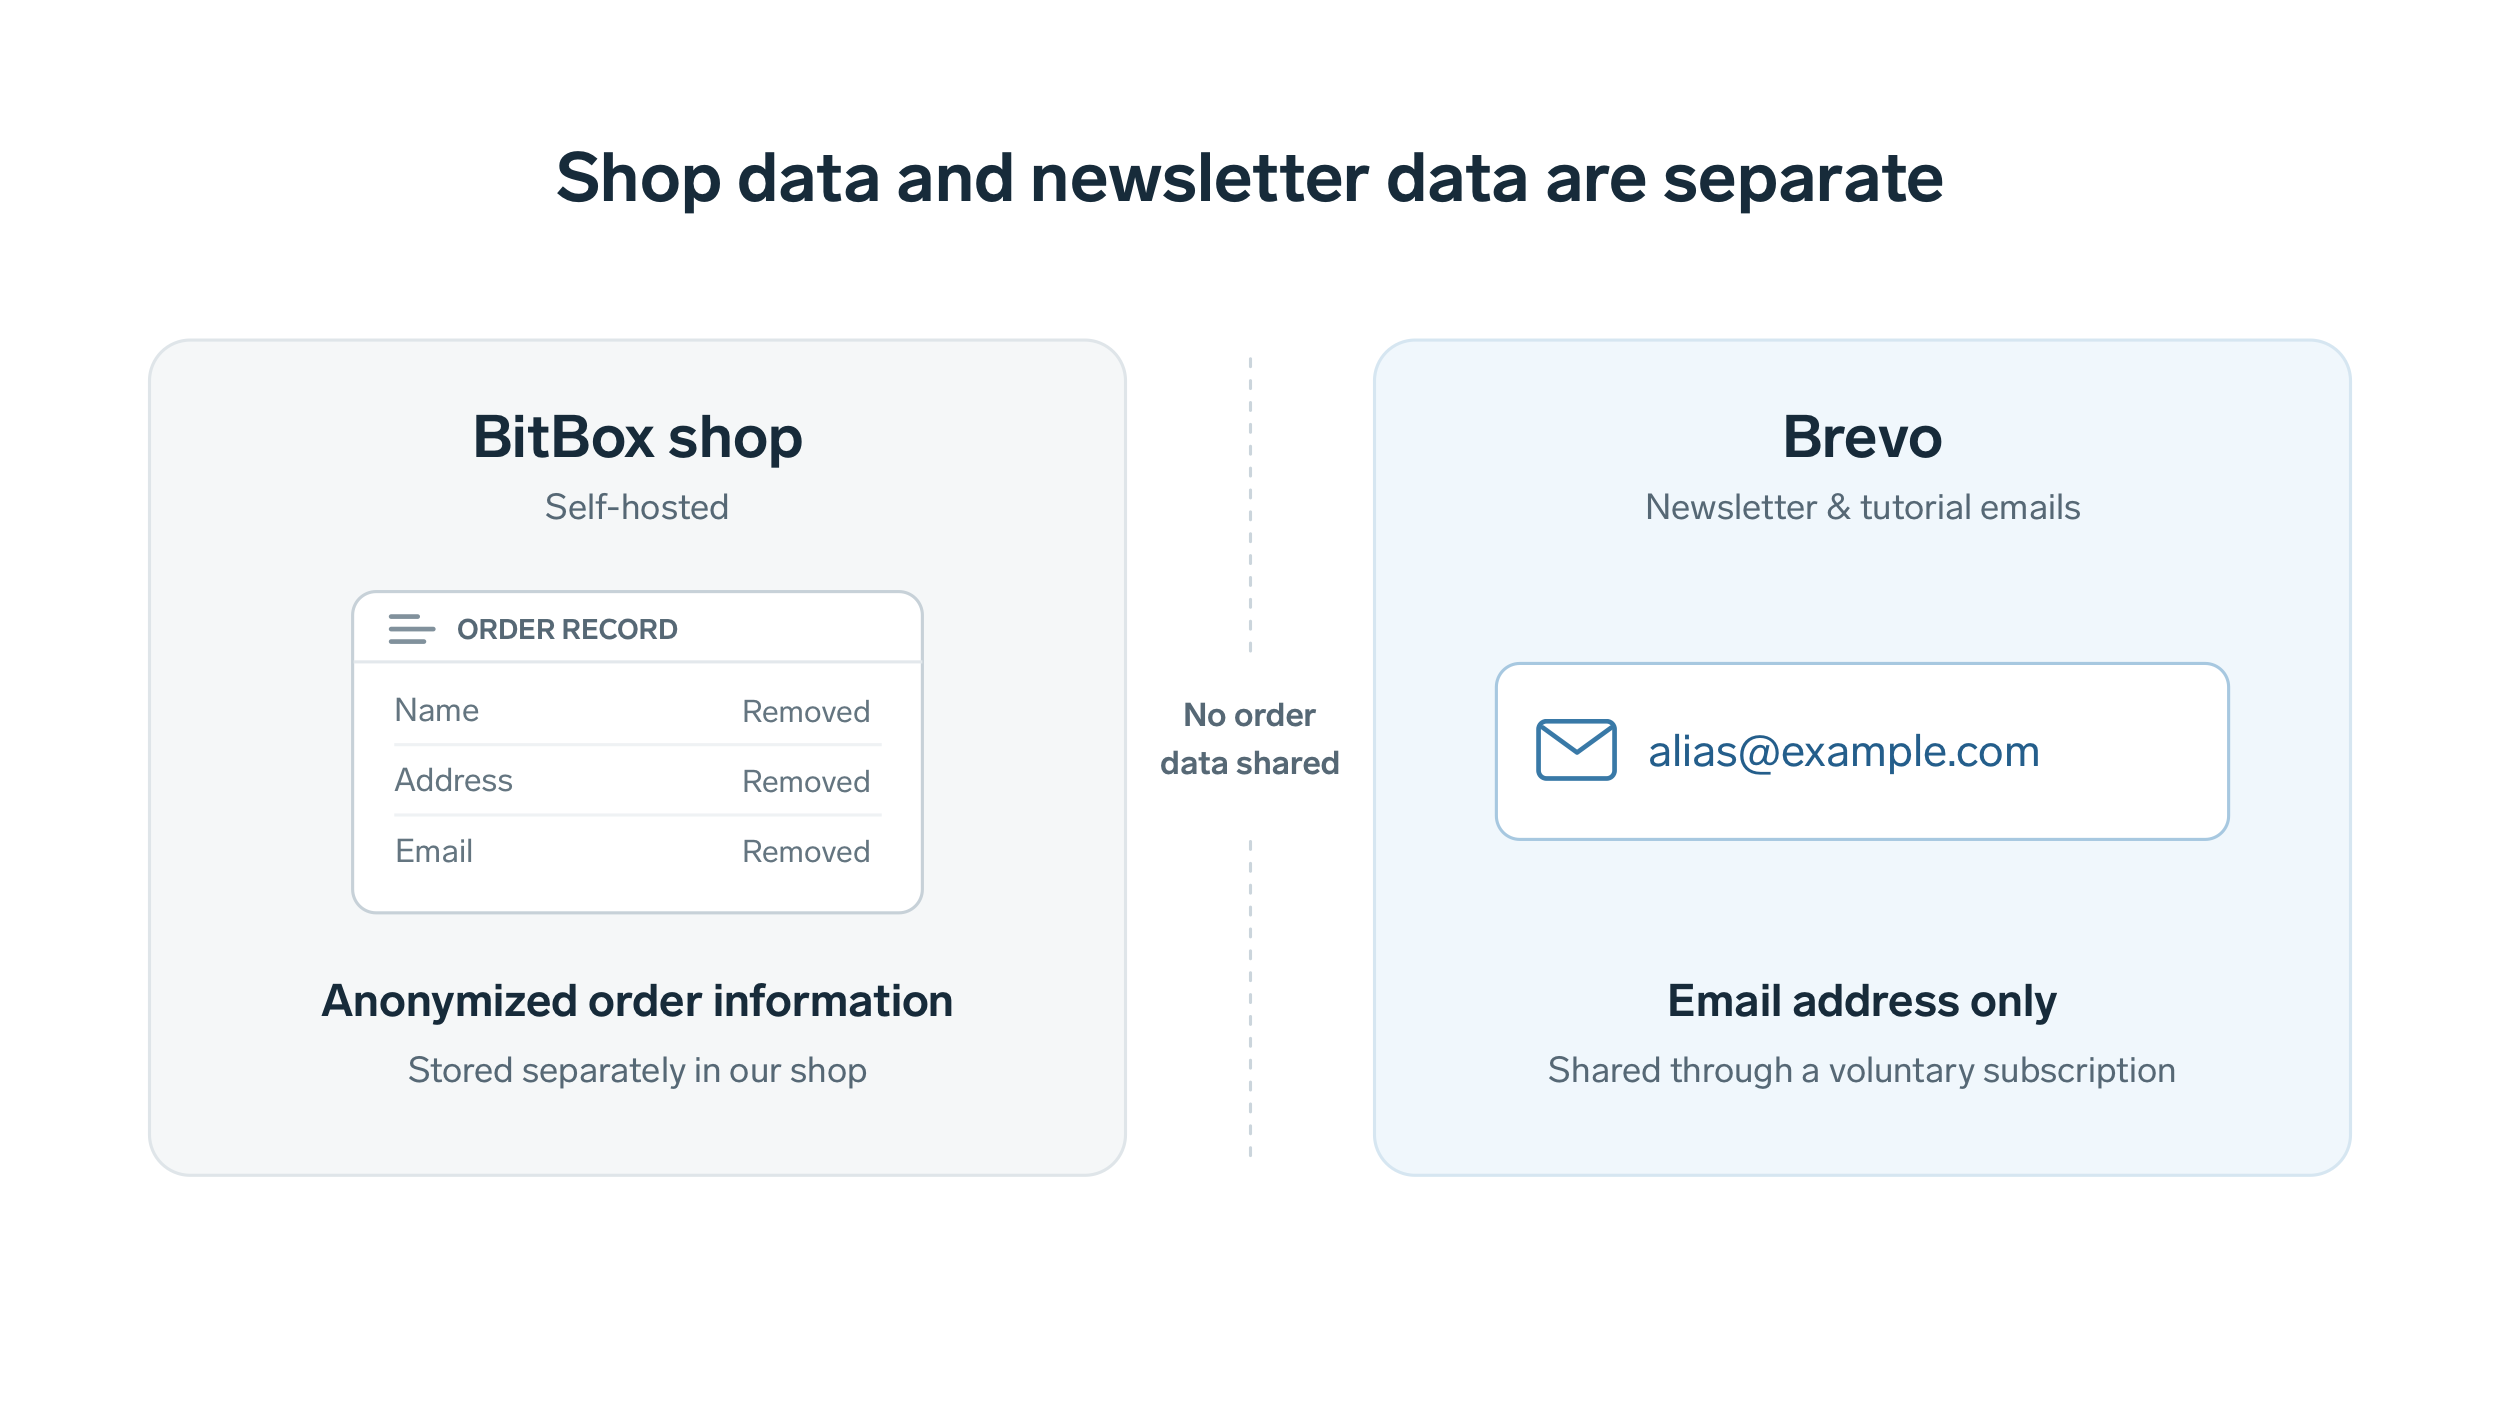
Unseren Webshop betreiben wir selbst und anonymisieren Bestelldaten nach 30 Tagen. Eine Bestellung allein bedeutet nicht, dass du von diesem Datenleck betroffen bist. Nur wenn du dich zusätzlich für unseren Newsletter angemeldet hast, wurde die dafür verwendete E-Mail-Adresse offengelegt. Deine Bestelldaten waren nicht betroffen.
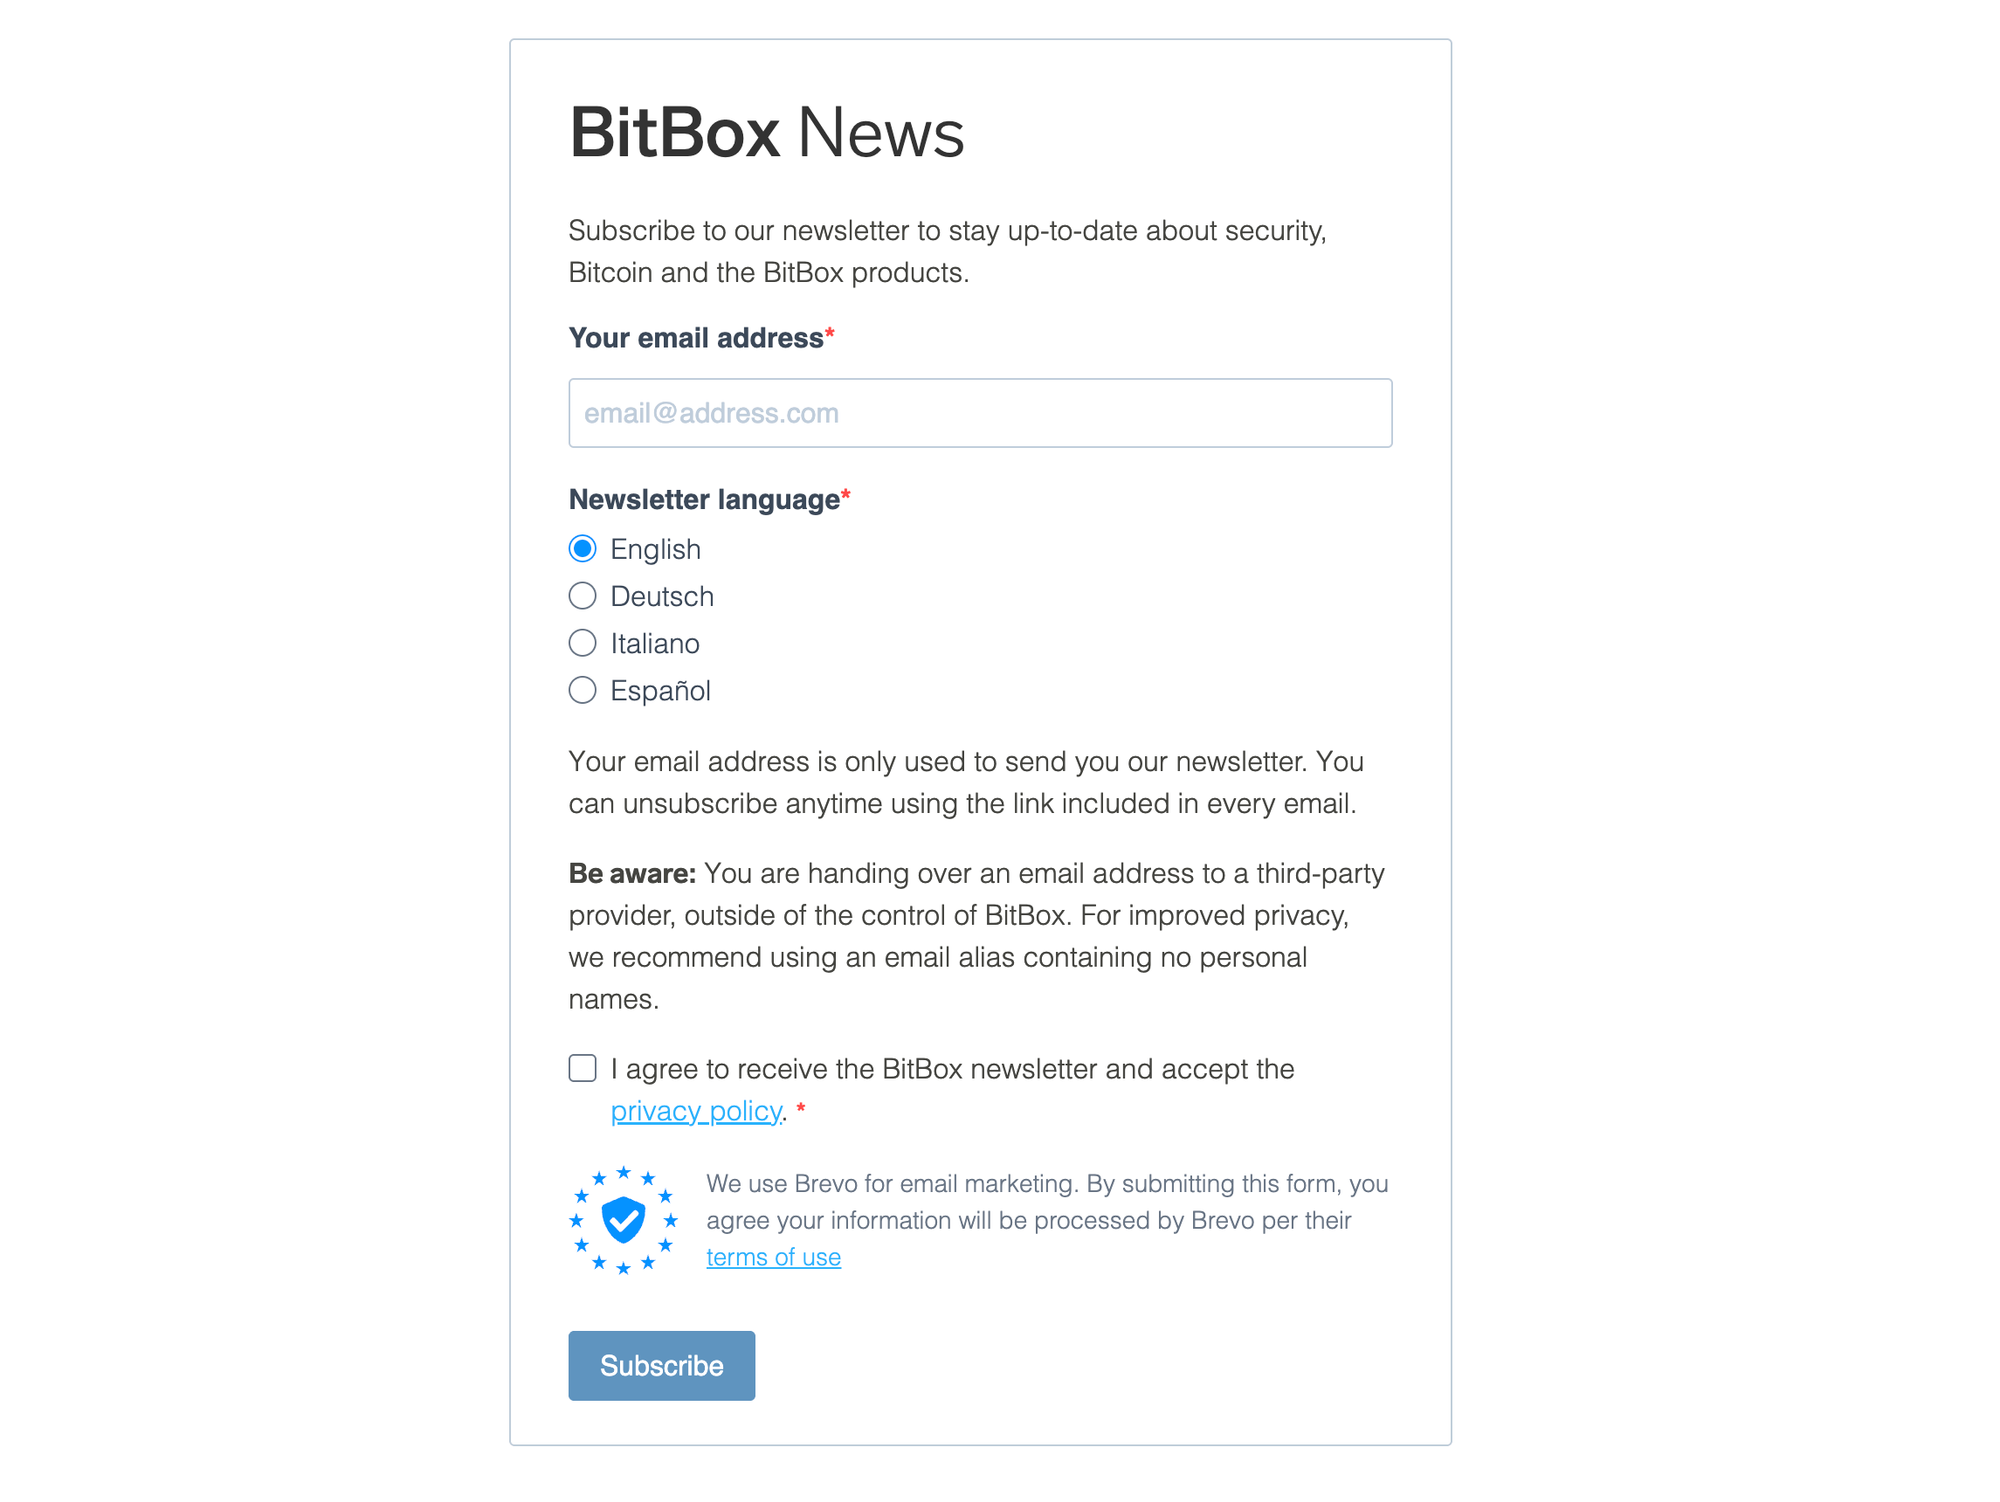
Wir möchten betonen: Das Abonnieren des Newsletters- und der Tutorial-E-Mails ist immer freiwillig und geschieht durch eine ausdrückliche Anmeldung (Opt-in). Du kannst dafür jede beliebige E-Mail-Adresse verwenden.
Unser Newsletter-Anmeldeformular nennt Brevo ausdrücklich und erklärt, dass du als Abonnent eine E-Mail-Adresse an einen externen Anbieter weitergibst, der nicht unter der Kontrolle von BitBox steht. Für mehr Privatsphäre empfehlen wir außerdem einen E-Mail-Alias, der keine Personennamen enthält.
Eine E-Mail-Adresse kann einen Namen verraten oder mit Informationen aus anderen Quellen verknüpft werden. Dass eine Adresse im BitBox-Verteiler steht, kann Betrügern daher helfen, ihre Nachrichten gezielter auf die Empfänger zuzuschneiden. Das gibt ihnen weder Zugriff auf deine Wallet noch Aufschluss darüber, wie hoch deine Kryptobestände sind. Es kann aber dazu führen, dass an diese Adresse mehr Phishing-Versuche geschickt werden.
Was solltest du als Abonnent tun?
Wenn du die Phishing-E-Mail nur erhalten und nicht mit ihr interagiert hast, musst du wegen dieses Vorfalls weder deine BitBox zurücksetzen noch Guthaben übertragen. Lösche oder melde die Nachricht und bleibe gegenüber weiteren Versuchen wachsam. Unsere Hinweise zu Phishing erklären, was du tun solltest, je nachdem, ob du eine Nachricht erhalten, einen Link geöffnet, Software installiert oder Informationen weitergegeben hast.
Gib deine Wiederherstellungswörter niemals auf einer Website, in der BitBoxApp, in einer E-Mail-Antwort oder in einem Support-Formular ein. Gib sie ausschließlich direkt auf deiner BitBox ein, wenn du eine Wallet wiederherstellst.
Falls du deine Wiederherstellungswörter auf der Phishing-Website eingegeben hast, wende dich bitte an unser Support-Team. Dort erhältst du Hinweise dazu, wie du noch ggf. vorhandenes Guthaben sichern kannst. Füge deiner Support-Anfrage niemals Wiederherstellungswörter oder Wallet-Backups bei.
Wenn du für die BitBox News bereits einen temporären E-Mail-Alias verwendet hast, empfehlen wir, ihn zu löschen und dich mit einem neuen Alias erneut anzumelden, um das Risiko vermehrter Phishing-Angriffe zu vermeiden.
Warum nutzen wir überhaupt einen externen E-Mail-Anbieter?
Eine eigene Infrastruktur für den E-Mail-Versand in großem Umfang zu betreiben, ist technisch nicht ganz einfach. Um Nachrichten zuverlässig in Hunderttausende Postfächer zuzustellen, muss man sich laufend um Authentifizierung, Versandlimits, Spam-Beschwerden und die Absenderreputation kümmern. Diese Reputation beruht auf dem bisherigen Versandverhalten und hilft empfangenden Mailservern, eingehende E-Mails zu bewerten. Die Anforderungen von Gmail an Massenversender verdeutlichen diesen Aufwand. Mehr dazu erfährst du in diesem Blogartikel.
Der Massenversand von E-Mails ist stark zentralisiert. Auch mit einem eigenen Versandserver wären wir weiterhin von großen E-Mail-Anbietern und ihren Zustellregeln abhängig. Um unsere Anforderungen an eine zuverlässige Zustellung zu erfüllen, lässt sich die Abhängigkeit von einem relativ kleinen Kreis etablierter Versanddienstleister in der Praxis nur schwer vermeiden.
Wie wir bereits erläutert haben, verfügen wir durch den Betrieb eigener Dienste nicht automatisch über die Ressourcen und das Fachwissen, um große E-Mail-Mengen zuverlässig zuzustellen. Selbst gehostete E-Mail-Infrastruktur würde uns außerdem nicht zwangsläufig davor schützen, selbst zum Angriffsziel zu werden. Wir werden weiterhin unseren Newsletter auf Opt-in-Basis anbieten, da dieser Abonnenten helfen kann, mehr über Selbstverwahrung zu lernen und Neuigkeiten zu Produkten und Sicherheitsupdates zu erhalten.
Wie es weitergeht
Obwohl die Sicherheitslücke selbst sehr schwerwiegend war, reagierte Brevo schnell auf den Vorfall, entzog den Angreifern den Zugang und erläuterte transparent die Ursache und die Maßnahmen zur Eindämmung. Diese Reaktion ist ein Grund dafür, dass wir vorerst bei Brevo bleiben, während wir aktiv Alternativen prüfen.
In Zeiten, in denen KI die Sicherheitsforschung beschleunigt und mehr Exploits denn je im Umlauf sind, garantiert ein Anbieterwechsel nicht automatisch mehr Sicherheit. Kein Anbieter kann garantieren, dass ein solcher Sicherheitsvorfall niemals eintreten wird. Unser Ansatz bleibt, die weitergegebenen Daten auf ein Minimum zu beschränken, ihre Verwendung zu erklären und sowohl die Sicherheit eines Anbieters als auch seine Reaktion zu beurteilen, wenn etwas schiefgeht.
Für dich als Abonnent heißt das: Bleibe gegenüber weiteren Phishing-Versuchen wachsam und halte deine Wallet-Backups geheim. Noch einmal: BitBox wird dich niemals auffordern, deine Wiederherstellungswörter preiszugeben.
Du hast noch keine BitBox?
Deine Kryptowährungen sicher zu verwahren, muss nicht kompliziert sein. Die BitBox-Hardware-Wallets speichern deine privaten Schlüssel offline – sodass du deine Coins sicher verwalten kannst.
Sowohl die BitBox02 Nova als auch die BitBox02 sind in einer Bitcoin-only Edition erhältlich, mit radikal reduzierter Firmware: Weniger Code bedeutet eine kleinere Angriffsfläche – ideal, wenn du ausschließlich Bitcoin verwahren möchtest.
Jetzt eine BitBox kaufen!
Die BitBox-Produkte werden von Shift Crypto, einem privaten Unternehmen mit Sitz in Zürich, Schweiz, entwickelt und hergestellt. Unser Team aus Bitcoin-Entwicklern, Krypto-Experten und Sicherheitsingenieuren entwickelt Produkte, die unseren Kunden eine stressfreie Reise vom Anfänger zum Meister der Kryptowährung ermöglichen. Unsere Hardware-Wallets ermöglichen es den Nutzern, Bitcoin und andere Kryptowährungen zu speichern, zu schützen und mit Leichtigkeit zu handeln – zusammen mit der dazugehörigen Software, der BitBoxApp