Die Wiederherstellungswörter einer Wallet geheim zu halten, ist unerlässlich. Doch es gibt noch eine weitere Voraussetzung: Niemand sollte sie erraten können. Eine Wallet, deren zugrunde liegendes Geheimnis aus einer kleinen Menge möglicher Werte stammt, kann angreifbar sein – selbst wenn das Backup die Schublade nie verlässt.
Nach Bekanntwerden der Schwachstelle der Seed-Erzeugung der Coldcard haben uns viele Fragen zu Entropie und zur Erzeugung von Zufallsdaten in Wallets erreicht. Wallets, die auf einer BitBox02 oder BitBox02 Nova erstellt wurden, waren davon natürlich nicht betroffen, aber die grundlegende Frage ist dennoch für alle Bitcoin-Nutzer relevant: Was macht es so schwer, das Geheimnis hinter einer Wallet zu erraten?
Was ist Entropie?
Klären wir zunächst diesen etwas ungewohnten Begriff, der gerade überall auftaucht: Vereinfacht gesagt beschreibt Entropie die Menge an Informationen – oder den Grad der Ungewissheit, wenn man etwas erraten möchte – je nachdem, von welcher Seite man es betrachtet. Bei einer Bitcoin-Wallet beschreibt Entropie, wie schwer oder leicht sich die Seedphrase erraten lässt.
Entropie wird in Bit angegeben. Das liegt nahe, weil auch Computer mit Bits arbeiten. Es gibt aber noch einen anschaulichen Grund dafür: Wirft man eine faire Münze, sind Kopf und Zahl gleich wahrscheinlich. Im Alltag würde man von „fifty-fifty“ sprechen, in der Informationstheorie entspricht das einem Bit Entropie.
Wirft man die Münze zweimal und sind beide Würfe voneinander unabhängig, gibt es 2², also vier gleich wahrscheinliche Folgen: Kopf–Kopf, Kopf–Zahl, Zahl–Kopf und Zahl–Zahl. Das entspricht nun zwei Bit Entropie.
Jeder weitere unabhängige Wurf einer fairen Münze verdoppelt die Anzahl der möglichen Folgen. Vier Würfe ergeben 16 Möglichkeiten. Bei 256 Würfen sind es 2²⁵⁶ Möglichkeiten – eine so gewaltige Zahl, dass es in der Praxis unmöglich ist, die Folge „einfach zu erraten“.
Das gilt bei fairen Münzwürfen, weil jeder Wurf die gleiche Menge an Ungewissheit hinzufügt, lässt sich aber nicht auf alles übertragen. Entropie hängt nicht zwangsläufig von der Größe oder Länge einer Zahl ab. Stellen wir uns erneut eine Zahl mit 256 Bit vor. Diesmal sind jedoch entweder alle Bits null oder alle eins. Die Zahl ist weiterhin sehr lang, ihre Entropie beträgt aber nur ein Bit. Schließlich gibt es nur zwei mögliche Fälle: ausschließlich Einsen oder ausschließlich Nullen.
Umgekehrt beweist eine Folge gleicher Ziffern noch nicht, dass ein Zufallszahlengenerator fehlerhaft ist: Auch durch Zufall können Muster entstehen. Entscheidend ist, wie die Zahl erzeugt wurde und was ein Angreifer über diesen Vorgang wissen kann. Anders gesagt: Allein anhand der Wiederherstellungswörter lässt sich die Qualität der Zufallsdaten einer Wallet nicht beurteilen.
„Sieht zufällig aus“ reicht nicht
Computer sind gut darin, Anweisungen exakt auszuführen. Sie sind so gebaut, dass sie deterministisch arbeiten: Führt man denselben Vorgang unter denselben Bedingungen mehrfach aus, erhält man immer dasselbe Ergebnis. Deshalb können Computer nur schlecht selbst Zufall erzeugen und sind auf externe Entropiequellen angewiesen.
Schauen wir uns zwei gängige Ansätze an, mit denen Computer Zufallszahlen erzeugen bzw. verwenden.
Pseudozufallszahlengeneratoren
Ein Pseudozufallszahlengenerator, kurz PRNG, erzeugt genau das, was der Name vermuten lässt: Zahlen, die nicht wirklich zufällig sind. Er nutzt einen Algorithmus, um aus einem Startwert und einem internen Zustand eine Zahlenfolge zu erzeugen. Der Startwert wird häufig als Seed bezeichnet. Gemeint ist hier der Seed des PRNG, nicht der einer Bitcoin-Wallet.
Startet man denselben Generator mit demselben Zustand, erzeugt er immer dieselbe Folge. Das ist nützlich, wenn man eine Simulation oder einen Softwaretest wiederholen möchte. Ein gewöhnlicher PRNG ist jedoch nicht dafür ausgelegt, seine nächsten Ausgaben vor jemandem geheim zu halten, der die bisherigen Ergebnisse untersucht.
Damit bei jeder Verwendung andere Werte entstehen, werden PRNGs häufig mit Werten aus der aktuellen Umgebung initialisiert, statt mit einem unveränderlichen Startwert. Ein einfaches Beispiel dafür wären das aktuelle Datum und die Uhrzeit.
Wenn man zum Testen nur ein paar unterschiedliche Werte braucht, funktioniert das gut. Sicher ist es aber offensichtlich nicht: Jeder kann in diesem Beispiel versuchen, den ungefähren Startzeitpunkt des PRNG zu erraten und damit dieselben „Zufallszahlen“ nachbilden.
Kryptografisch sichere PRNGs
Pseudozufall ist nicht grundsätzlich für Sicherheitsanwendungen ungeeignet. Ein kryptografisch sicherer PRNG, meist CSPRNG abgekürzt, ist so konstruiert, dass sich seine Ausgaben ohne Kenntnis des geheimen internen Zustands praktisch nicht vorhersagen lassen. Dazu muss er allerdings mit ausreichend Entropie initialisiert werden, und dieser Zustand muss geschützt bleiben.
Solche Generatoren können aus einem viel kleineren Geheimnis zahlreiche brauchbare, zufällig wirkende Zahlen erzeugen. Sie können jedoch keine zusätzliche Entropie aus dem Nichts schaffen. Besteht die einzige geheime Eingabe eines Generators aus einem zufälligen 32-Bit-Seed, gibt es lediglich 2³² mögliche geheime Startwerte – selbst wenn der Generator eine 256-Bit-Zahl ausgibt. Genau dieser Mechanismus lag der Coldcard-Schwachstelle bei der Entropieerzeugung im August 2026 zugrunde: Bei der Wallet-Erstellung wurde ungewollt ein CSPRNG verwendet, dessen Seed nicht genügend Entropie enthielt.
Die wichtigste Erkenntnis daraus: PRNGs erzeugen keine echten Zufallszahlen, unabhängig davon, ob sie kryptografisch sicher sind oder nicht. Es handelt sich um mathematische Funktionen, die aus einem anfänglichen Geheimnis scheinbar zufällige Werte ableiten.
Echte Zufallszahlengeneratoren
Ein echter Zufallszahlengenerator, auf Englisch „True Random Number Generator“ oder TRNG, gewinnt Entropie aus einem physikalischen Vorgang. Elektronische Schaltungen können beispielsweise thermisches Rauschen messen, das durch die zufällige Bewegung von Ladungsträgern entsteht, oder winzige zeitliche Schwankungen erfassen. Diese physikalischen Phänomene werden anschließend in Bits umgewandelt.
Weil diese Vorgänge keinem vorhersehbaren Muster oder sich wiederholenden Zyklus folgen, lassen sich die daraus gewonnenen Daten weder reproduzieren noch im Voraus erraten – selbst wenn man weiß, wie das Gerät funktioniert.
Auch eine physikalische Zufallsquelle muss sorgfältig entwickelt werden. Ihre Ausgaben können verzerrt sein, und Hardware kann ausfallen. Deshalb verwenden Systeme zur Zufallszahlenerzeugung unter anderem Zustandsprüfungen und eine sogenannte Konditionierung, bei der die Rohmesswerte in eine besser geeignete Form aufbereitet werden.
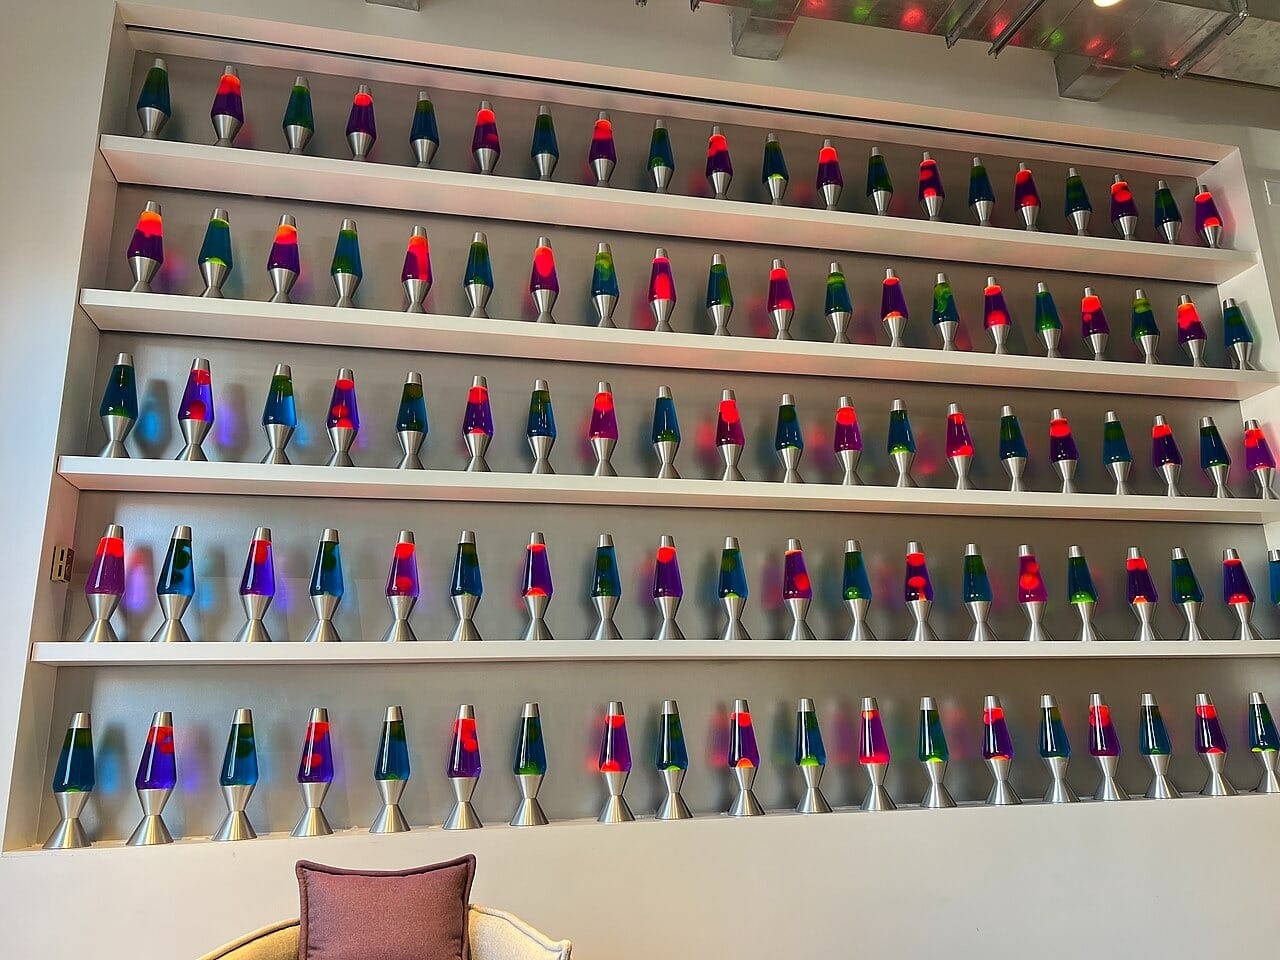
Ein anschaulicheres und häufig genanntes Beispiel für eine Entropiequelle sind Lavalampen. Die Bewegungen und Formen darin unterscheiden sich ständig ein wenig und sind schwer vorherzusagen. Ein bekanntes Beispiel ist eine ganze Wand aus Lavalampen im Büro von Cloudflare. Diese werden fortlaufend mit Kameras beobachtet, um daraus Entropie zu gewinnen. Das ist eine andere Art von TRNG, beruht aber auf demselben Prinzip: Man beobachtet einen physikalischen Vorgang, der sich praktisch nicht vorhersagen lässt.
Bevor nun jemand Lavalampen bestellt, um damit die nächste Bitcoin-Wallet zu erstellen, kommen wir zurück zur BitBox und dazu, wie sie verschiedene Entropiequellen nutzt, um eine Wallet zu erzeugen.
Warum mehrere Quellen kombinieren?
Sich auf eine einzige Entropiequelle zu verlassen, ist in Ordnung, solange diese wie vorgesehen funktioniert. Stellt sich jedoch beispielsweise heraus, dass ein Hardwarefehler im TRNG zu verzerrten Ergebnissen führt, kann das zum Problem werden.
Zufall hat eine nützliche Eigenschaft: Er bleibt erhalten. Man kann mehrere Entropiequellen kombinieren, ohne sich Sorgen machen zu müssen, dass eine davon schwächer ist als die andere. Entscheidend ist, dass mindestens eine davon echte Zufallsdaten liefert.
Anders gesagt: Kombiniert man eine nur schwach zufällige Zahl – etwa indem man einen Freund bittet, zehn zufällige Zahlen zu nennen – mit einer echten Zufallszahl, beispielsweise aus 256 unabhängigen Würfen einer fairen Münze, ist das Ergebnis weiterhin eine echte Zufallszahl.
Die fünf Eingaben der BitBox
Bei der normalen Wallet-Erstellung kombiniert die BitBox fünf verschiedene Eingaben. Sie erfüllen unterschiedliche Aufgaben und liefern nicht zwangsläufig Zufallsdaten derselben Qualität. Die Grundidee ist, dass sie voneinander unabhängig sind und so als zusätzliche Absicherung dienen.
- TRNG auf dem Mikrocontroller: Der Mikrocontroller, kurz MCU, ist der Chip, auf dem die BitBox-Firmware läuft. Sein Hardware-Zufallszahlengenerator liefert frische Zufallsdaten.
- TRNG auf dem Secure Chip: Eine separate Hardware-Quelle, die vom Mikrocontroller unabhängig ist. Die BitBox02 verwendet den Secure Chip ATECC608B, die BitBox02 Nova den OPTIGA Trust M V3.
- Ein ab Werk hinterlegter Zufallswert: Jede BitBox erhält bei der Herstellung einen eigenen Zufallswert. Dieser bleibt über die gesamte Lebensdauer des Geräts unverändert. Er dient also als zusätzliche Eingabe, liefert aber nicht für jede Wallet neue Zufallsdaten.
- Entropie vom Host-Gerät: Die BitBoxApp bezieht Zufallsdaten aus dem kryptografischen Zufallszahlengenerator des Betriebssystems, beispielsweise aus /dev/urandom unter Linux, und übermittelt sie an die BitBox. Diese Quelle liegt somit außerhalb der Hardware-Wallet und ist von ihr unabhängig.
- Ein aus dem Gerätepasswort abgeleiteter Hash: Die BitBox mischt einen kryptografischen Hash des Passworts bei, das man bei der Einrichtung selbst wählt. Dadurch entsteht eine Eingabe, die sowohl vom Host-Gerät als auch von der Hardware-Wallet unabhängig ist.
Zur Erinnerung: Solange mindestens eine dieser Quellen echte Zufallsdaten liefert, können die übrigen vier verzerrte Ergebnisse liefern, ohne die Qualität der Zufallsdaten der daraus erzeugten Wallet zu beeinträchtigen.
Dieses Prinzip ist auch auf unserer Sicherheitsseite beschrieben. Wer sich technisch genauer damit befassen möchte, kann es zudem im Quellcode unserer Open-Source-Firmware überprüfen. Die Wallet-Erstellung hängt damit weder davon ab, dass ein Mensch ein besonders zufälliges Passwort auswählt, noch davon, dass der angeschlossene Computer oder ein TRNG als einzige Zufallsquelle vertrauenswürdig ist.
Eigene Entropie würfeln
Für die meisten Nutzer genügt es, die Wallet bei der normalen Einrichtung von der BitBox erstellen zu lassen. Genau das empfehlen wir grundsätzlich auch. Erfahrene Nutzer, die die Zufallsdaten selbst erzeugen möchten, können dafür Würfel verwenden. Würfeln ist ein physikalischer Vorgang, den man selbst durchführen und beobachten kann.
Unsere Anleitung zum Erstellen eines Seeds mit Würfeln erklärt, wie sich mit Würfeln und einer ausgedruckten Zuordnungstabelle Wiederherstellungswörter erzeugen lassen. Bei der Methode mit 24 Wörtern erzeugt man zunächst die ersten 23 Wörter und gibt sie über den normalen Wiederherstellungsablauf direkt auf der BitBox ein. Anschließend wählt man eines der acht gültigen letzten Wörter aus, die das Gerät anzeigt. Das letzte Wort enthält eine Prüfsumme. Deshalb hilft die BitBox dabei, ein gültiges Wort auszuwählen.
Wichtig ist, die vollständige Anleitung genau zu befolgen, statt währenddessen zu improvisieren. Unausgewogene Würfel, eine uneinheitliche Reihenfolge, Fehler beim Aufschreiben oder die Auswahl von Wörtern, die sich „zufällig anfühlen“, können das Ergebnis beeinträchtigen. Der Vorgang sollte unbeobachtet bleiben und die Wörter sollten ausschließlich offline aufbewahrt werden.
Diese Methode ersetzt die normale Erzeugung der Wiederherstellungswörter durch selbst erzeugte Zufallsdaten als einzige Quelle. Die Würfelergebnisse werden also nicht mit den anderen fünf Entropiequellen kombiniert.
Eigene Entropie hinzufügen
Die BitBox bietet keinen direkten Schritt, um Würfel- oder Münzwürfe in eine ansonsten automatisch erzeugte Wallet einzumischen. Fortgeschrittene Nutzer können dennoch über das anfängliche Gerätepasswort eigene Zufallsdaten beitragen.
Ein langes, unabhängig erzeugtes Gerätepasswort – etwa eine mit Würfeln ausgewählte Wortfolge – fließt als eine der Entropiequellen in die Erstellung der neuen Wallet ein. Wer eigene Entropie hinzufügen möchte, kann dies also über das Gerätepasswort tun. Nachdem die Wallet erstellt und ihr Backup gesichert wurde, lässt sich das Passwort in den Geräteeinstellungen durch ein alltagstauglicheres ersetzen. Zu diesem Zeitpunkt ist die Wallet bereits erzeugt. Eine spätere Änderung des Gerätepassworts hat daher keinen Einfluss mehr auf ihre Entropie.
Eine optionale Passphrase, die in diesem Zusammenhang ebenfalls häufig erwähnt wird, erfüllt einen anderen Zweck. Eine starke, unabhängig erzeugte Passphrase fügt bei einem späteren Schritt der Ableitung der privaten Schlüssel ein zusätzliches Geheimnis hinzu. Dadurch entsteht eine separate Wallet. Die Passphrase verändert weder die Wiederherstellungswörter noch verbessert sie deren Entropie. Der zusätzliche Schutz gilt ausschließlich für die Passphrase-Wallet selbst – vorausgesetzt, die Passphrase ist stark genug.
Das sind Optionen für Fortgeschrittene, die wir der Vollständigkeit halber erwähnen, keine Voraussetzungen für eine sichere Einrichtung. Vor der Verwendung einer optionalen Passphrase sollte man sich mit ihren Vorteilen und Risiken vertraut machen.
Fazit
Entropie ist wohl der wichtigste Sicherheitsaspekt einer Bitcoin-Wallet. Ist der Zufallswert, aus dem sie erzeugt wird, nicht wirklich zufällig, kann ein Angreifer unter Umständen die gleiche Wallet erzeugen, ohne jemals ihre Wiederherstellungswörter gesehen zu haben.
Die BitBox kombiniert mehrere Entropiequellen, um nicht von einer einzelnen Quelle abhängig zu sein. Die beiden unabhängigen TRNGs und der ab Werk hinterlegte Zufallswert liefern Eingaben aus dem Gerät selbst. Die Host-Entropie steuert Zufallsdaten vom angeschlossenen Computer oder Smartphone bei, unabhängig von der BitBox. Und der Hash des Gerätepassworts bringt eine eigene Eingabe ein, die man unabhängig vom Host-Gerät und von der BitBox wählen kann.
Für die meisten Nutzer sind die praktischen Schritte einfach: Die Wallet von der BitBox erstellen lassen, das Backup überprüfen und sicher offline aufbewahren. Würfeln ist eine Option für alle, die das Verfahren verstehen, aber kein notwendiger Schritt.
Und nicht vergessen: Niemand kann die Qualität der Zufallsdaten einer Wallet prüfen, indem er nach ihren Wiederherstellungswörtern fragt. BitBox wird niemals danach fragen. Derzeit versuchen viele Phishing-Kampagnen, das Thema Entropie auszunutzen, um Angst und Zeitdruck zu erzeugen. Wiederherstellungswörter gehören niemals auf eine Website, in einen „Entropie-Checker“ oder in einen Support-Chat.
Du hast noch keine BitBox?
Deine Kryptowährungen sicher zu verwahren, muss nicht kompliziert sein. Die BitBox-Hardware-Wallets speichern deine privaten Schlüssel offline – sodass du deine Coins sicher verwalten kannst.
Sowohl die BitBox02 Nova als auch die BitBox02 sind in einer Bitcoin-only Edition erhältlich, mit radikal reduzierter Firmware: Weniger Code bedeutet eine kleinere Angriffsfläche – ideal, wenn du ausschließlich Bitcoin verwahren möchtest.
Jetzt eine BitBox kaufen!
Die BitBox-Produkte werden von Shift Crypto, einem privaten Unternehmen mit Sitz in Zürich, Schweiz, entwickelt und hergestellt. Unser Team aus Bitcoin-Entwicklern, Krypto-Experten und Sicherheitsingenieuren entwickelt Produkte, die unseren Kunden eine stressfreie Reise vom Anfänger zum Meister der Kryptowährung ermöglichen. Unsere Hardware-Wallets ermöglichen es den Nutzern, Bitcoin und andere Kryptowährungen zu speichern, zu schützen und mit Leichtigkeit zu handeln – zusammen mit der dazugehörigen Software, der BitBoxApp