
En tant que fabricant de portefeuilles matériels, le titre de cet article peut sembler un peu contre-intuitif. Bien sûr, notre objectif n’est pas de voler du bitcoin, mais plutôt de donner aux utilisateurs les outils nécessaires pour rendre l’auto-garde de leur bitcoin aussi simple et sûre que possible. Mais du point de vue de l’utilisateur, réfléchir aux moyens de voler du bitcoin peut en réalité être un exercice très utile !
Adopter l’état d’esprit d’un attaquant peut aider à identifier les points faibles de votre propre défense et à renforcer votre vigilance face aux risques potentiels que vous pourriez rencontrer au quotidien. Pour faire exactement cela, examinons quelques-unes des méthodes d’attaque les plus courantes, et la manière dont vous pouvez vous en protéger.
Inciter quelqu’un à télécharger une fausse application
Un faux logiciel de portefeuille peut vous faire croire que vous utilisez un logiciel authentique provenant d’une source fiable, en imitant son comportement et son interface utilisateur. Cela peut rapidement créer un faux sentiment de familiarité, ce qui en fait une méthode d’attaque très puissante.
Ce type de logiciel peut se retrouver sur vos appareils de plusieurs façons, par exemple via la manipulation des résultats des moteurs de recherche, l’envoi de liens malveillants ou une installation en arrière-plan dans le cadre d’un autre logiciel apparemment sans rapport.
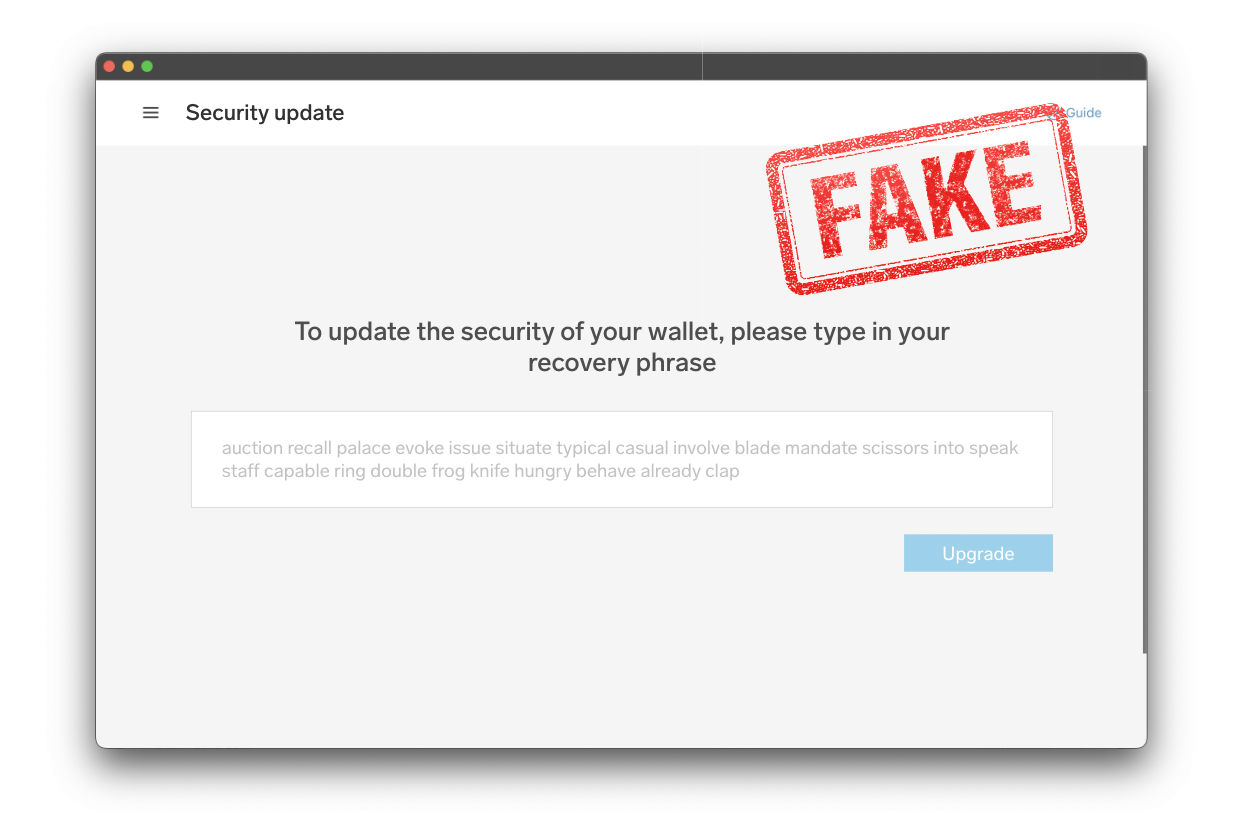
Comme pour d’autres méthodes d’attaque, les faux logiciels de portefeuille peuvent varier selon le niveau de sophistication avec lequel l’attaque est pensée et mise en œuvre. Dans l’exemple ci-dessus, l’attaque est assez évidente, puisque l’application demande directement les mots de récupération, ce qui devrait immédiatement alerter la plupart des utilisateurs, car ils savent que la vraie BitBoxApp ne ferait jamais cela.
Cependant, une fausse version de la BitBoxApp, ou de n’importe quel autre logiciel de portefeuille, pourrait en théorie ressembler exactement à l’original, avec de subtiles modifications en arrière-plan qui changent les adresses ou les montants des transactions. Mais nous y reviendrons plus loin !
Comment vous protéger
Pour éviter d’installer de fausses versions, téléchargez toujours les logiciels de portefeuille directement depuis le site officiel du développeur. Pour la BitBoxApp, il s’agit de bitbox.swiss/download. Même lors d’un téléchargement via l’Apple App Store ou le Google Play Store, nous recommandons d’utiliser les liens présents sur notre site lors de la première installation.
Vérifier le domaine dans la barre d’adresse de votre navigateur est une étape utile pour vous assurer que vous êtes au bon endroit. Il peut aussi être judicieux d’ajouter les sites officiels à vos favoris afin d’éviter les erreurs de saisie dans leurs URL à l’avenir, et d’éviter d’utiliser les moteurs de recherche lors de l’installation de logiciels sensibles, car leur algorithme peut vous montrer des publicités ou de mauvais résultats au lieu du site officiel que vous recherchez.
Si vous avez les compétences techniques nécessaires, vous pouvez aussi vérifier la signature que nous fournissons pour chaque version de l’application afin de confirmer l’authenticité de la BitBoxApp téléchargée, ou bien vérifier que la somme de contrôle correspond.
Quelle que soit l’attention que vous portez au téléchargement de logiciels, gardez à l’esprit qu’au final, vous ne voulez de toute façon pas faire confiance à votre smartphone ou à votre ordinateur. Le portefeuille matériel et son écran doivent toujours constituer la dernière et la plus importante barrière de sécurité lorsqu’il s’agit de vérifier les adresses et les détails des transactions. Même si vous utilisez une fausse application très sophistiquée, l’écran de la BitBox finira par révéler la vérité. C’est exactement ce pour quoi les portefeuilles matériels sont conçus : garder les clés privées, et le besoin de faire confiance, loin de votre appareil hôte.
Découvrez pourquoi un portefeuille matériel a absolument besoin de son propre écran.
Manipuler des adresses Bitcoin
L’une des méthodes d’attaque les plus puissantes est la manipulation directe des adresses de réception. Elle peut toucher presque tout le monde, quelle que soit la sécurité de la configuration du portefeuille, car la plupart des interactions avec les adresses de réception ont lieu en dehors de l’environnement sécurisé des portefeuilles matériels.
L’usurpation d’adresse peut prendre plusieurs formes. Qu’il s’agisse de quelqu’un qui se fait simplement passer pour un ami et vous fournit une fausse adresse de réception, ou d’attaques très sophistiquées dans lesquelles un malware remplace silencieusement les adresses de réception en arrière-plan, utiliser la mauvaise adresse entraîne une perte de fonds irréversible.
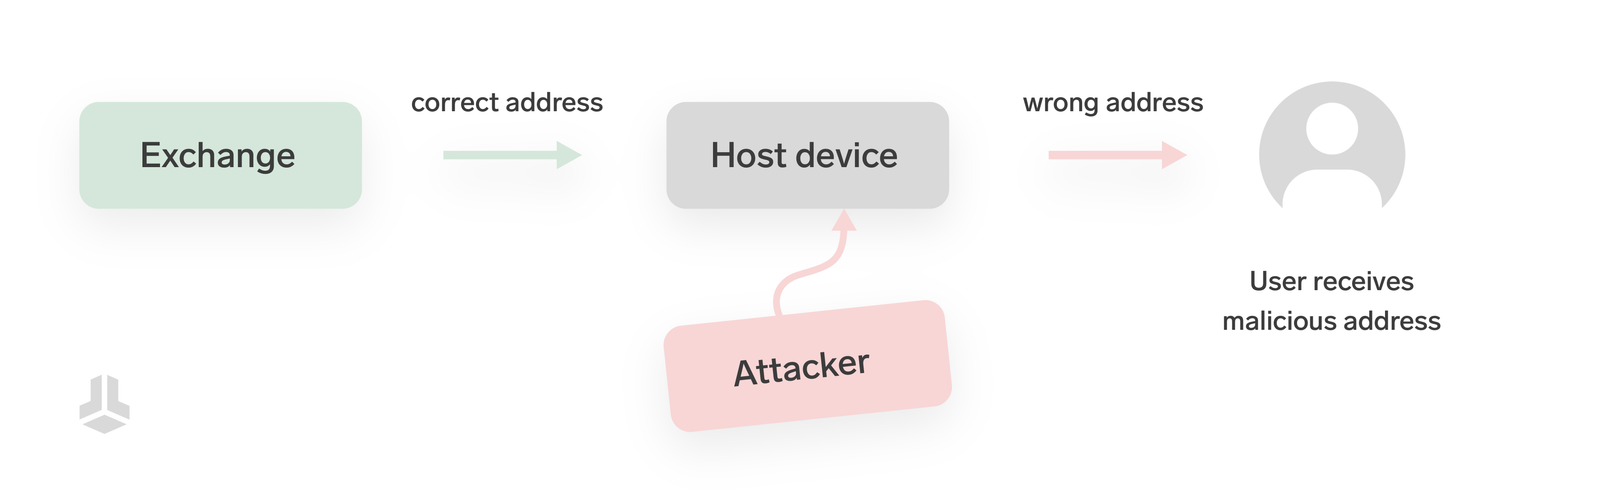
Dans un exemple très récent, une attaque de la chaîne d’approvisionnement dans le populaire Node Package Manager (NPM) a conduit à la compromission par malware de plusieurs packages utilisés par des développeurs dans de nombreuses applications. Compte tenu de la manière dont ces packages logiciels sont utilisés, le malware a été installé des milliards de fois pendant la courte période où il circulait activement. Son objectif était d’essayer de voler des cryptomonnaies en remplaçant des adresses de portefeuille par d’autres qui leur ressemblent, mais appartiennent à un attaquant. Heureusement, l’attaque n’est pas allée très loin en matière de vol effectif de fonds, mais elle montre à quelle vitesse l’usurpation d’adresse peut devenir une menace réelle. La BitBoxApp et le firmware de la BitBox02 n’ont pas été affectés par cette vulnérabilité.
Comment vous protéger
Se protéger contre les formes les plus simples d’usurpation d’adresse est assez facile, mais cela demande beaucoup de rigueur. Au fond, cette attaque signifie que vous ne pouvez pas faire confiance à votre appareil hôte pour vérifier si une adresse de réception appartient à votre portefeuille, ni même si l’appareil hôte utilise réellement la bonne adresse à laquelle vous souhaitez envoyer du bitcoin.
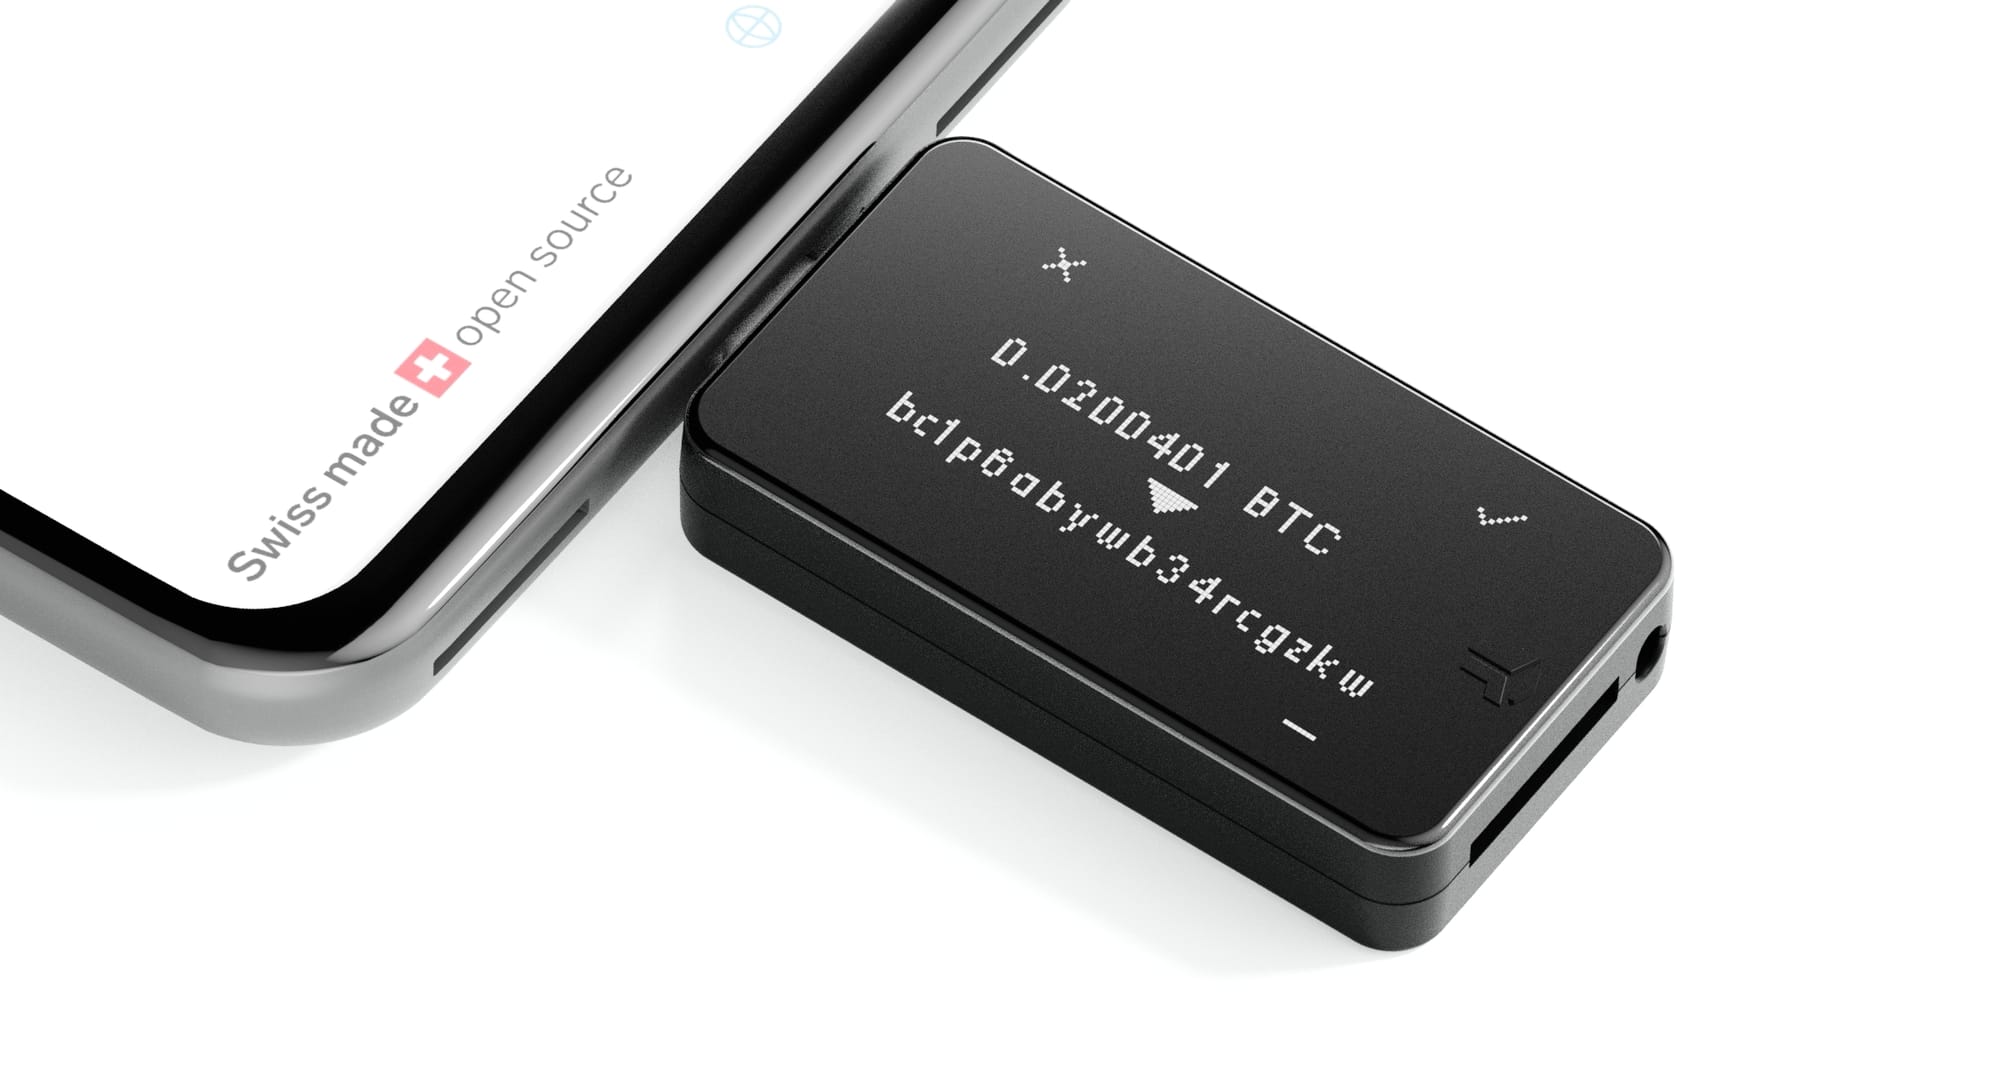
C’est pourquoi vous devriez toujours comparer l’adresse Bitcoin affichée sur votre portefeuille matériel avec sa source ou sa destination. Par exemple, lorsque vous partagez une nouvelle adresse de réception avec une plateforme d’échange, comparez l’adresse affichée sur l’appareil avec celle que vous avez réellement collée dans le navigateur. De même, lorsque quelqu’un vous envoie une adresse, comparez ce qui s’affiche sur la BitBox avec la source depuis laquelle vous avez reçu cette adresse.
Veillez à comparer la majorité des caractères de l’adresse Bitcoin. Le conseil souvent répandu consistant à « ne vérifier que les premiers et les derniers caractères » n’est pas toujours suffisant, car il existe des moyens de manipuler des adresses pour qu’elles paraissent visuellement similaires à certains endroits (par exemple en exploitant la distance de Levenshtein). En fait, ce type de manipulation d’adresse ingénieux faisait aussi partie de la vulnérabilité NPM mentionnée plus haut.
Envoyer en toute sécurité
Il est très difficile d’avoir une certitude à 100 % qu’une adresse à laquelle vous envoyez du bitcoin est correcte. Cela s’explique par le fait que l’intégrité de l’adresse ne dépend pas seulement de votre appareil hôte, mais de toute la chaîne de communication que vous avez utilisée pour la recevoir au départ. Pour réduire encore davantage le risque d’envoyer des fonds à la mauvaise adresse, vous pouvez aussi vérifier l’adresse via un canal de communication indépendant (par exemple en utilisant un autre appareil ou une autre messagerie).
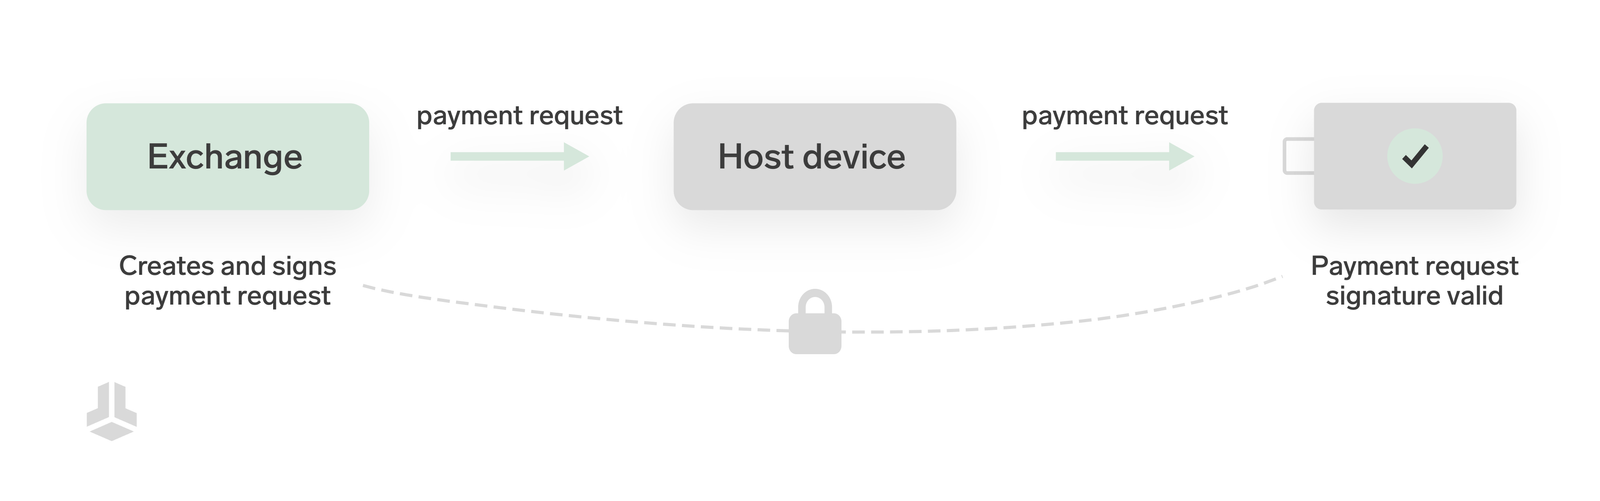
Nous sommes allés encore plus loin et avons implémenté les demandes de paiement dans le firmware de la BitBox02 afin de rendre la vente de bitcoin via notre partenaire Pocket Bitcoin plus sûre. Ainsi, la BitBox peut vérifier cryptographiquement qu’une adresse provient directement de Pocket et n’a pas été modifiée au cours du processus, sans avoir à faire confiance à l’appareil hôte.
Envoyer des e-mails frauduleux
Le phishing est aussi vieux qu’internet lui-même, et le bitcoin n’y fait pas exception. Les e-mails frauduleux et, plus généralement, l’ingénierie sociale restent malheureusement très efficaces. Cela s’explique surtout par la facilité avec laquelle ces attaques passent à l’échelle : envoyer des e-mails à des milliers de personnes ou usurper l’identité de quelqu’un sur Telegram se fait rapidement et sans coûts initiaux importants pour les attaquants. Même si seul un petit nombre de destinataires tombe dans le piège et commet une erreur, cela peut suffire à rendre l’attaque rentable.
Comment vous protéger
Si quelqu’un vous demande un jour des informations sensibles sur votre portefeuille, comme vos mots de récupération, toutes vos alarmes internes devraient se déclencher immédiatement, peu importe à quel point son message semble légitime, même si vous connaissez cette personne personnellement.
Cela vaut tout particulièrement pour les faux messages que vous pourriez recevoir au nom de fabricants de portefeuilles matériels. Si vous recevez un e-mail ou un message Telegram de « BitBox Support » vous demandant vos mots de récupération à cause d’une « importante mise à jour de sécurité », il s’agit à coup sûr d’une tentative de phishing et vous devez ignorer puis supprimer le message immédiatement, sans cliquer sur les liens ni ouvrir les pièces jointes.
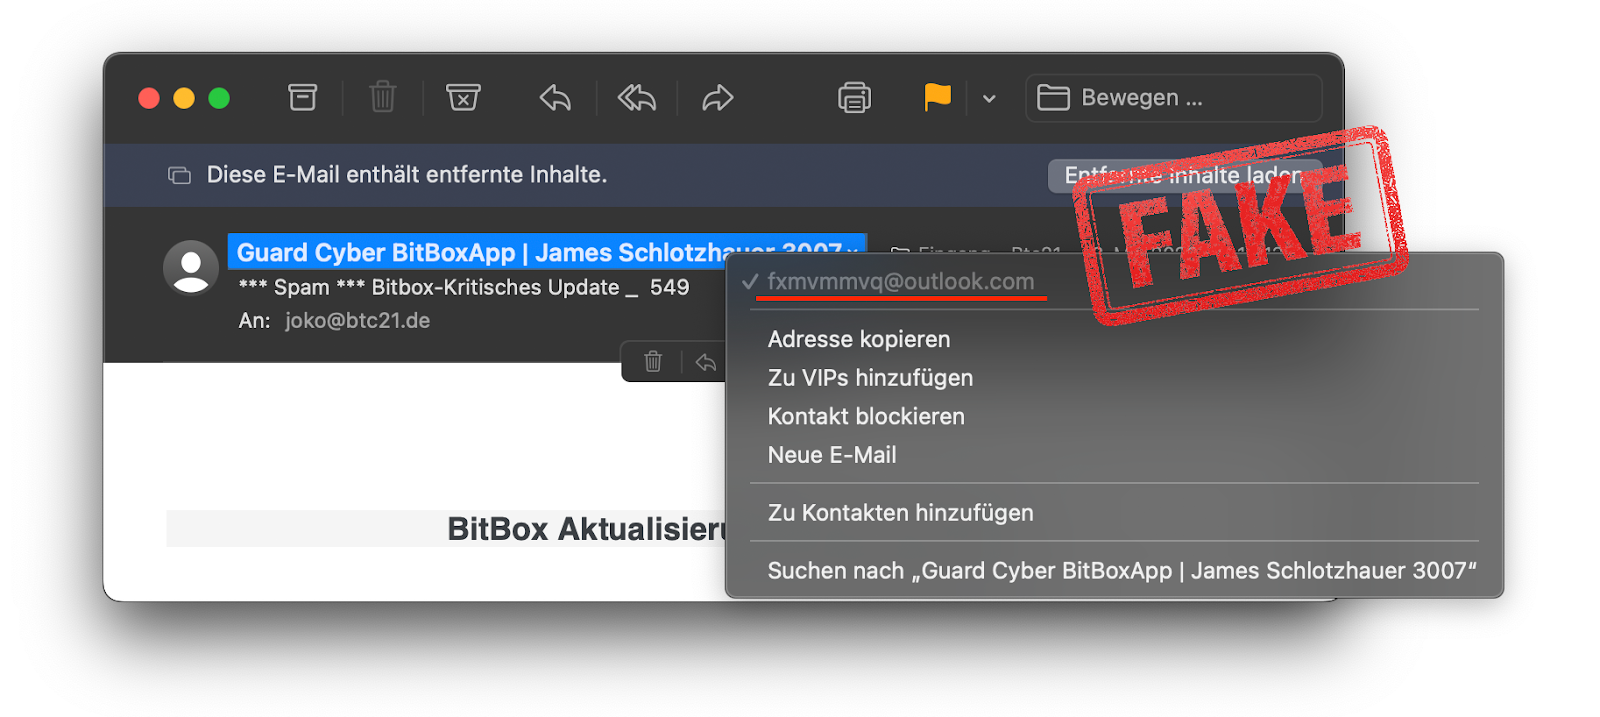
Lisez notre article plus détaillé sur la manière de vous protéger contre les e-mails frauduleux.
Utiliser des keyloggers
Enfin, nous arrivons à une méthode d’attaque plus « classique » qui existe depuis aussi longtemps que nous utilisons des claviers : les keyloggers surveillent ce que vous tapez au clavier et transmettent ces informations à un attaquant. Ils peuvent fonctionner en arrière-plan sans éveiller les soupçons, voire en dehors du système d’exploitation de votre ordinateur, directement dans le firmware du clavier ou à distance en interceptant sa communication sans fil.
Même s’il n’est pas agréable qu’un keylogger découvre quels types d’e-mails vous écrivez à vos collègues, il serait catastrophique de saisir directement sur votre ordinateur les 12 ou 24 mots de récupération de votre portefeuille Bitcoin, car cela donnerait aux attaquants un contrôle total sur le portefeuille correspondant. C’est aussi l’une des nombreuses raisons pour lesquelles vous devriez éviter d’utiliser des portefeuilles purement logiciels (également appelés « hot wallets ») pour des montants importants.
Comment vous protéger
En plus d’utiliser un portefeuille matériel pour vous protéger des keyloggers dès le départ, la règle la plus importante est de ne jamais, au grand jamais, saisir vos mots de récupération ailleurs que directement sur votre portefeuille matériel. Assurez-vous de conserver les sauvegardes de votre portefeuille dans un endroit sûr et bien caché, et ne les partagez jamais avec quelqu’un à qui vous ne feriez pas pleinement confiance pour contrôler votre portefeuille.
Conclusion
À la lecture de toutes ces méthodes d’attaque et des moyens de vous en protéger, tout cela peut sembler un peu difficile et effrayant. L’auto-garde est-elle vraiment si simple, s’il y a autant de choses à garder à l’esprit pour éviter des erreurs coûteuses ?
En réalité, si vous regardez de près toutes les recommandations mentionnées ci-dessus, ainsi que celles concernant d’autres méthodes d’attaque visant les utilisateurs de portefeuilles matériels, les principes fondamentaux à suivre pour rester en sécurité sont assez simples. Si vous…
- vérifiez toujours tous les détails des transactions et les adresses de réception sur l’écran sécurisé de votre portefeuille matériel.
- ne partagez jamais vos mots de récupération avec qui que ce soit, et ne les saisissez que directement sur votre portefeuille matériel.
… les attaquants auront très peu de marge de manœuvre, et vous comme votre bitcoin gagnerez en tranquillité d’esprit !
Vous n’avez pas encore de BitBox ?
Sécuriser vos cryptomonnaies n’a pas besoin d’être compliqué. Les portefeuilles matériels BitBox stockent hors ligne les clés privées de vos cryptomonnaies. Vous pouvez ainsi gérer vos actifs en toute sécurité.
La BitBox02 Nova comme la BitBox02 existent aussi en édition Bitcoin-only, avec un firmware radicalement ciblé : moins de code signifie moins de surface d’attaque, ce qui améliore encore votre sécurité si vous stockez uniquement du bitcoin.
Précommandez la BitBox02 Nova ou procurez-vous une BitBox02 sur notre boutique !
Shift Crypto est une entreprise privée basée à Zurich, en Suisse. Notre équipe de contributeurs Bitcoin, d’experts crypto et d’ingénieurs sécurité conçoit des produits qui permettent à nos clients de passer sereinement du niveau débutant à la maîtrise de la gestion des cryptomonnaies. La BitBox02, notre portefeuille matériel de deuxième génération, permet aux utilisateurs de stocker, protéger et effectuer facilement des transactions en Bitcoin et dans d’autres cryptomonnaies, avec l’aide de son compagnon logiciel, la BitBoxApp !
This post was translated with the help of AI