
Beaucoup de personnes pensent que les infections par des malwares résultent d’erreurs évidentes : installer un logiciel suspect, ouvrir une pièce jointe malveillante dans un e-mail, ou cliquer sur le mauvais lien. On croit souvent qu’en étant prudent, il suffit d’éviter ces situations. C’est vrai pour la grande majorité des attaques. Malheureusement, les cyberattaques avancées ne suivent pas toujours cette règle.
Certaines des attaques les plus puissantes aujourd’hui n’ont aucun signe avant-coureur, ne nécessitent aucun téléchargement suspect et parfois pas même un seul clic ni la moindre interaction de la victime. Ces attaques reposent sur ce qu’on appelle des vulnérabilités zero-day et, dans les cas les plus dangereux, des exploits zero-click.
Comprendre ces concepts permet de mieux voir pourquoi stocker les clés privées de votre portefeuille Bitcoin sur des appareils du quotidien comme des ordinateurs portables ou des smartphones comporte des risques inhérents — et pourquoi les hardware wallets existent avant tout. Regardons cela de plus près.
Qu’est-ce qu’une vulnérabilité zero-day ?
Une vulnérabilité zero-day est une faille de sécurité dans un logiciel qui est inconnue des développeurs chargés de la corriger. Son nom vient du fait très simple que les développeurs ont eu zéro jour pour publier une mise à jour.
Tant qu’une telle vulnérabilité reste inconnue du développeur, les attaquants qui la connaissent peuvent l’exploiter librement et au moment de leur choix, ce qui en fait une arme très puissante. Ces failles peuvent apparaître dans presque n’importe quel type de logiciel, notamment les systèmes d’exploitation, les navigateurs, les applications de messagerie, ou les innombrables bibliothèques et composants système dont ils dépendent.
Les logiciels modernes peuvent devenir incroyablement complexes. Les systèmes d’exploitation à eux seuls se composent de dizaines de millions de lignes de code qui interagissent avec des milliers de composants matériels et de programmes externes. Même avec des audits de sécurité poussés et de nombreux tests, il est irréaliste d’espérer que chaque bug possible soit découvert avant les attaquants.
Il arrive qu’une vulnérabilité zero-day permette à des acteurs malveillants d’exécuter du code sur un appareil, d’obtenir des privilèges élevés ou d’accéder à des informations sensibles. Lorsque des attaquants découvrent une telle faille en premier, ils obtiennent de fait un avantage temporaire. Tant que la vulnérabilité n’est pas rendue publique et qu’un correctif n’est pas publié, chaque appareil qui exécute le logiciel concerné peut être exposé.
Autre point important : la personne qui découvre un exploit n’est pas forcément celle qui l’utilise ensuite. Il existe tout un marché des zero-days, avec des intermédiaires et des fournisseurs de surveillance commerciale qui les achètent et les revendent pour des montants énormes. Cela les rend particulièrement attractifs pour les acteurs étatiques, les services de renseignement et les attaquants qui ciblent des individus particulièrement précieux. Ainsi, même si les zero-days peuvent sembler exotiques, ce ne sont pas seulement de rares exceptions, mais une option bien établie dans l’arsenal des attaquants avancés.
Zéro clic, zéro chance
Un exploit zero-click s’appuie souvent sur des vulnérabilités zero-day, ce qui en fait l’un des outils les plus puissants à la disposition d’un attaquant. Normalement, un malware nécessite une forme d’interaction de la victime — ouvrir un fichier, cliquer sur un lien ou installer une application. Avec un exploit zero-click, comme son nom l’indique assez clairement, aucune interaction n’est nécessaire.
Pour mener une attaque zero-click, il suffit d’avoir les coordonnées de la cible — et elles sont faciles à obtenir.
L’attaquant n’a qu’à envoyer des données spécialement conçues à l’appareil visé. Lorsque l’appareil traite ces données, la vulnérabilité est déjà déclenchée. En pratique, ces attaques ciblent souvent des composants qui traitent automatiquement le contenu entrant. Les applications de messagerie, les clients e-mail, les décodeurs d’images et de vidéos, les systèmes de notifications push et les protocoles réseau ont tous déjà servi de surfaces d’attaque.
Imaginez recevoir une notification push sur votre téléphone. À ce stade, l’application et le système d’exploitation ont déjà dû traiter les données associées d’une manière ou d’une autre — sinon la notification ne pourrait même pas exister. Si ces données exploitent un bug, du code malveillant peut s’exécuter avant même que l’utilisateur ne regarde le message…
Pegasus
L’un des exemples les plus connus de ce type d’attaque est le spyware Pegasus développé par le NSO Group. Pegasus a été utilisé dans plusieurs campagnes documentées visant des journalistes, des militants et des figures politiques. Dans plusieurs cas, des chercheurs ont découvert que le spyware avait été installé via des vulnérabilités zero-click dans iMessage d’Apple.
L’attaque fonctionnait en envoyant des messages spécialement conçus pour déclencher des bugs dans la manière dont iOS traitait certains types de contenu. Comme iMessage analyse automatiquement les messages entrants en arrière-plan — par exemple pour générer des aperçus — la charge utile malveillante pouvait s’exécuter sans que l’utilisateur n’ouvre le message ni n’interagisse avec l’appareil.
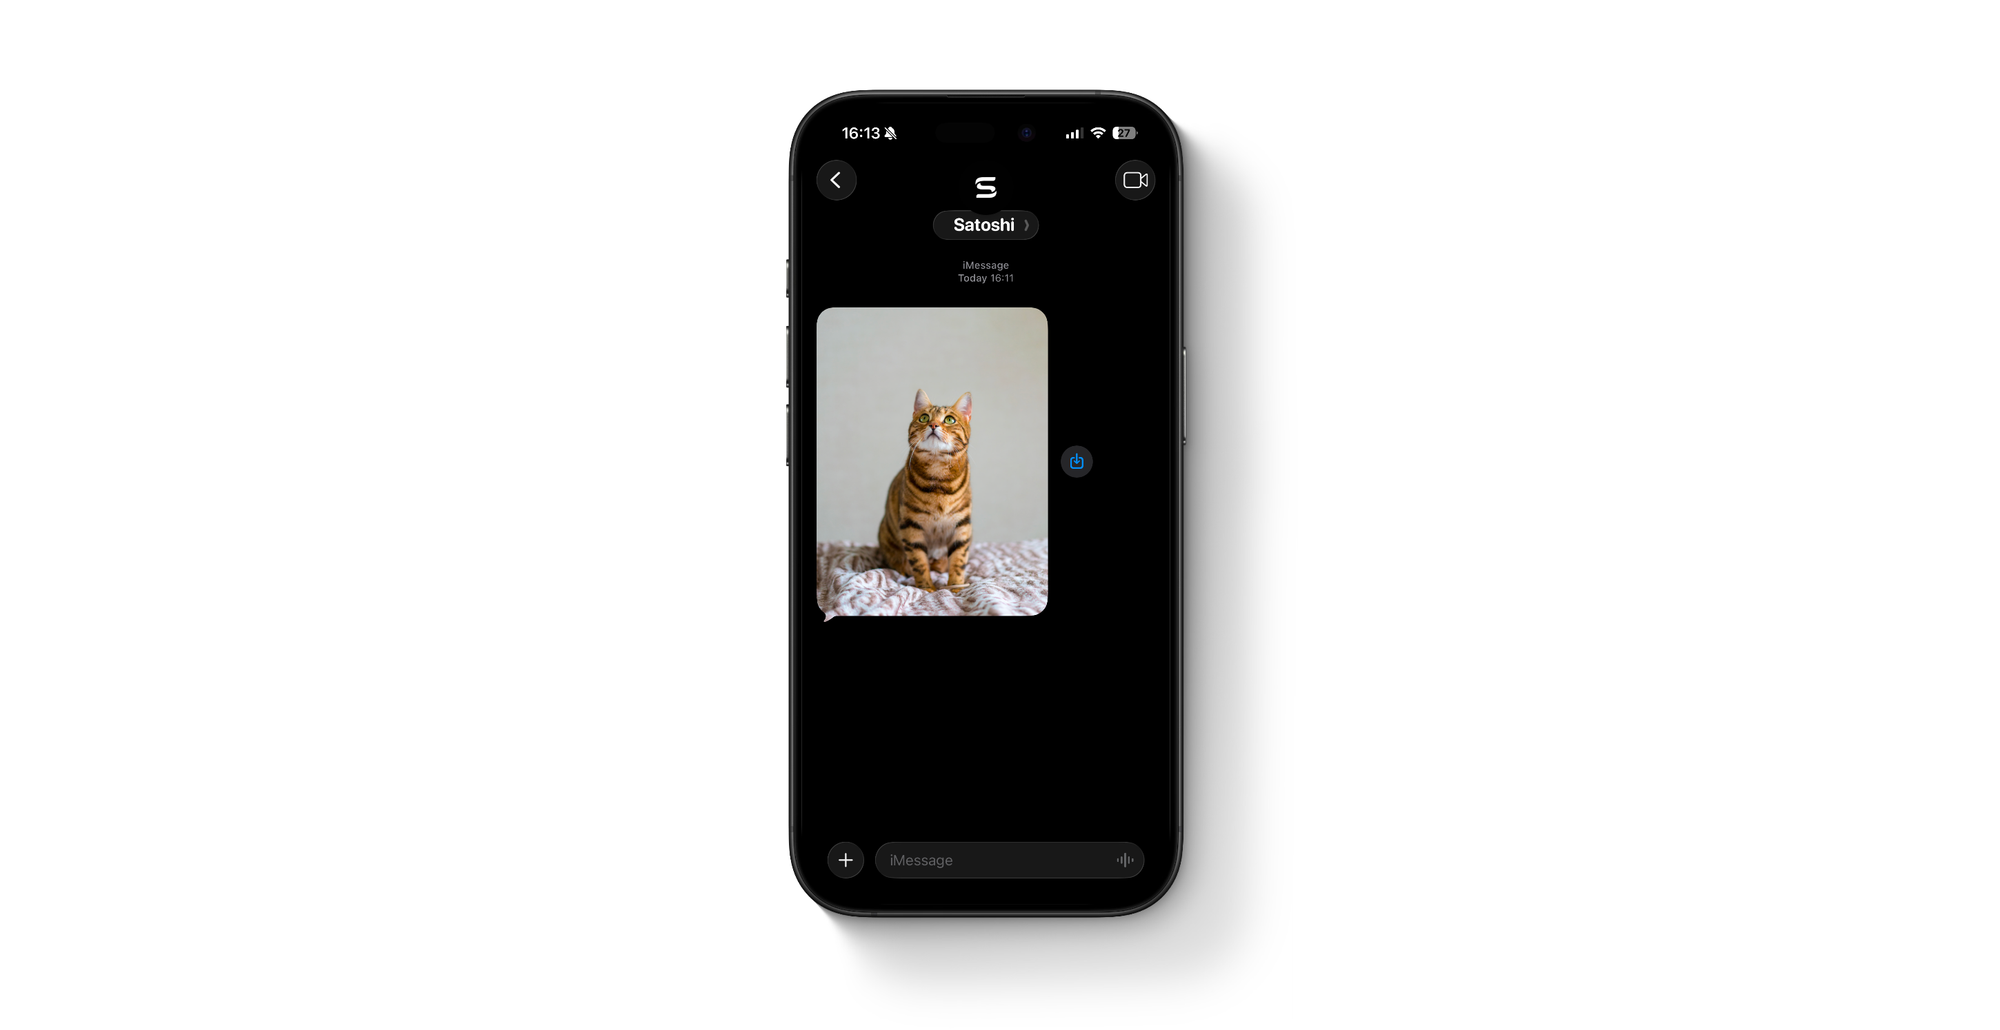
Ce n’est pas l’image qu’on se fait d’une cyberattaque — mais en théorie, cela pourrait lui ressembler.
Une fois l’exploit réussi, le spyware pouvait obtenir un accès très profond au téléphone, permettant aux attaquants de lire les messages, d’accéder aux fichiers, d’activer les microphones et de suivre l’appareil. Plus frappant encore : dans de nombreux cas, les victimes n’ont jamais remarqué quoi que ce soit d’inhabituel sur leurs appareils. La compromission se produisait silencieusement en arrière-plan.
Même si ce type d’attaque sophistiquée est généralement utilisé dans des opérations de surveillance à fort enjeu, il illustre un point important : même des appareils bien entretenus et largement considérés comme sûrs peuvent contenir des vulnérabilités inconnues — et vous ne pouvez jamais en être certain.
Même les experts sont vulnérables
Quand on parle de sécurité, on entend souvent des phrases comme : « Moi, je n’installerais jamais un malware par accident. » Faire attention aux téléchargements et aux liens suspects est bien sûr une bonne pratique. Mais des exploits plus avancés, comme ceux de la section précédente, peuvent changer fondamentalement la donne.
Si un attaquant exploite une vulnérabilité inconnue dans votre système d’exploitation, votre navigateur ou votre application de messagerie, vos habitudes personnelles en matière de sécurité peuvent compter bien moins que vous ne le pensez. Même des professionnels de la sécurité et des entreprises de cybersécurité ont déjà été victimes de ce type d’attaque. La réalité, inconfortable, est simple : aucun appareil connecté à internet ne doit être considéré comme sûr.
Maintenir ses systèmes à jour et éviter les comportements imprudents peut bien sûr aider à réduire de nombreuses menaces courantes. Mais lorsqu’il s’agit de vulnérabilités zero-day, garder son système à jour ne vous aidera pas — pour des raisons évidentes.
Les hot wallets et les plateformes d’échange comme cibles
Si un attaquant parvient à compromettre un appareil, l’étape suivante consiste naturellement à rechercher des informations de valeur. Dans le contexte des cryptomonnaies, cela signifie généralement chercher des clés privées stockées dans des software wallets ou tenter d’obtenir des informations sensibles auprès de l’utilisateur, par exemple pour se connecter à son compte sur une plateforme d’échange.
Les hot wallets stockent les clés qui permettent d’accéder aux fonds directement sur votre smartphone ou votre ordinateur portable. Si un malware obtient un accès suffisant au système, il peut être capable de lire les fichiers du portefeuille, de surveiller la mémoire à la recherche de données sensibles ou d’intercepter des transactions.
Ce risque n’a rien de théorique. Ces dernières années, plusieurs campagnes de malware ont spécifiquement ciblé les portefeuilles de cryptomonnaies en analysant les systèmes infectés à la recherche de fichiers de portefeuille et de clés privées. Dans d’autres cas, les attaquants ont même réussi à compromettre le logiciel de portefeuille lui-même.
Et cela nous ramène au danger central des exploits zero-day et zero-click : si l’appareil lui-même possède un point faible inhérent, l’utilisateur n’a pas forcément besoin de commettre une erreur. Une vulnérabilité jusque-là inconnue peut suffire à donner à un attaquant l’accès initial dont il a besoin — et avec cela, les coins qu’il recherche.
L’objectif ici n’est pas d’instiller la peur avec des références alarmistes aux vulnérabilités zero-click. Il s’agit d’illustrer un fait simple : les smartphones et les ordinateurs de bureau ne sont pas des environnements sûrs pour les portefeuilles Bitcoin.
L’intérêt du hardware wallet
Vous l’avez deviné : les hardware wallets comme le BitBox ont été conçus précisément pour répondre à ce problème. Au lieu de stocker les clés privées sur un ordinateur ou un smartphone à usage général, un hardware wallet les conserve dans un appareil dédié conçu spécifiquement pour gérer les clés en toute sécurité.
L’appareil signe les transactions en interne après confirmation directe de l’utilisateur, et les clés privées ne quittent jamais l’environnement sécurisé et transparent du hardware wallet. L’ordinateur hôte ne sert que d’interface de communication avec le réseau Bitcoin.
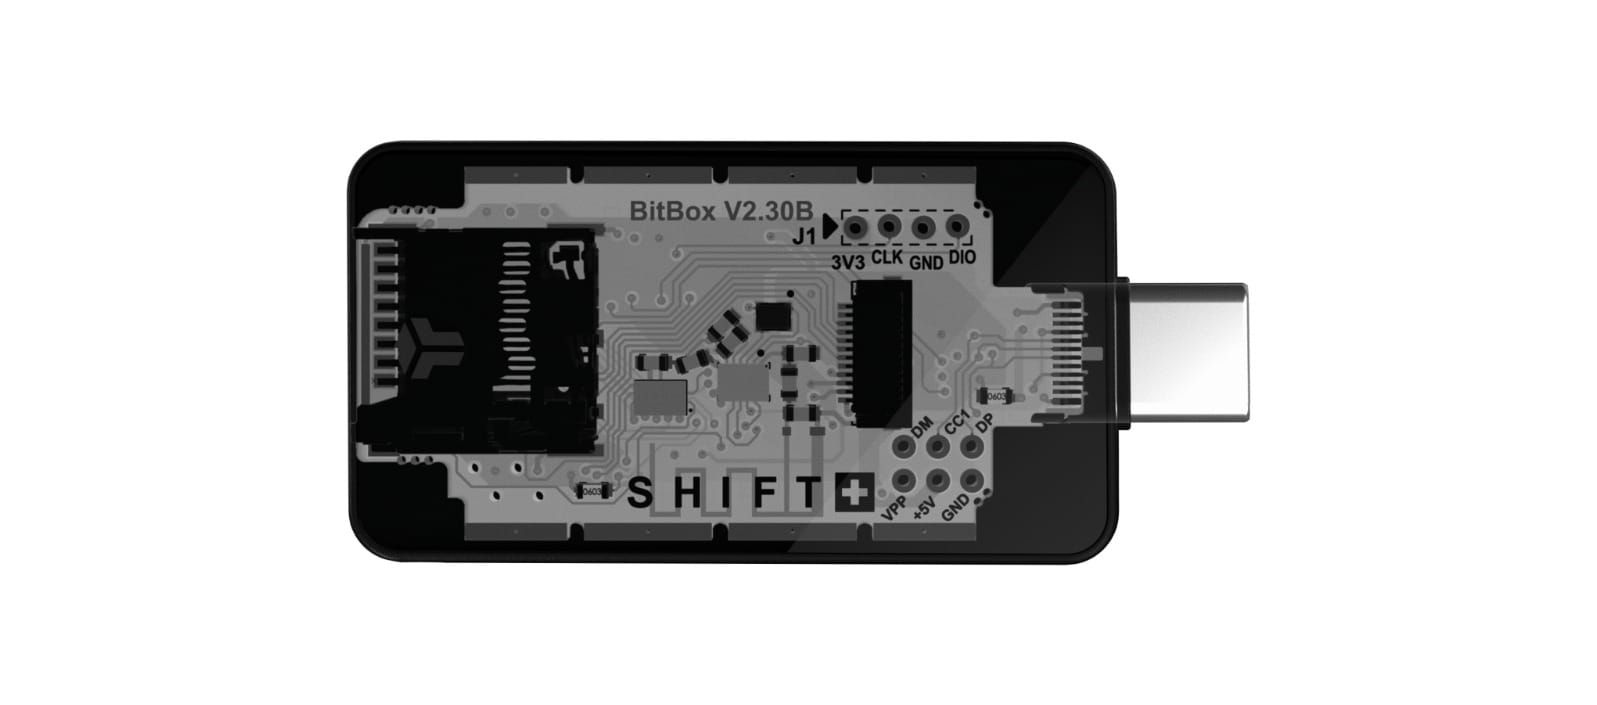
Le matériel et le firmware du BitBox sont entièrement open source pour offrir plus de transparence.
Vous ne devriez pas avoir à faire entièrement confiance à vos appareils du quotidien. Les ordinateurs et les smartphones exécutent des systèmes d’exploitation complexes et d’innombrables applications, ce qui les rend bien plus susceptibles de contenir des vulnérabilités.
Les hardware wallets partent du principe que l’ordinateur auquel ils sont connectés peut être compromis dès le départ, et ils en isolent donc leur secret le plus critique — les clés privées. L’écran d’un hardware wallet sert quant à lui de référence fiable pour vérifier les détails d’une transaction ou les adresses de réception, puisqu’il établit une ligne de communication directe avec l’utilisateur, sans dépendre de l’appareil hôte.
Conclusion
Aucun système de sécurité ne peut offrir une protection absolue, et vous ne devriez pas faire confiance à quiconque affirme le contraire. Réduire le niveau de confiance accordé à des systèmes d’exploitation complexes peut toutefois renforcer nettement votre résilience face aux attaques. Les vulnérabilités zero-day et les exploits zero-click illustrent une réalité importante de la cybersécurité : l’erreur humaine n’est pas toujours en cause.
Un hardware wallet introduit une séparation claire entre deux environnements : l’appareil connecté à internet que vous utilisez tous les jours, et l’appareil isolé chargé de protéger vos clés privées.
Même si un ordinateur ou un smartphone est compromis via un exploit zero-day, l’attaquant se heurte encore à un obstacle majeur. Les clés privées restent dans le hardware wallet, et les transactions doivent toujours être confirmées sur l’appareil lui-même.
Autrement dit, l’attaquant peut contrôler l’ordinateur — mais pas vos fonds.
Vous n’avez pas encore de BitBox ?
Sécuriser vos cryptos n’a pas besoin d’être compliqué. Les hardware wallets BitBox stockent hors ligne les clés privées de vos cryptomonnaies. Vous pouvez ainsi gérer vos fonds en toute sécurité.
Le BitBox02 Nova et le BitBox02 existent aussi en édition Bitcoin-only, avec un firmware volontairement minimaliste : moins de code signifie moins de surface d’attaque, ce qui améliore encore votre sécurité si vous stockez uniquement du bitcoin.
Achetez le BitBox02 Nova ou procurez-vous un BitBox02 dans notre boutique !
Shift Crypto est une entreprise privée basée à Zurich, en Suisse. Notre équipe de contributeurs Bitcoin, d’experts crypto et d’ingénieurs sécurité conçoit des produits qui permettent à nos clients d’avancer sereinement, du niveau débutant à la maîtrise de la gestion des cryptomonnaies. Le BitBox02, notre hardware wallet de deuxième génération, permet aux utilisateurs de stocker, protéger et effectuer des transactions en Bitcoin et d’autres cryptomonnaies en toute simplicité — avec son logiciel compagnon, la BitBoxApp !
This post was translated with the help of AI