
Il y a plus de trois ans, en novembre 2021, la mise à jour Taproot a été intégrée à Bitcoin via un soft fork, apportant de nouvelles fonctionnalités pour les transactions ainsi que des signatures Schnorr plus efficaces. Si son adoption a d'abord été plutôt lente, le nouveau format Taproot représente aujourd'hui environ 20 % de toutes les sorties Bitcoin et de plus en plus d'applications commencent à exploiter les fonctionnalités avancées de Taproot. Bien sûr, la BitBoxApp et la BitBox02 prennent également en charge l'envoi et la réception avec des adresses Taproot depuis 2022.
Dans cet article, nous allons jeter un coup d'œil vers l'avenir, avec de nouveaux schémas multisignatures tels que MuSig2 et FROST, qui permettent de créer des portefeuilles multisignatures profitant de la confidentialité et de l'efficacité accrues de Taproot. Pour comprendre leur fonctionnement et l'origine réelle de leurs avantages, nous allons d'abord examiner brièvement le scripting Bitcoin et Taproot, avant d'entrer plus en détail dans ces schémas de signature !
Le scripting Bitcoin
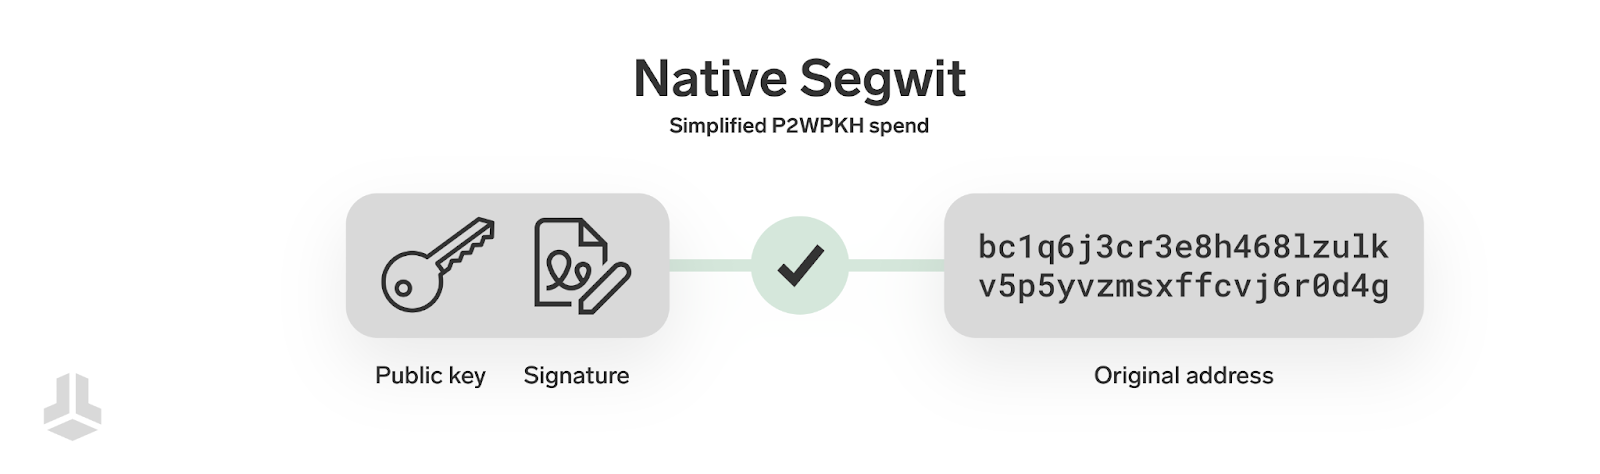
Lorsque vous recevez des bitcoins, l'expéditeur crée une nouvelle sortie qui verrouille des bitcoins dans un script – une manière techniquement exacte de dire « il paie vers votre adresse Bitcoin ». Un script dans Bitcoin est un petit programme simple qui détermine si une transaction peut être dépensée ou non ; c'est précisément ce que chaque pair du réseau vérifie lors de la validation des transactions. Par exemple, le script Native Segwit par défaut (P2WPKH) vérifie qu'une clé publique et une signature numérique fournies correspondent à un hachage de clé publique existant sur la blockchain Bitcoin – et rien de plus. Plus simplement : le script s'assure que vous détenez les bonnes clés pour l'adresse Bitcoin.
Il existe toutefois des usages plus complexes de la capacité de scripting de Bitcoin en ajoutant davantage de conditions de dépense. Un exemple populaire est celui des portefeuilles multisignatures, qui exigent plus d'une signature pour dépenser des fonds. Lorsqu'on dépense des fonds depuis une adresse multisig, ce script plus complexe doit aussi être révélé, afin de prouver que vos signatures sont valides, mais aussi pour permettre aux autres de vérifier que l'adresse engage bien ces conditions.
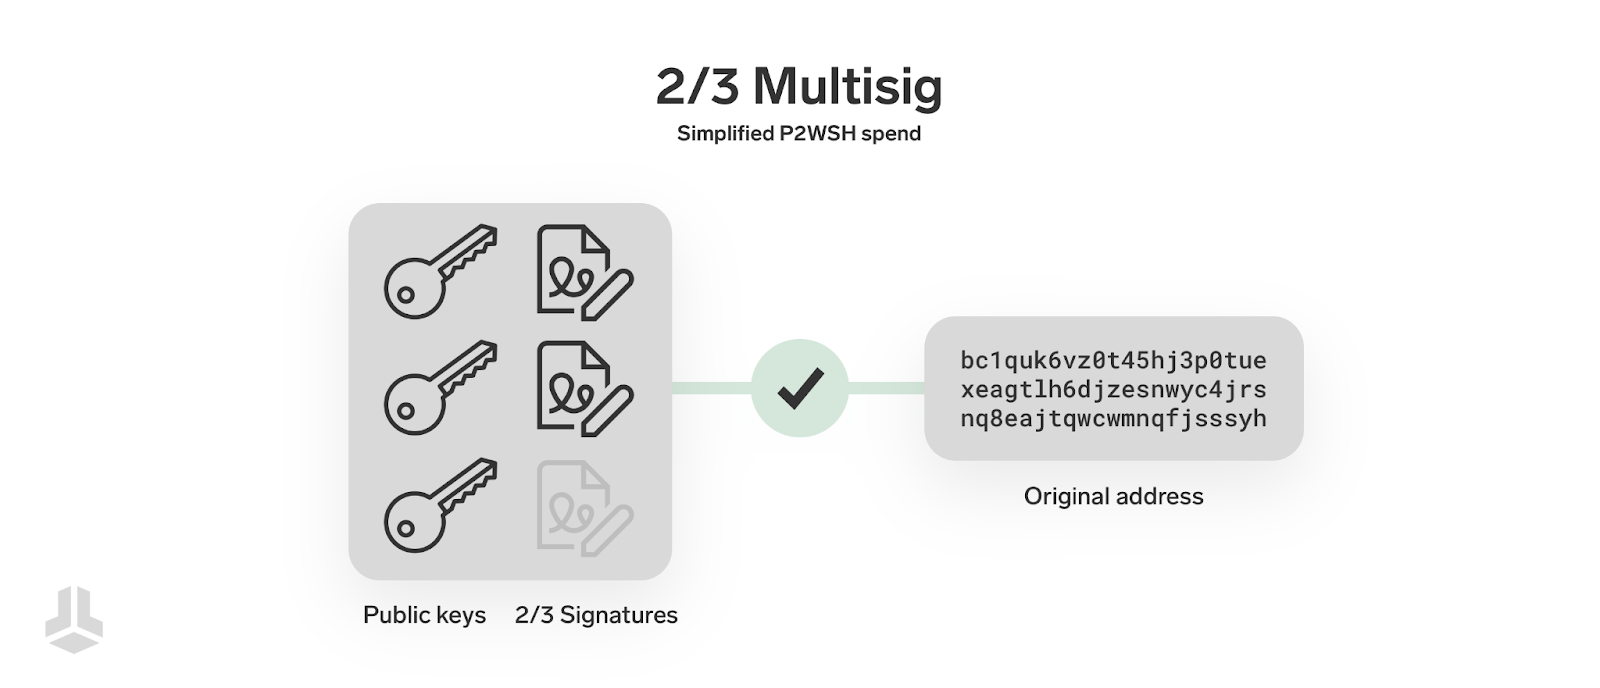
Cette approche actuelle des portefeuilles multisig présente surtout deux inconvénients : d'abord, elle n'est pas idéale pour la confidentialité, car tout le monde peut voir les détails de votre configuration (par ex. si vous utilisez un schéma 2-sur-3, 3-sur-5 ou une approche encore plus complexe). Ensuite, plus vous ajoutez de conditions de dépense, plus le script devient volumineux et plus les frais de transaction augmentent.
Dépenses par le chemin de clé et le chemin de script
Lorsqu'on dépense des fonds depuis une adresse Taproot, il existe deux chemins différents : le chemin de clé et le chemin de script. Les deux présentent des avantages dans certaines situations et permettent des transactions plus privées et plus efficaces.
Dépenses par le chemin de clé
La manière par défaut, ou « préférée », d'utiliser Taproot est la dépense par le chemin de clé, qui est en réalité assez simple à comprendre : les sorties Taproot contiennent une seule clé publique et peuvent être dépensées avec une seule signature. Si vous ne fournissez rien d'autre qu'une signature lorsque vous essayez de dépenser une sortie Taproot, vous venez d'effectuer une dépense par le chemin de clé. Par exemple, chaque transaction standard depuis une adresse Taproot créée dans la BitBoxApp est une dépense par le chemin de clé.
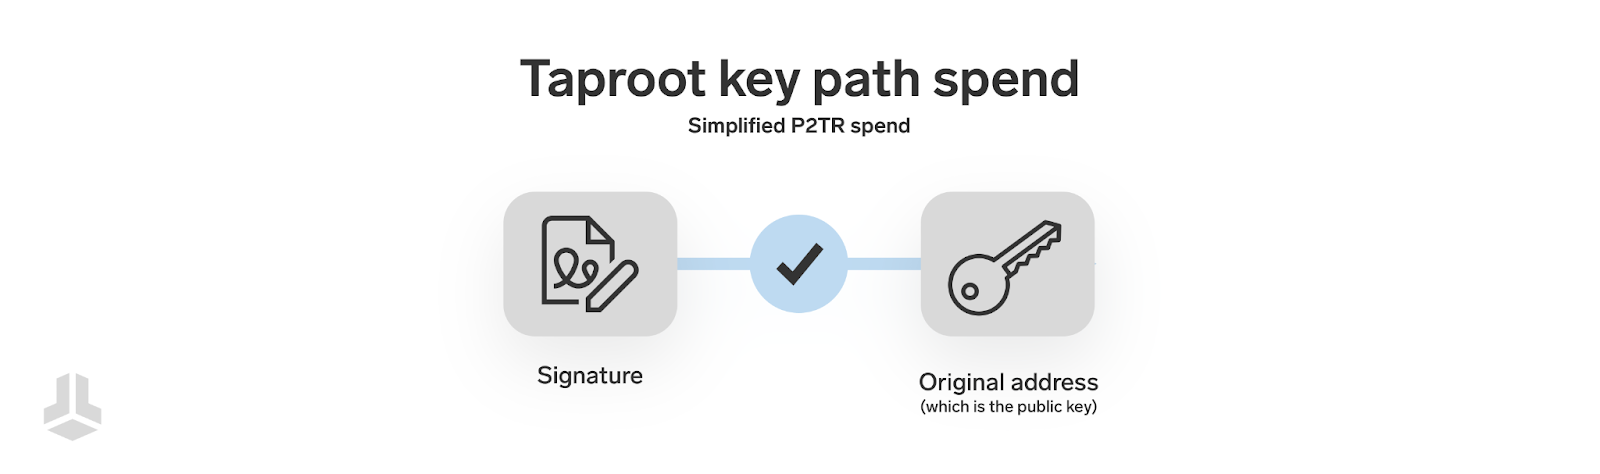
Les dépenses par le chemin de clé sont excellentes, car elles retirent complètement de la blockchain Bitcoin toutes les informations non pertinentes, en ne nécessitant qu'une seule clé publique et une seule signature numérique. Cela permet à toutes les transactions Taproot utilisant ce chemin de se ressembler pratiquement. Il est impossible de connaître les conditions exactes qui ont été nécessaires pour créer la signature – car il n'y a aucune raison de les révéler. Qu'il y ait derrière une signature simple classique, une multisignature ou même un canal Lightning ne change rien.
Dépenses par le chemin de script
La seconde option est similaire au statu quo actuel, où les conditions de dépense sont révélées et validées directement sur la blockchain Bitcoin. Elles peuvent servir d'option alternative pour dépenser une sortie, par exemple si les conditions habituelles d'une dépense par le chemin de clé ne sont pas remplies. Un exemple de condition habituelle peut être votre portefeuille matériel principal, tandis qu'une option alternative peut être une clé de sauvegarde dans un lieu distant, utilisée uniquement lorsque le portefeuille matériel habituel n'est pas accessible.
Les dépenses par le chemin de script sur Taproot offrent néanmoins des avantages, car seules les parties des conditions de dépense qui ont réellement été utilisées doivent être révélées. Cela ouvre à nouveau la voie à une meilleure confidentialité et à des transactions plus petites, puisque tous les détails n'ont pas besoin d'être inscrits sur la blockchain Bitcoin – seulement ceux qui sont réellement pertinents.
Ce qui est génial avec Taproot, c'est que nous pouvons faire les deux ! Une sortie Taproot contenant une seule clé publique peut être dépensée soit par une seule signature ou en activant un chemin alternatif dans le chemin de script. Vous remarquerez peut-être que la clé publique d'une sortie Taproot doit être une construction assez intéressante sur le plan cryptographique, puisqu'il s'agit de bien plus que « juste une simple clé publique ». Mais nous ne faisons que commencer !
Vous entendez le MuSig ?
Maintenant que nous avons une compréhension de base du scripting Bitcoin et du fonctionnement des différents chemins de dépense, nous pouvons enfin examiner de plus près différents schémas multisignatures et la manière dont ils exploitent les fonctionnalités de Taproot. Dans l'une des sections précédentes, nous avons déjà évoqué la possibilité d'utiliser un portefeuille multisignature « derrière » une simple dépense par le chemin de clé, mais comment est-ce possible ? Comment une seule signature peut-elle représenter plusieurs signataires ?
Agrégation de signatures
Les signatures Schnorr, introduites avec la mise à jour Taproot, possèdent une propriété intéressante appelée « linéarité », ce qui signifie que les signatures peuvent être facilement additionnées, en « agrégeant » plusieurs signatures provenant de signataires différents en une seule.
À partir de ce principe, des experts Bitcoin et des cryptographes ont conçu un élégant schéma multisignature. MuSig2 utilise l'agrégation des clés et des signatures pour permettre des portefeuilles multisignatures n-sur-n (par ex. 4-sur-4 comme dans l'illustration ci-dessous) sans avoir à révéler d'informations sur les signatures individuelles sur le réseau Bitcoin.
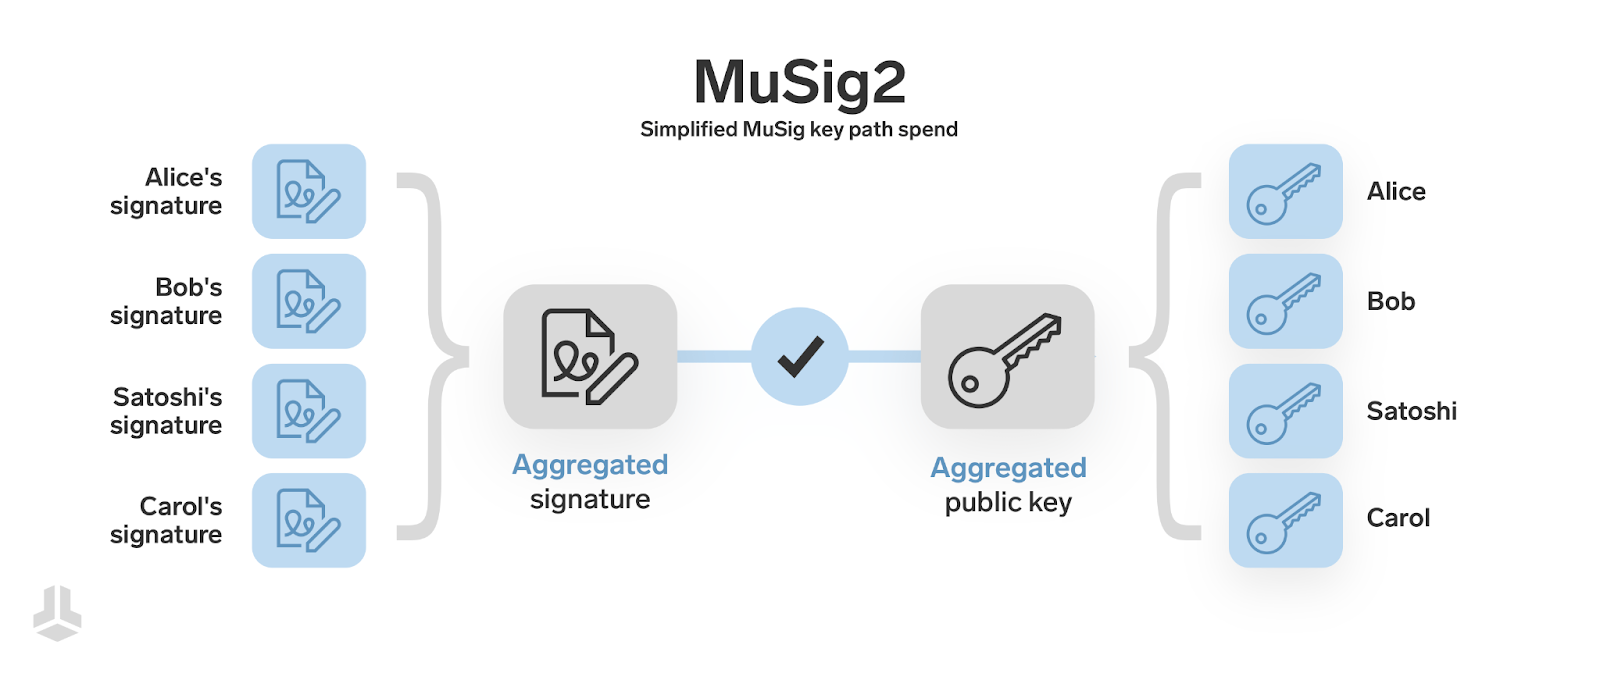
Personne en dehors de cette session de signature ne sait qu'Alice, Bob, Satoshi et Carol ont tous dû se réunir pour créer une signature ensemble. En fait, personne ne sait même que la transaction provient d'un portefeuille multisig au départ, ce qui améliore la confidentialité en la fondant parmi les autres transactions Taproot. La transaction a aussi la même taille qu'une transaction à signature simple classique, puisqu'aucune des quatre clés ni signatures individuelles n'est publiée, ce qui réduit les frais de transaction et rend Bitcoin plus efficace.
Interactivité
Comme beaucoup de choses dans la vie, MuSig2 implique aussi des compromis, qui se résument surtout aux besoins d'interaction entre les signataires. Avec les portefeuilles multisignatures traditionnels, les signataires doivent simplement partager les signatures, qui font partie de la transaction finale, alors qu'avec MuSig2, ils doivent communiquer plusieurs fois dans les deux sens pour calculer les clés et signatures agrégées en toute sécurité.
La première itération de MuSig nécessitait trois tours d'interaction et a dû être légèrement ajustée pour des raisons de sécurité, d'où son nom actuel, celui de son successeur MuSig2, qui ne nécessite plus que deux tours de communication. Cela ajoute tout de même de la complexité pour ses utilisateurs, même si les gains en confidentialité et en taille de transaction sont probablement suffisamment importants pour compenser cet inconvénient pour beaucoup.
Un autre aspect est la limitation aux configurations n-sur-n, sans possibilité de définir directement un seuil (par ex. 2-sur-3), comme le préfèrent la plupart des utilisateurs de portefeuilles multisignatures afin de se prémunir contre la perte d'une clé. Pour ajouter davantage de redondance, des chemins de script supplémentaires peuvent être définis pour une « combinaison de secours » de différentes clés. Cela introduirait effectivement un seuil, mais exigerait en contrepartie un script et une configuration plus complexes. Mais vous l'avez peut-être deviné : nous n'avons pas encore fini !
FROST
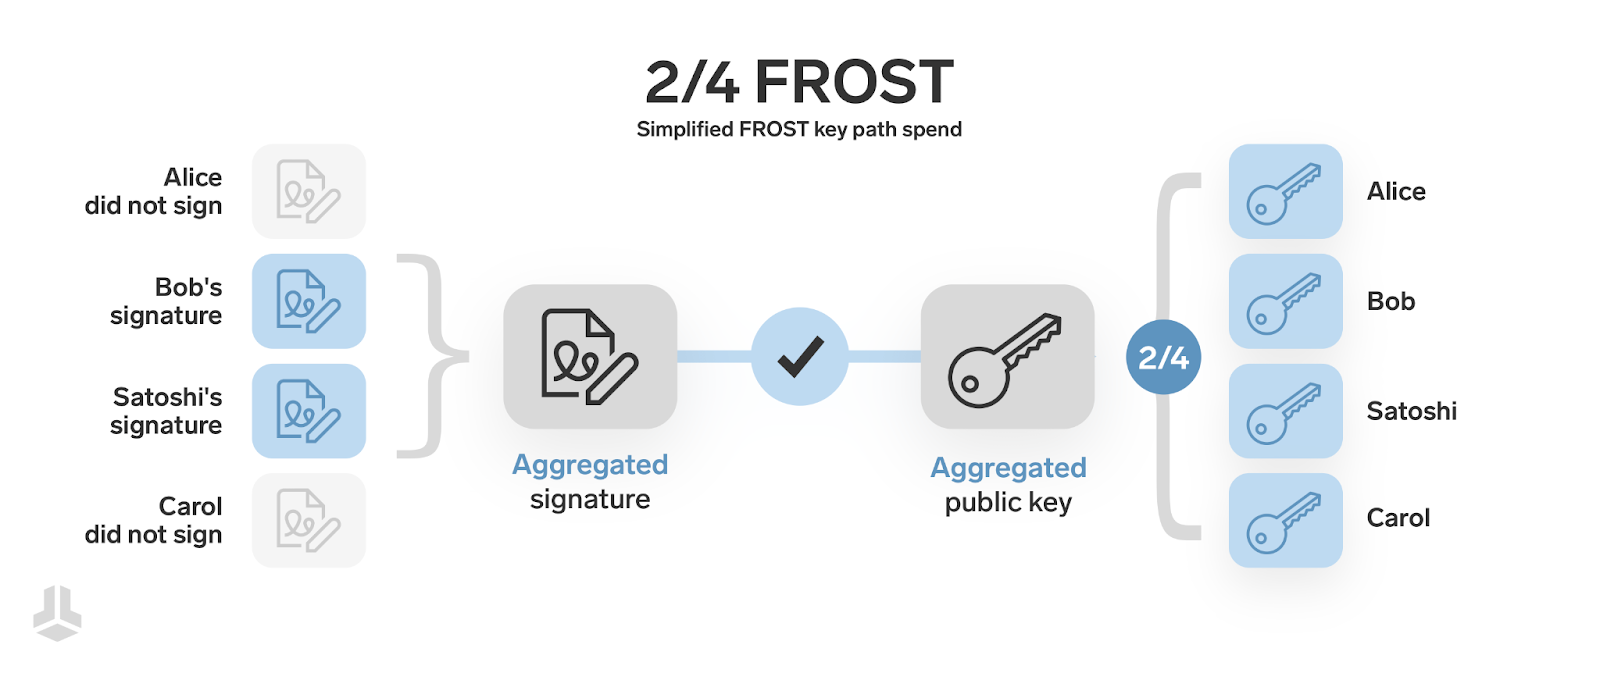
Le protocole « Flexible Round-Optimized Schnorr Threshold Signature », ou FROST en abrégé, est un autre schéma multisignature similaire à MuSig2, du moins en ce qui concerne la création et l'agrégation des signatures. Cependant, il utilise une construction différente pour générer les clés afin de prendre en charge les seuils.
Pour faire cela de manière sûre et permettre, par exemple, à deux signataires quelconques d'une configuration 2-sur-4 de produire une signature agrégée valide, il existe essentiellement deux options pour créer les parts de clé avant la signature : la première consiste à faire générer et distribuer les clés par un tiers de confiance, une solution simple, mais qui exige évidemment de la confiance. L'autre consiste à organiser une session interactive entre les parties signataires pour créer les clés, ce qu'on appelle aussi la génération distribuée de clés (DKG), qui exige des canaux de communication sécurisés entre les signataires.
En d'autres termes, ajouter la possibilité de définir un seuil ajoute de la complexité, mais permet aussi des configurations plus souples et plus redondantes. Une dépense FROST par le chemin de clé ressemblerait là encore à n'importe quelle transaction Taproot, avec un avantage de confidentialité supplémentaire : personne ne saurait quelle combinaison des signataires disponibles s'est réunie pour dépenser les fonds.
Conclusion
Si vous cessez de considérer ces concepts séparément et réfléchissez plutôt à la manière de les combiner et de les utiliser avec d'autres mécanismes, les possibilités deviennent presque infinies. Les utilisateurs pourront ajuster finement leurs configurations, par ex. avec des verrous temporels et des chemins de récupération, comme c'est déjà possible avec Liana wallet et la BitBox02, tout en les combinant et en profitant des schémas avancés que nous venons de découvrir. Des solutions de mise à l'échelle comme le réseau Lightning peuvent aussi utiliser des schémas comme MuSig2 pour rendre la gestion des canaux plus efficace et plus privée.
Les avantages de MuSig2 et de FROST augmentent généralement avec la complexité de la configuration du portefeuille et le nombre de signataires individuels, ce qui les rend particulièrement intéressants pour des organisations plus importantes ayant des exigences plus complexes. Mais même pour un usage personnel, ils peuvent être utiles pour économiser sur les frais de transaction et gagner en confidentialité. Nous n'en sommes encore qu'au début, mais Taproot et ses avantages sont là pour durer, et l'adoption ainsi que la qualité de l'expérience utilisateur des schémas multisignatures comme MuSig2 et FROST vont probablement continuer de progresser. Nous continuerons à suivre ces évolutions afin de voir si, et comment, elles peuvent aussi bénéficier aux utilisateurs de BitBox !
Questions fréquentes (FAQ)
Qu'est-ce que la multisignature (multisig) ? La multisignature (multisig) est une fonctionnalité de sécurité qui exige plusieurs clés privées pour autoriser une transaction en bitcoin, ce qui réduit le risque de point de défaillance unique.
Comment MuSig2 améliore-t-il la multisignature ? MuSig2 améliore la confidentialité et l'efficacité en combinant plusieurs clés publiques en une seule signature compatible Taproot, ce qui rend les transactions multisignatures indiscernables des transactions classiques.
Qu'est-ce que FROST ? FROST (Flexible Round-Optimized Schnorr Threshold) est un schéma interactif de signature à seuil qui permet à un sous-ensemble de détenteurs de clés de signer, en optimisant la vitesse et la flexibilité dans les configurations multisignatures.
Pourquoi Taproot est-il important pour la multisignature ? Taproot améliore la confidentialité et l'efficacité des transactions en bitcoin en rendant les conditions de dépense complexes, y compris la multisignature, indiscernables des transactions standard à signature simple.
MuSig2 est-il meilleur que la multisignature traditionnelle ? Oui, MuSig2 offre une meilleure confidentialité, des frais plus bas et une meilleure évolutivité en réduisant la taille des données des transactions multisignatures, ce qui les rend plus efficaces sur le réseau Bitcoin.
En quoi FROST diffère-t-il de MuSig2 ? FROST prend en charge les signatures à seuil, ce qui permet à un sous-ensemble de signataires d'autoriser une transaction, tandis que MuSig2 exige que tous les participants collaborent pour créer une seule signature agrégée.
Taproot supprime-t-il le besoin de multisignature ? Non, Taproot améliore la multisignature en renforçant la confidentialité et l'efficacité, mais ne la remplace pas. La multisignature reste essentielle pour la sécurité des portefeuilles Bitcoin et des solutions de conservation.
Vous n'avez pas encore de BitBox ?
Protéger vos cryptomonnaies ne doit pas être compliqué. Le portefeuille matériel BitBox02 stocke hors ligne les clés privées de vos cryptomonnaies. Vous pouvez ainsi gérer vos actifs en toute sécurité.
La BitBox02 existe aussi en version Bitcoin-only, avec un firmware résolument ciblé : moins de code signifie une surface d'attaque réduite, ce qui améliore encore votre sécurité si vous ne stockez que du Bitcoin.
Commandez-en un dans notre boutique !
Shift Crypto est une entreprise privée basée à Zurich, en Suisse. Notre équipe, composée de contributeurs Bitcoin, d'experts crypto et d'ingénieurs en sécurité, conçoit des produits qui permettent à nos clients de gérer les cryptomonnaies sereinement, du niveau débutant au niveau expert. La BitBox02, notre portefeuille matériel de deuxième génération, permet de stocker, protéger et effectuer facilement des transactions en Bitcoin et autres cryptomonnaies, avec l'appui de son logiciel compagnon, la BitBoxApp.
This post was translated with the help of AI