Le 10 septembre 2026, des attaquants ont exploité une faille de sécurité chez Brevo, le fournisseur externe que nous utilisons pour notre newsletter et nos e-mails de tutoriels. Ils ont accédé à notre compte, envoyé deux campagnes de phishing et téléchargé notre liste de contacts. Les données de contact exposées comprenaient uniquement les adresses e-mail des abonnés.
Les commandes de la boutique et les informations liées aux commandes clients ne sont pas concernées. Cet incident n’a compromis aucun de nos systèmes internes, ni le BitBoxApp ni les portefeuilles matériels BitBox.
Les e-mails de phishing prétendaient à tort qu’il existait une faille de sécurité dans le BitBox et dirigeaient les destinataires vers un site web demandant leurs mots de récupération. Nous avons averti Brevo dans l’heure suivant l’incident, et ils ont rapidement réagi en désactivant les liens présents dans les campagnes de phishing. L’affirmation contenue dans ces e-mails était inventée et vous ne devez pas interagir avec cet e-mail si vous l’avez reçu. Souvenez-vous toujours que BitBox ne vous demandera jamais vos mots de récupération.
Que s’est-il passé chez Brevo ?
Selon le rapport d’incident de Brevo, la vulnérabilité concernait l’authentification unique (SSO), qui permet aux utilisateurs d’accéder à des services via la connexion d’une entreprise. Des attaquants ont créé leur propre organisation Brevo avec SSO et ont invité des utilisateurs Brevo existants. En utilisant leur propre système de connexion, ils pouvaient ensuite se connecter en tant que ces utilisateurs. Brevo a étendu à tort cet accès à d’autres organisations auxquelles ces utilisateurs pouvaient accéder. En raison de cet échec à faire respecter la séparation entre les comptes clients, l’attaquant a obtenu l’accès à plus de 100 comptes indépendants, y compris d’autres entreprises du secteur Bitcoin.
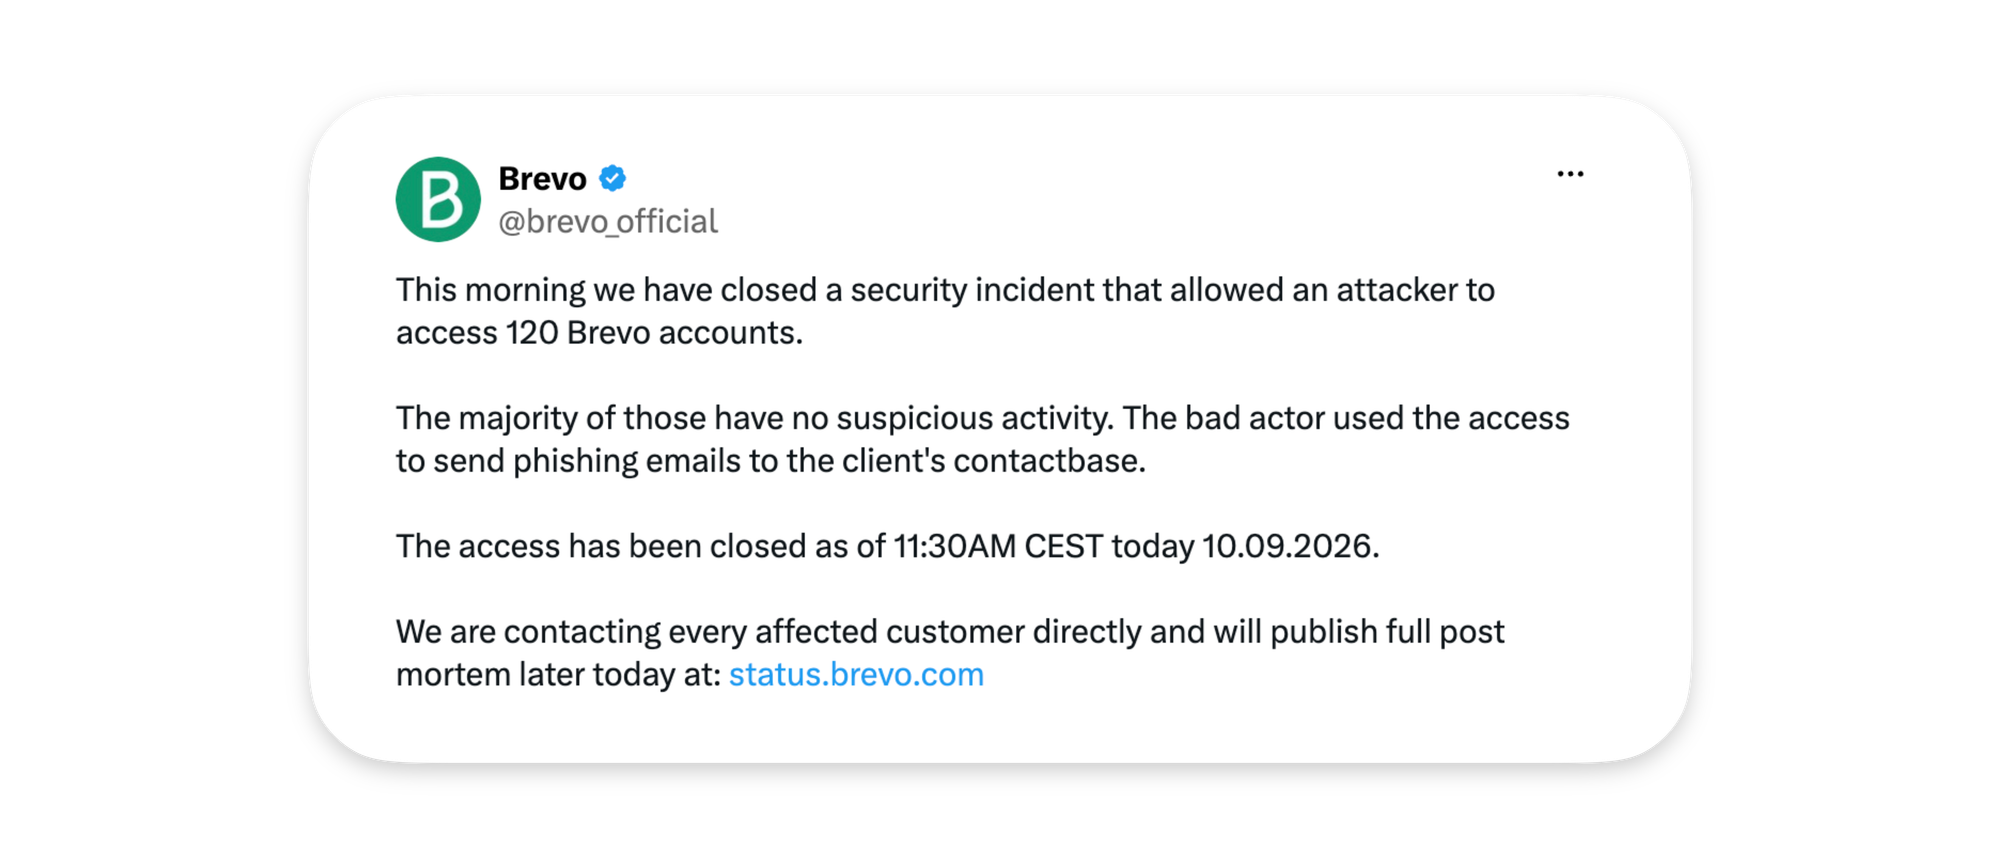
Cette faille était donc hors du contrôle de BitBox. Nous n’avons eu aucune possibilité de réagir avant la violation et les campagnes de phishing qui ont suivi.
Brevo indique avoir identifié le problème à 06:30 UTC et bloqué le vecteur d’attaque à 08:30 UTC le 10 septembre, en déconnectant tous les utilisateurs. Aucune activité supplémentaire des attaquants n’est signalée après ce moment.
E-mails de phishing et notre réponse
Les attaquants ont envoyé deux campagnes depuis notre compte Brevo vers nos listes de newsletter, d’affiliation et d’e-mails de tutoriels :
- La première campagne de phishing a atteint tous les abonnés à la newsletter et aux e-mails de tutoriels.
- Nous avons envoyé notre propre avertissement de phishing à notre liste de newsletter dans l’heure suivant la première campagne.
- La deuxième campagne contenait le même message. Son envoi a été interrompu après avoir atteint environ la moitié de la liste de newsletter.
Nous avons signalé les domaines de phishing et les avons fait retirer en quelques minutes, réduisant la durée pendant laquelle les sites pouvaient collecter des mots de récupération.
Comme les messages sont passés par l’infrastructure légitime de Brevo, ils ont réussi les contrôles habituels d’authentification des e-mails, comme Brevo l’explique dans son rapport. En d’autres termes, les e-mails de phishing semblaient avoir la même authenticité qu’une newsletter officielle, car techniquement c’était le cas.
Qui est concerné et qu’est-ce qui a été exposé ?
Malheureusement, la violation touche les adresses e-mail stockées dans notre compte Brevo pour la newsletter, l’affiliation et les e-mails de tutoriels au moment de l’incident. Brevo nous a confirmé que les attaquants ont téléchargé l’intégralité de la liste de contacts, qu’un abonné ait reçu ou non les e-mails de phishing.
Les données de contact exportées ne contenaient que des adresses e-mail. Conformément à notre politique de confidentialité, nous ne partageons pas avec Brevo les noms des abonnés, les adresses postales, les détails de paiement ni d’autres informations liées aux commandes.
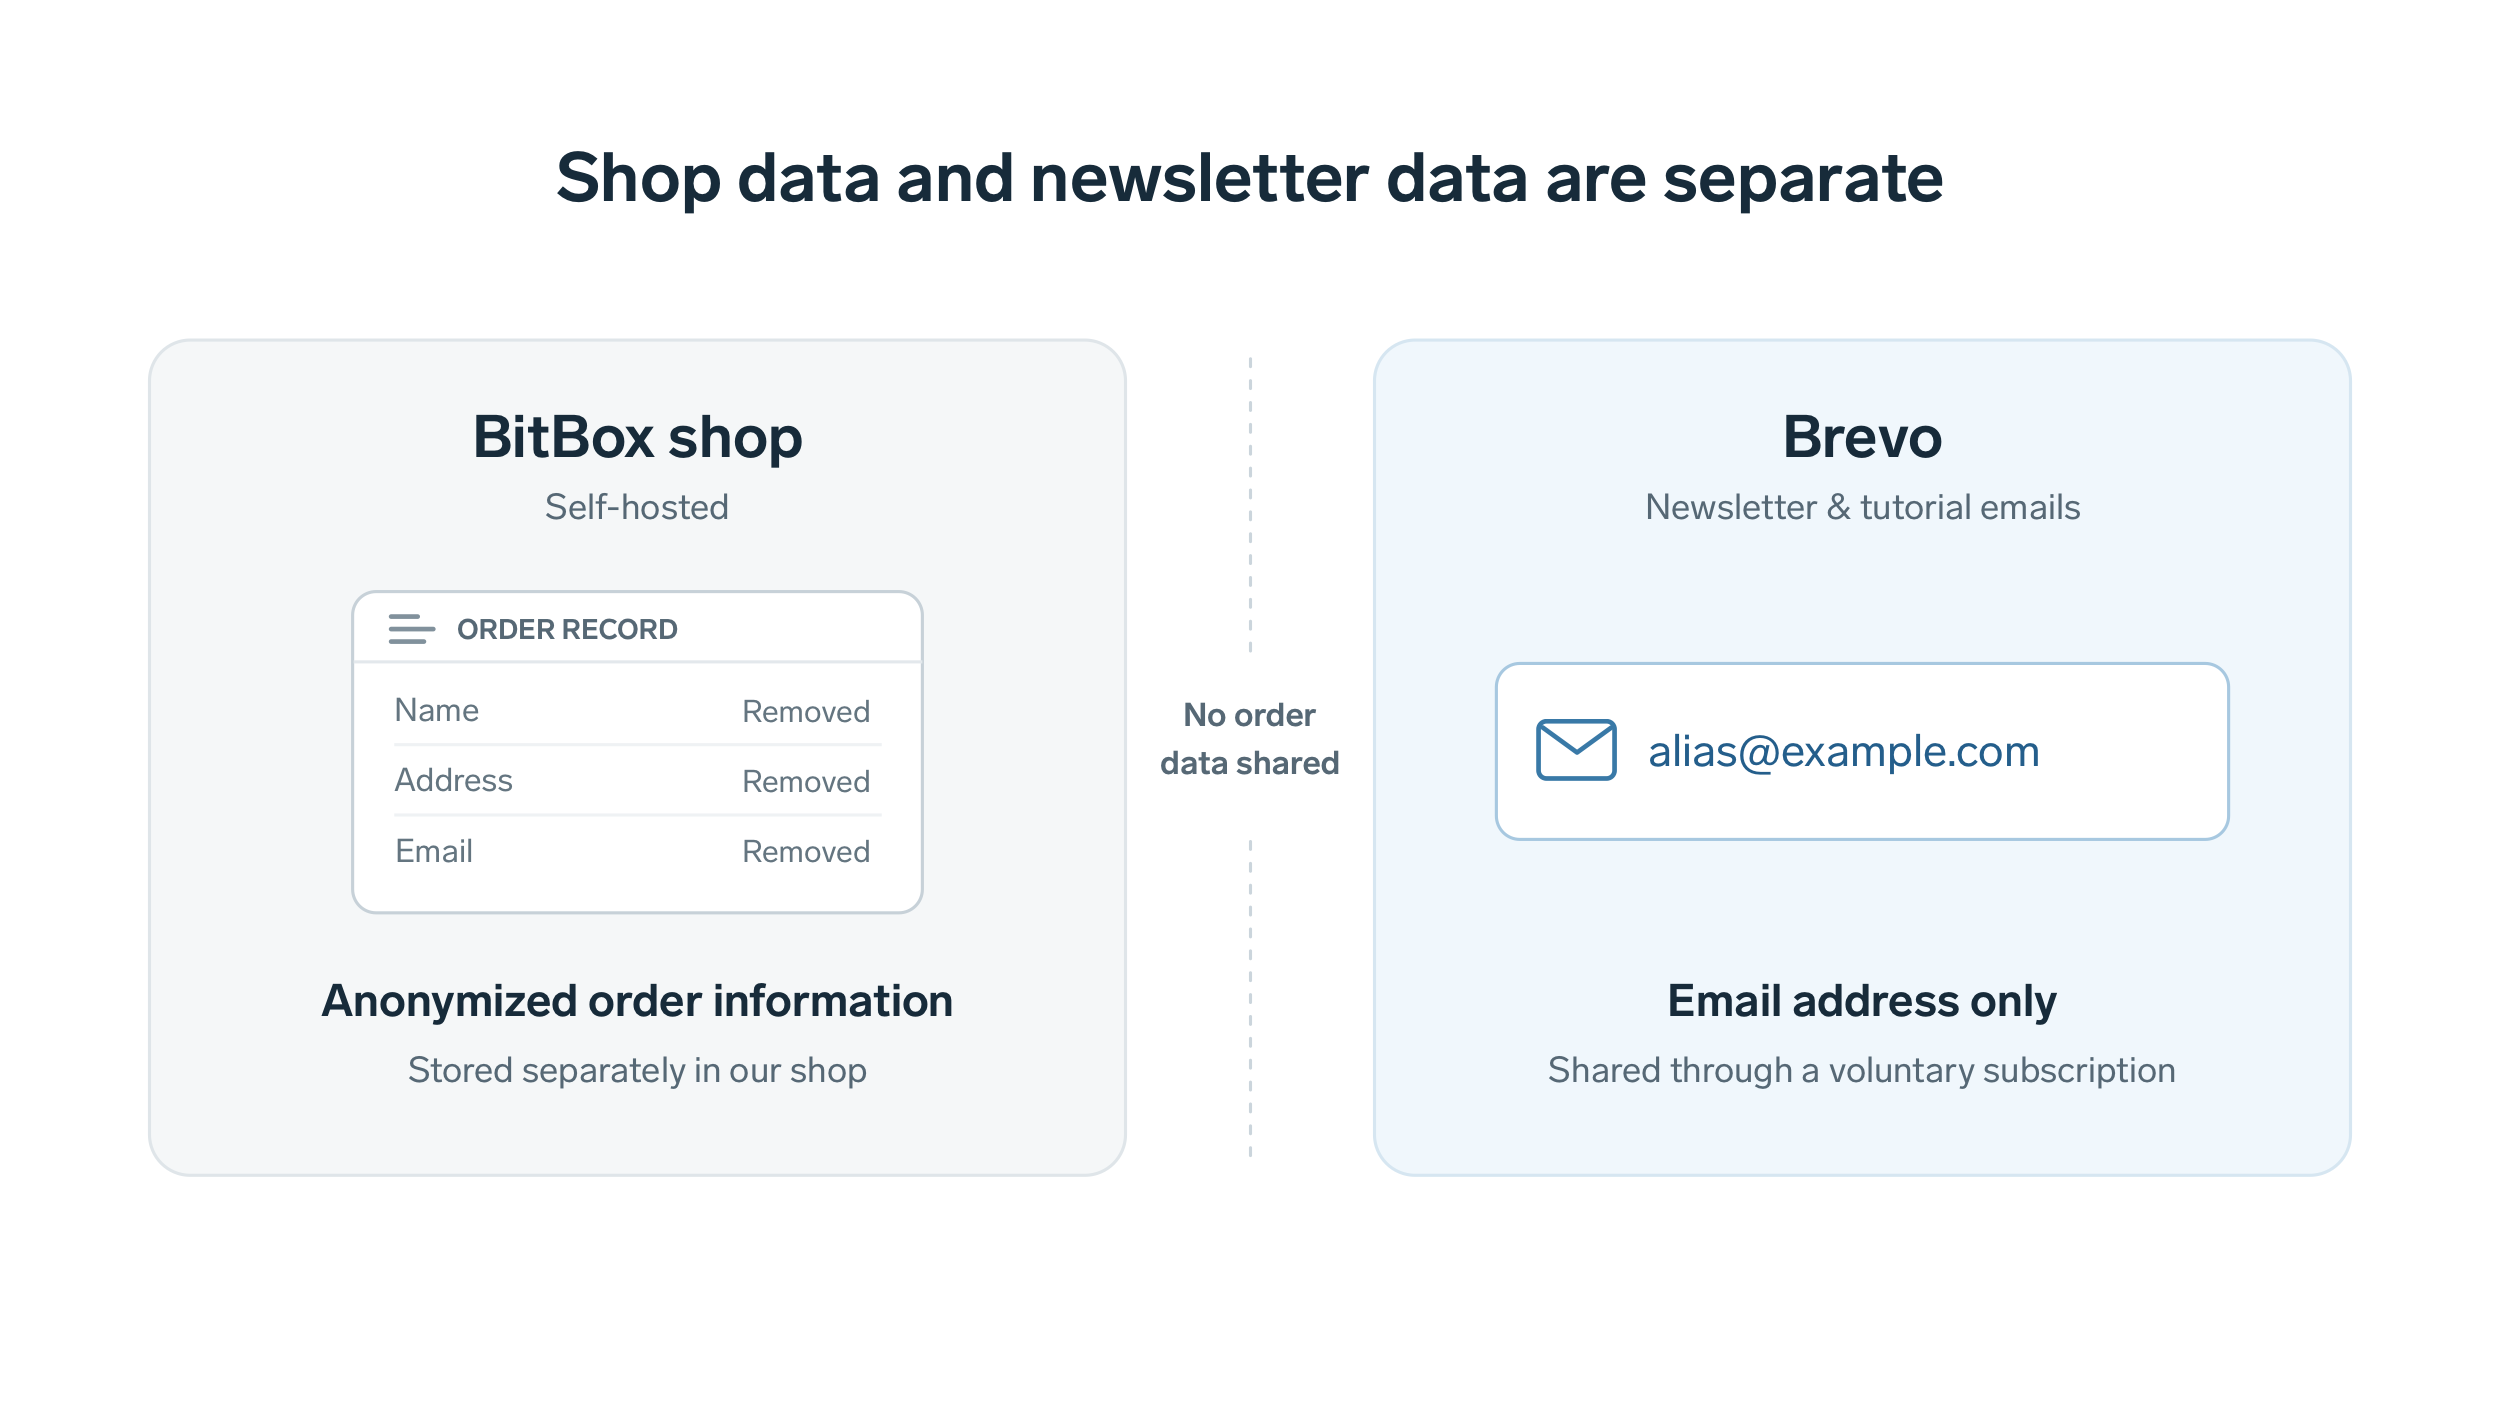
Notre boutique en ligne est auto-hébergée et nous anonymisons les informations de commande après 30 jours. Passer une commande ne vous rend pas concerné par cette violation. Ce n’est que si vous avez également choisi de vous abonner à notre newsletter que l’adresse e-mail utilisée pour l’abonnement a été exposée ; vos informations de commande ne l’ont pas été.
Nous tenons à souligner que les abonnements à la newsletter et aux tutoriels sont toujours volontaires et que vous pouvez utiliser n’importe quelle adresse e-mail. Notre formulaire d’inscription à la newsletter mentionne explicitement Brevo et explique que les abonnés confient une adresse e-mail à un fournisseur externe hors du contrôle de BitBox. Nous recommandons aussi d’utiliser un alias e-mail ne contenant aucun nom personnel afin d’améliorer la confidentialité.
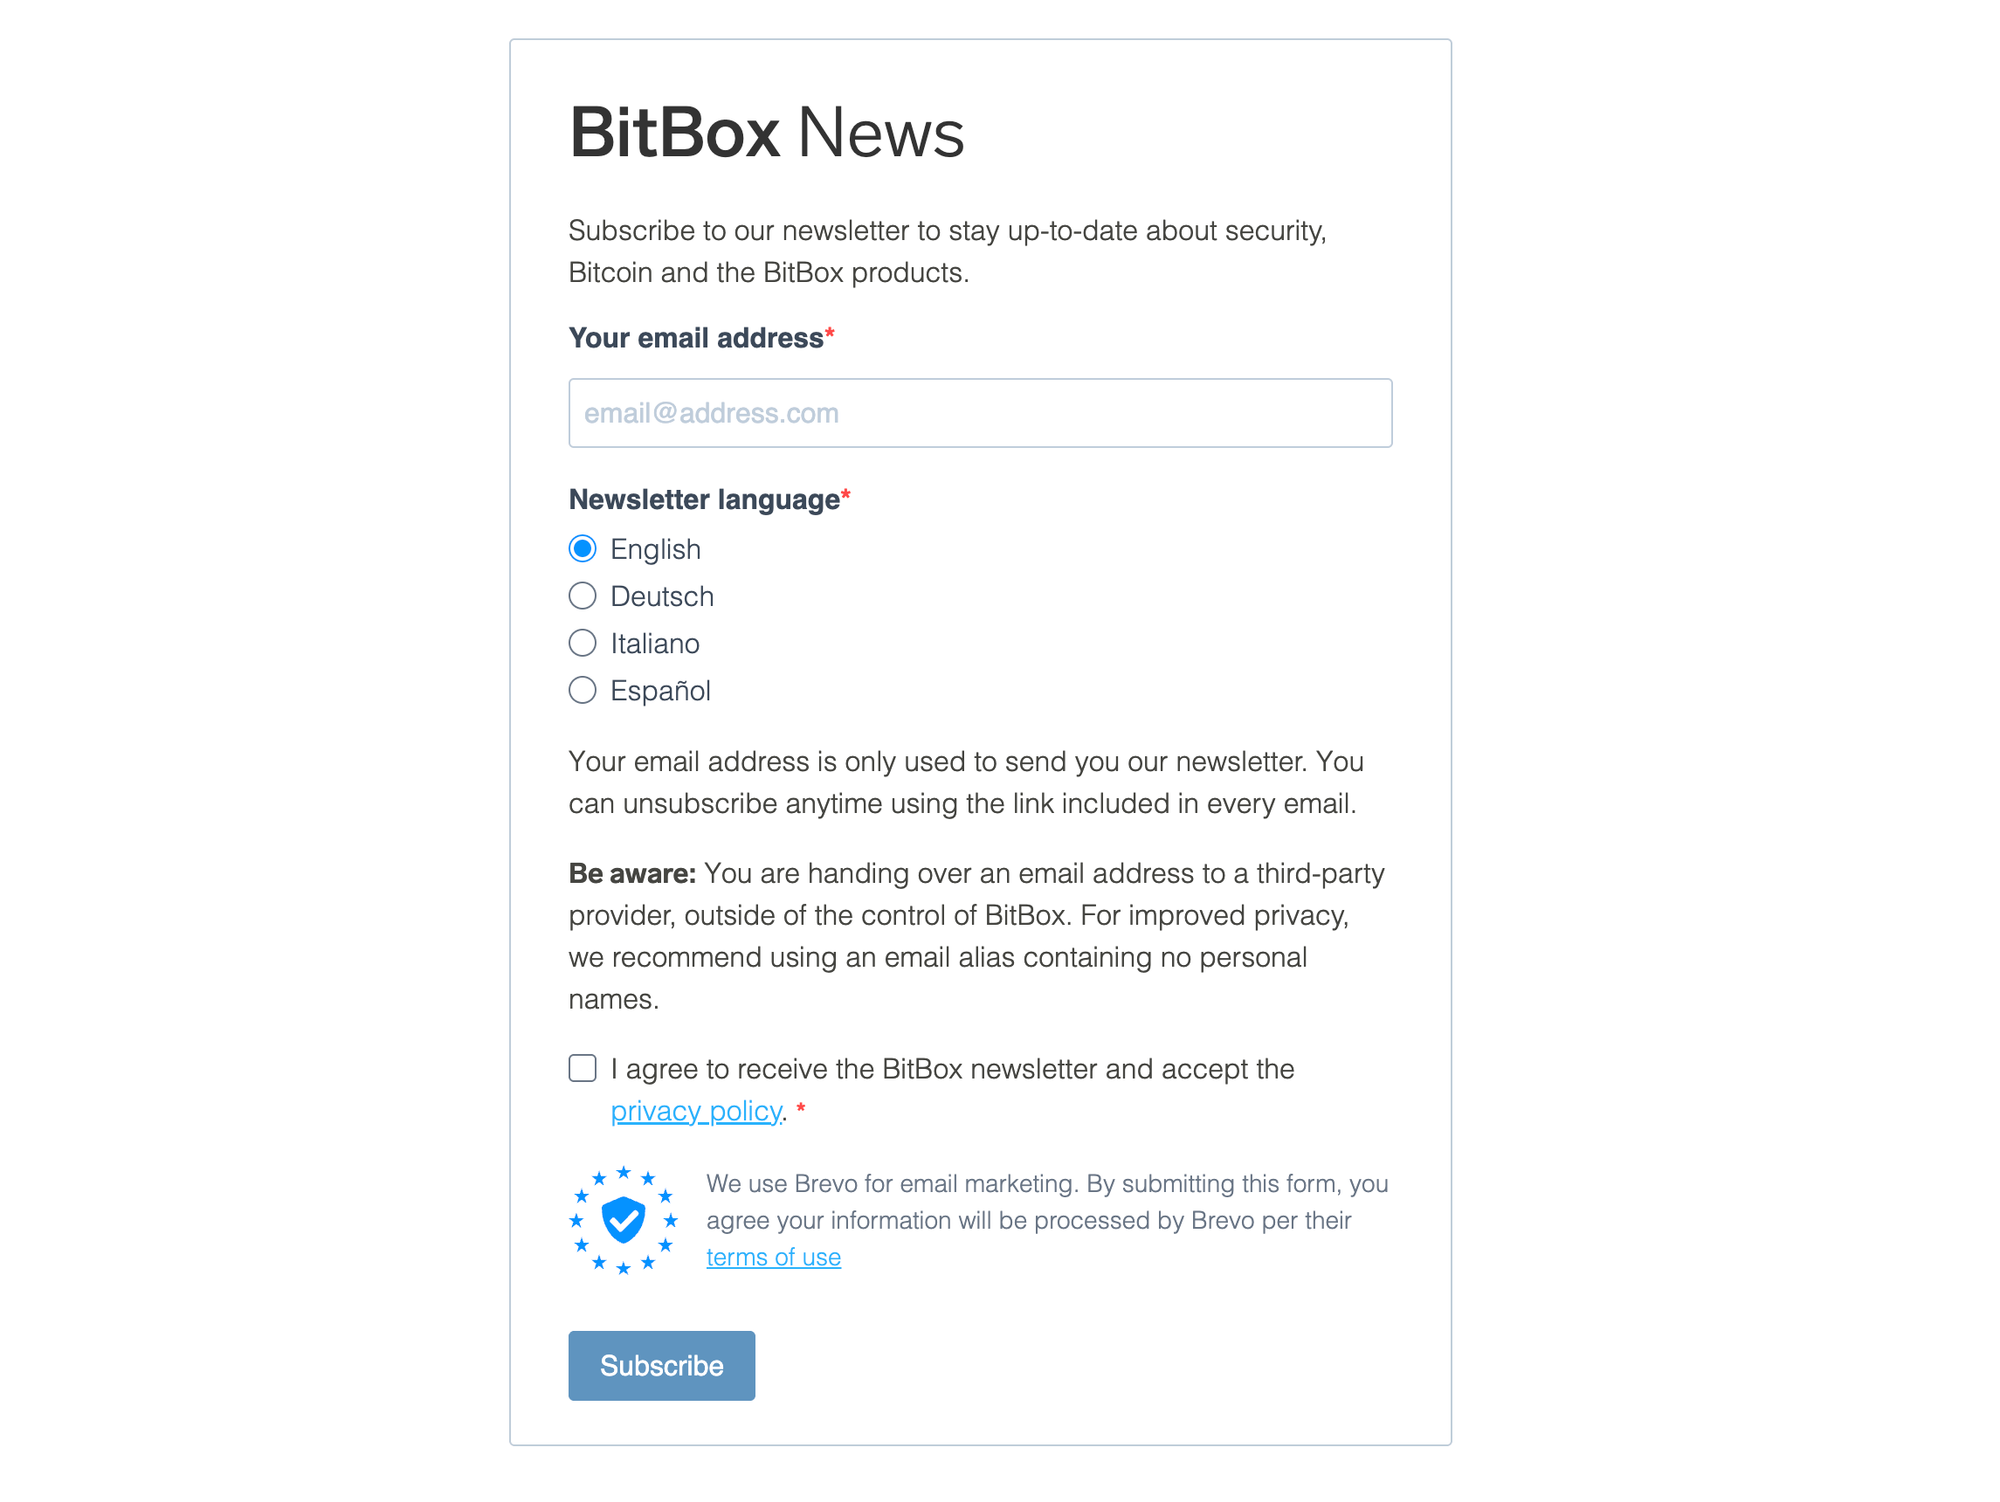
Une adresse e-mail peut révéler un nom ou être reliée à des informations provenant d’autres sources. Sa présence sur la liste de diffusion BitBox peut donc aider les escrocs à personnaliser leurs messages. Cela ne leur donne pas accès à votre portefeuille et ne permet pas d’établir combien de cryptomonnaies vous possédez, mais cela peut entraîner une augmentation du nombre de tentatives de phishing envoyées à cette adresse.
Que doivent faire les abonnés ?
Si vous avez seulement reçu l’e-mail de phishing et n’avez pas interagi avec lui, il n’est pas nécessaire de réinitialiser votre BitBox ni de déplacer vos fonds à cause de cet incident. Supprimez ou signalez le message et restez attentif aux tentatives de suivi. Notre guide sur le phishing explique quoi faire selon que vous avez reçu un message, ouvert un lien, installé un logiciel ou partagé des informations.
N’entrez jamais vos mots de récupération sur un site web, dans le BitBoxApp, dans une réponse par e-mail ou dans un formulaire d’assistance. Saisissez-les uniquement directement sur votre BitBox lors de la restauration d’un portefeuille.
Si vous avez saisi vos mots de récupération sur le site de phishing, veuillez contacter notre équipe d’assistance afin d’obtenir des conseils pour sécuriser les fonds restants. N’incluez jamais de mots de récupération ni de sauvegardes de portefeuille dans votre demande d’assistance.
Si vous utilisiez déjà un alias e-mail temporaire pour les actualités BitBox, nous vous recommandons de le supprimer et de vous réabonner avec un nouvel alias afin de réduire le risque d’une hausse des attaques de phishing.
Pourquoi utiliser un fournisseur d’e-mails externe ?
Auto-héberger l’e-mail à grande échelle est techniquement possible. Cependant, livrer des messages de manière fiable à des centaines de milliers de boîtes de réception demande un travail continu sur l’authentification, les limites d’envoi, les plaintes pour spam et la réputation de l’expéditeur : l’historique que les serveurs de réception utilisent pour évaluer les e-mails entrants. Les exigences de Gmail pour les expéditeurs en masse illustrent bien ces contraintes. Vous pouvez en lire davantage dans cet article de blog.
L’envoi massif d’e-mails est un domaine très centralisé. Exploiter notre propre serveur d’envoi nous laisserait malgré tout dépendants des grands fournisseurs de boîtes mail et de leurs règles de distribution. En pratique, répondre à nos exigences de livraison fiable rend difficile d’éviter de s’appuyer sur un groupe relativement restreint de fournisseurs d’envoi établis.
Comme nous l’avons expliqué précédemment, exploiter nos propres services ne nous donne pas automatiquement les ressources et l’expertise nécessaires pour délivrer des e-mails en masse de manière fiable. Sans compter que l’auto-hébergement de notre propre infrastructure e-mail ne nous protégerait pas forcément du fait de devenir nous-mêmes une cible. Nous continuerons à proposer des e-mails de newsletter sur inscription volontaire, car ils aident les abonnés à en apprendre davantage sur l’auto-garde et à recevoir des mises à jour produit et sécurité.
Comment nous allons procéder
Bien que la vulnérabilité elle-même ait été très grave, Brevo a réagi rapidement à cet incident, a bloqué l’attaquant et a fourni une explication transparente de la cause et des mesures de confinement. Cette réponse est l’une des raisons pour lesquelles nous continuons avec Brevo pour le moment, tout en étudiant activement des alternatives.
À l’heure où la recherche en sécurité est accélérée par l’IA et où il existe plus d’exploits actifs que jamais, changer de fournisseur ne garantit pas automatiquement une meilleure sécurité. Aucun fournisseur ne peut garantir que ce type d’incident de sécurité n’arrivera jamais. Notre approche reste de minimiser les données que nous partageons, d’expliquer comment elles sont utilisées et d’évaluer à la fois la sécurité d’un fournisseur et sa réaction lorsque quelque chose se passe mal.
Pour les abonnés, le point essentiel à retenir est de rester vigilants face à d’autres tentatives de phishing et de garder privées les sauvegardes de portefeuille. Encore une fois, BitBox ne vous demandera jamais de divulguer vos mots de récupération.
Vous n’avez pas encore de BitBox ?
Sécuriser vos cryptomonnaies n’a pas besoin d’être compliqué. Les portefeuilles matériels BitBox stockent hors ligne les clés privées de vos cryptomonnaies. Vous pouvez ainsi gérer vos cryptomonnaies en toute sécurité.
Le BitBox02 Nova comme le BitBox02 existent aussi en édition Bitcoin-only, avec un firmware radicalement ciblé : moins de code signifie moins de surface d’attaque, ce qui améliore encore votre sécurité lorsque vous stockez uniquement du bitcoin.
Achetez le BitBox02 Nova ou procurez-vous un BitBox02 dans notre boutique !
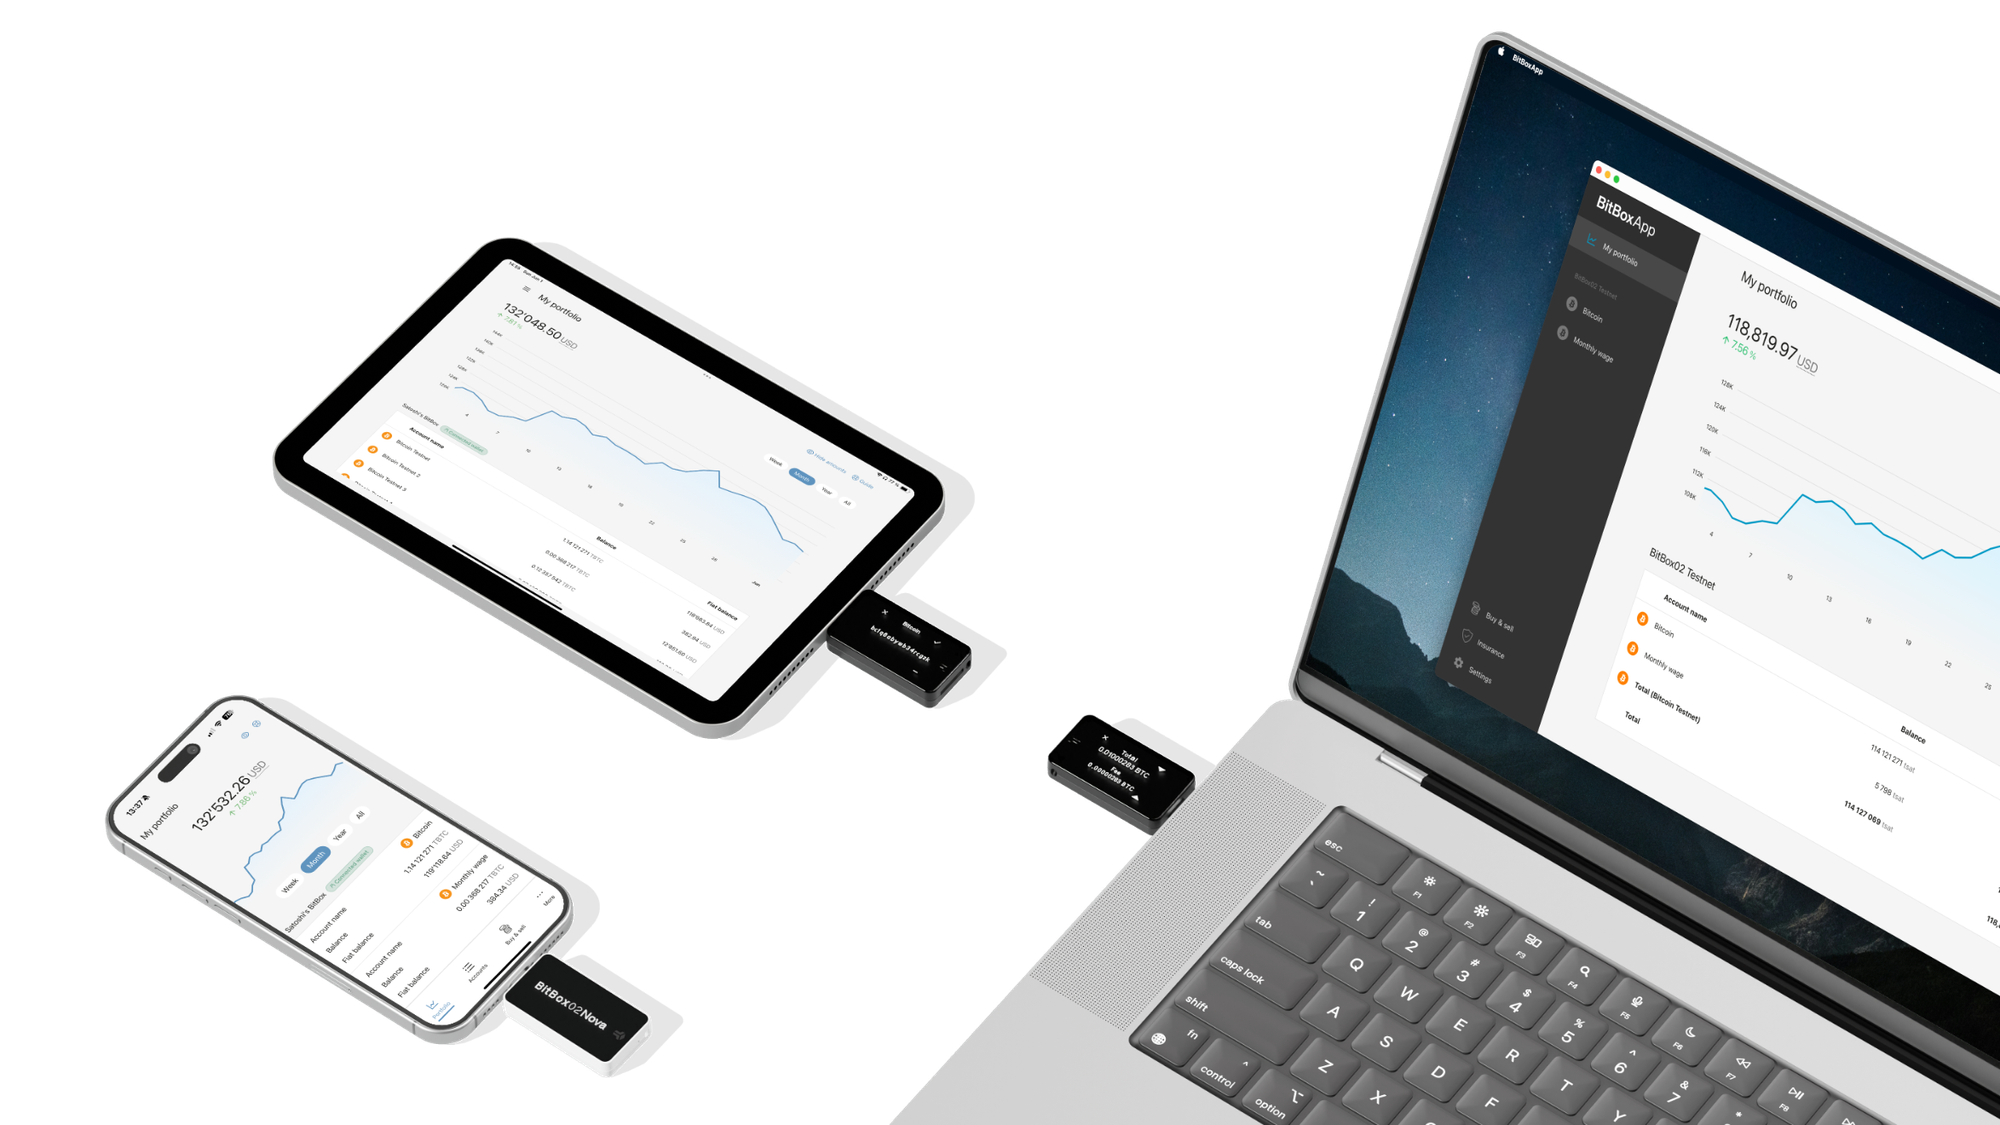
Shift Crypto est une société privée basée à Zurich, en Suisse. Notre équipe de contributeurs Bitcoin, d’experts crypto et d’ingénieurs en sécurité conçoit des produits qui permettent à nos clients de progresser sereinement, du niveau débutant jusqu’à la maîtrise de la gestion des cryptomonnaies. Le BitBox02, notre portefeuille matériel de deuxième génération, permet aux utilisateurs de stocker, protéger et utiliser facilement Bitcoin et d’autres cryptomonnaies, avec son compagnon logiciel, le BitBoxApp !
This post was translated with the help of AI