
Obtenez la dernière version de BitBoxApp ici : bitbox.swiss/download
Cette version comprend une mise à jour de sécurité pour le micrologiciel du BitBox02 Nova, ainsi que d’autres améliorations.
La sécurité avant tout
Notre code open source et notre programme de bug bounty encouragent les revues indépendantes et les évaluations de sécurité des portefeuilles matériels BitBox. Cela inclut aussi des rapports transparents lorsqu’un problème de sécurité a été identifié et corrigé. Chez BitBox, la sécurité passe toujours en premier, et cette version en est un excellent exemple.
TL;DR : Deux problèmes de sécurité dans le micrologiciel du BitBox02 Nova, de gravité mineure et modérée, ont été corrigés dans cette version. Il est peu probable que vous soyez concerné, car une exploitation réussie exigerait un attaquant avancé disposant d’un accès physique à l’appareil et de solides capacités techniques. Même dans ce cas, cela ne s’applique qu’à un scénario d’utilisation très spécifique du BitBox02 Nova, dans lequel le même mot de passe de l’appareil est réutilisé sur plusieurs appareils. Tous les autres utilisateurs ne sont pas concernés. Dans tous les cas, nous vous recommandons de mettre à jour vers la dernière version de BitBoxApp et du micrologiciel.
Voyons les détails techniques de cette annonce de sécurité et dans quelle mesure les utilisateurs peuvent être concernés.
Que s’est-il passé ?
Andrew Kozlik, responsable de la recherche et du développement chez Trezor, nous a signalé de manière responsable, via notre programme de bug bounty, deux vulnérabilités dans le micrologiciel du BitBox02 Nova le 26 octobre 2025, plus précisément dans la configuration de la puce sécurisée Infineon OPTIGA™ qu’il utilise.
Les deux vulnérabilités nécessitent un accès physique à l’appareil, y compris un accès en lecture à certaines parties de la mémoire flash du MCU principal ainsi que la capacité de communiquer directement avec la puce sécurisée, ce qui en fait un scénario d’attaque très avancé. Obtenir un tel niveau d’accès à l’appareil est déjà difficile en soi, et il est probable que l’appareil soit détruit au cours du processus.
Les deux problèmes peuvent être résumés ainsi :
- Le premier problème peut permettre à un attaquant, dans les conditions mentionnées ci-dessus, d’accéder à un emplacement de configuration spécifique sur la puce sécurisée et d’en lire le contenu. Comme cet emplacement a été explicitement configuré comme non lisible, nous considérons qu’il s’agit d’un bug de la puce sécurisée elle-même. Cependant, le BitBox02 Nova utilise plusieurs emplacements de configuration de ce type à des fins de redondance, dans le cadre de notre approche de défense en profondeur, ce qui rend la vulnérabilité non exploitable et donc sans impact.
- Le second problème peut permettre à un attaquant d’obtenir le mot de passe de l’appareil par force brute en contournant la limite maximale habituelle de 10 tentatives de déverrouillage. Cela est possible en réinitialisant partiellement certains objets de données sur la puce sécurisée. Cependant, ce faisant, la clé de déchiffrement permettant d’accéder à la seed stockée sur l’appareil sera effacée, ce qui protège la seed, et rend le mot de passe de l’appareil obtenu inutile, tant qu’il n’est pas réutilisé sur d’autres appareils.
La mise à jour Marmorera publiée aujourd’hui corrige ces deux vulnérabilités et nous encourageons tous les utilisateurs à mettre à jour vers la dernière version de BitBoxApp et du micrologiciel BitBox. Nous n’avons reçu aucun signalement de fonds perdus et n’avons trouvé aucune preuve que la vulnérabilité ait été exploitée.
Nous remercions également Andrew Kozlik d’avoir partagé ses conclusions et ses connaissances avec nous, et d’avoir contribué à améliorer la sécurité de BitBox ! Il recevra la prime correspondante.
Suis-je concerné ?
La vulnérabilité n’a d’effet que dans un scénario d’utilisation spécifique du BitBox02 Nova et nécessite un accès physique avancé ainsi que des connaissances techniques.
- Si un attaquant vole votre BitBox02 Nova et mène une attaque physique avancée, il pourrait être capable de deviner son mot de passe de l’appareil. Bien que la clé de déchiffrement permettant d’accéder à la seed sur l’appareil attaqué soit effacée au cours du processus, ce qui protège la seed de cet appareil, le mot de passe de l’appareil obtenu pourrait ensuite être utilisé sur un second appareil pour le déverrouiller, si cet appareil utilise lui aussi le même mot de passe de l’appareil.
- Si vous n’utilisez qu’un seul BitBox02 Nova et/ou plusieurs portefeuilles matériels avec des mots de passe d’appareil uniques, vous n’êtes pas concerné. Comme décrit plus haut, cela s’explique par l’effacement de la clé de déchiffrement de la seed pendant la tentative d’obtention du mot de passe de l’appareil.
- Le BitBox02 original n’est pas concerné par cette vulnérabilité, car il utilise une puce sécurisée différente.
Les mécanismes de défense du BitBox02 Nova et son architecture à double puce ont permis d’éviter que ces deux vulnérabilités aient un impact sévère. Le fait de ne pas accorder de confiance à la puce sécurisée et à ses hypothèses de sécurité s’est avéré particulièrement précieux dans ce cas, car ni l’accès à l’emplacement de configuration sur la puce sécurisée ni l’obtention du mot de passe de l’appareil n’ont compromis la seed de l’appareil.
Notez aussi que, dans tous les cas, si un mot de passe de l’appareil robuste avait été utilisé, la vulnérabilité n’aurait pas non plus pu être exploitée, puisqu’une attaque par force brute sur le mot de passe de l’appareil n’aurait tout simplement pas été possible.
Compte tenu de l’accès physique avancé requis, ainsi que du scénario d’utilisation très spécifique nécessaire pour qu’un attaquant obtienne un mot de passe de l’appareil lui permettant d’accéder aux fonds d’un utilisateur, l’impact global de la vulnérabilité peut être considéré comme mineur à modéré.
Que dois-je faire pour rester en sécurité ?
Assurez-vous de mettre à jour vers la dernière version de BitBoxApp et d’installer la dernière version du micrologiciel sur vos appareils. Vous pouvez télécharger la dernière version de l’app ici : bitbox.swiss/download.
La nouvelle version de BitBoxApp intègre la dernière version du micrologiciel, 9.25.0. Vous pouvez mettre à niveau le micrologiciel en allant dans Paramètres > Gérer l’appareil > Micrologiciel. Après la mise à niveau, déverrouillez l’appareil une fois et vérifiez que la version 9.25.0 du micrologiciel s’affiche dans Informations sur l’appareil.
Comme toujours, soyez particulièrement vigilant face aux potentielles tentatives d’arnaque par phishing qui peuvent utiliser des annonces de sécurité comme celle-ci pour semer la peur et l’incertitude. BitBox ne vous demandera jamais vos mots de récupération et vous ne devez jamais les saisir ailleurs que directement sur votre BitBox.
Modifier le mot de passe de l’appareil
Avec la mise à jour Marmorera, vous pouvez désormais modifier plus facilement le mot de passe de l’appareil de votre BitBox en allant dans Paramètres > Gérer l’appareil dans BitBoxApp. De là, il vous suffit de choisir et de confirmer le nouveau mot de passe de l’appareil sur votre BitBox. C’est tout !
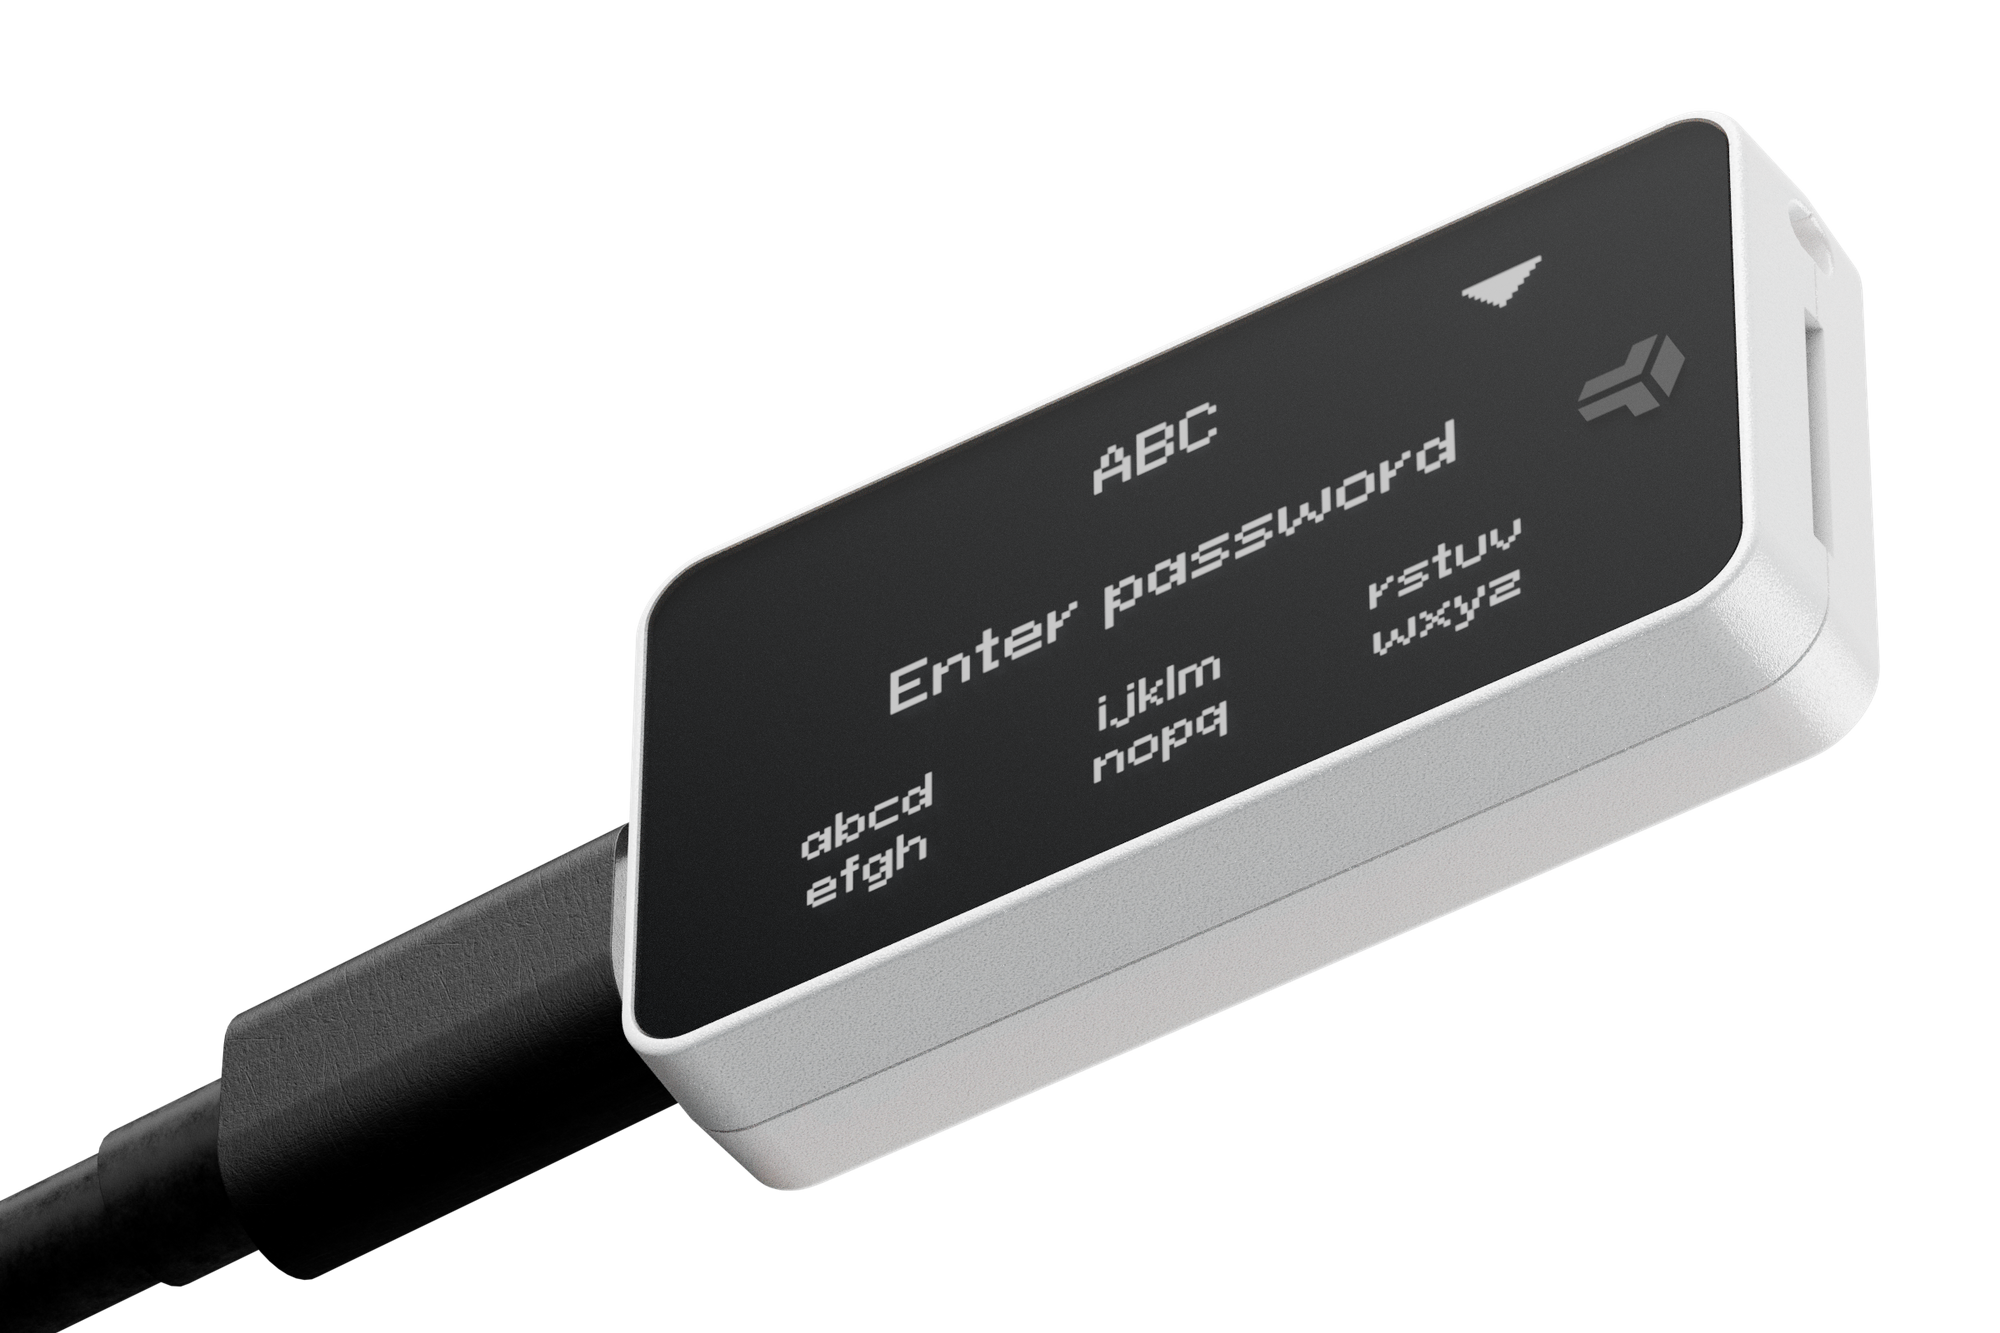
Auparavant, la seule façon de modifier le mot de passe de l’appareil était d’effectuer une réinitialisation d’usine puis de restaurer à partir d’une sauvegarde de portefeuille. Désormais, un simple clic rend ce processus rapide et simple, surtout lorsque vous gérez plusieurs appareils.
Notez que le mot de passe de l’appareil est un réglage de l’appareil et n’est pas lié à votre sauvegarde de portefeuille. Cela signifie que si vous utilisez plusieurs appareils BitBox, modifier le mot de passe de l’appareil sur l’un d’eux ne le modifie pas sur les autres et que vous n’avez pas besoin de créer une nouvelle sauvegarde de portefeuille.
Envoyer vers son propre compte
Si vous devez un jour vous envoyer une transaction Bitcoin, soit pour déplacer des fonds vers un autre compte, soit pour consolider vos UTXO, vous pouvez désormais sélectionner rapidement le compte souhaité grâce à un nouveau menu déroulant dans l’écran Envoyer. BitBoxApp utilisera automatiquement la prochaine adresse de réception inutilisée du compte sélectionné pour la transaction.
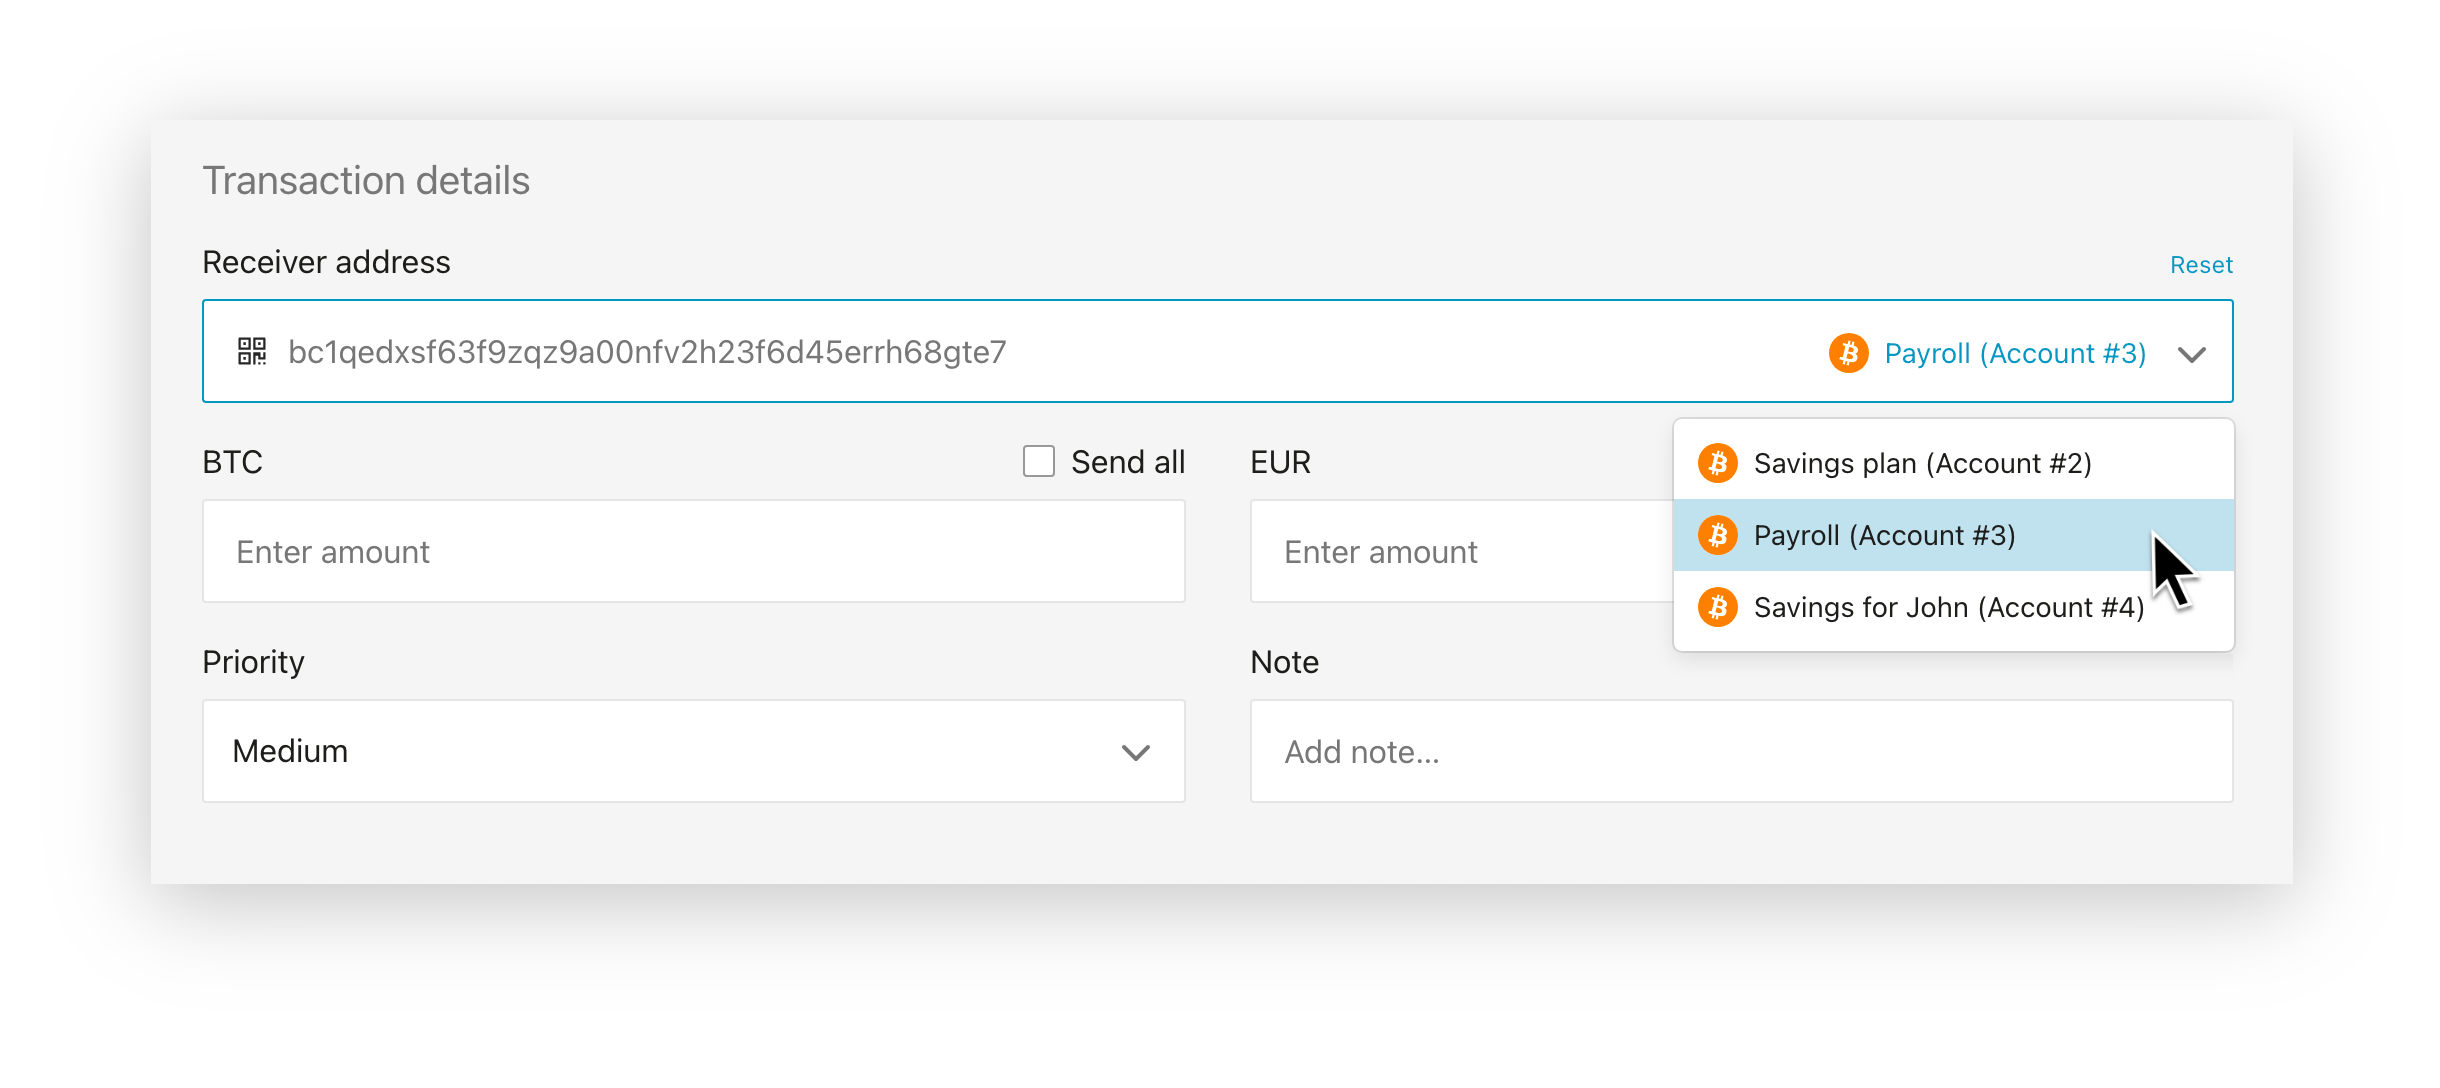
Cela remplace la nécessité de créer et de copier manuellement vos propres adresses de réception, puisque BitBoxApp peut désormais s’en charger toute seule. Assurez-vous toutefois de vérifier l’adresse de réception directement sur votre BitBox, où vous verrez aussi une mention telle que « Cette BitBox (compte n°1) » devant les adresses qui appartiennent à votre propre portefeuille.
Améliorations diverses
Cette version apporte aussi d’autres petites améliorations et corrections de bugs :
- Les détails des transactions ont été modernisés avec une nouvelle interface utilisateur.
- Les sauvegardes sur carte MicroSD sont désormais triées de la plus récente à la plus ancienne pour une meilleure vue d’ensemble.
- S’il reste moins de 10 tentatives de déverrouillage, la BitBox affichera désormais le nombre de tentatives restantes avant la saisie du mot de passe de l’appareil.
- Vous pouvez désormais nous faire part de votre avis via un nouveau formulaire, accessible depuis le guide de l’app et la section À propos dans les paramètres.
- La page de réglages Gérer l’appareil a été restructurée.
- La taille de police suit désormais le réglage système sur Android, ce qui permet de l’augmenter tout en conservant la lisibilité.
- Les devises actuellement actives ont été déplacées en haut de la liste.
- Correction de problèmes de connectivité sur Android lors du passage du Wi‑Fi au réseau cellulaire et inversement.
- Correction d’un problème où les paramètres de langue n’étaient parfois pas conservés au redémarrage de l’app.
- La prise en charge d’Android 6 et des versions antérieures a été abandonnée.
Comment rester à jour ?
Pour être informé de mises à jour de sécurité comme celle-ci, de nouvelles fonctionnalités et améliorations, ainsi que d’autres sujets liés à Bitcoin, vous pouvez vous abonner à BitBox News.
Comme toujours, n’hésitez pas à contacter notre équipe de support si vous avez des questions.
Merci pour votre soutien continu,
L’équipe BitBox
FAQs
La vulnérabilité s’applique-t-elle aussi aux passphrases optionnelles ?
Non, les passphrases optionnelles ne sont pas stockées sur l’appareil BitBox et ne peuvent donc pas être extraites. Dans le cas peu probable d’une exploitation réussie de la vulnérabilité décrite ci-dessus, l’utilisation d’une passphrase optionnelle robuste aurait quand même empêché un attaquant d’accéder au portefeuille protégé par cette passphrase.
Qu’est-ce qu’une attaque par force brute ?
Faire une attaque par force brute sur un mot de passe signifie simplement essayer encore et encore, jusqu’à trouver une combinaison qui fonctionne. En règle générale, la BitBox empêche ce type de tentative de force brute sur le mot de passe de l’appareil en imposant une limite au moyen d’un compteur matériel sur la puce sécurisée.
Un mot de passe de l’appareil robuste aurait-il ajouté une protection supplémentaire ?
Dans ce scénario précis, oui, car un attaquant aurait tout de même dû attaquer le mot de passe de l’appareil par force brute. Un mot de passe de l’appareil plus complexe aurait donc également empêché l’exploitation.
Vous n’avez pas encore de BitBox ?
Sécuriser vos cryptos n’a pas besoin d’être compliqué. Les portefeuilles matériels BitBox stockent hors ligne les clés privées de vos cryptomonnaies. Vous pouvez ainsi gérer vos fonds en toute sécurité.
Le BitBox02 Nova comme le BitBox02 existent aussi en édition Bitcoin-only, avec un micrologiciel radicalement ciblé : moins de code signifie moins de surface d’attaque, ce qui améliore encore votre sécurité si vous ne stockez que du bitcoin.
Crédit image : ETH-Bibliothek Zürich, Swissair Photo AG, CC BY-SA 4.0
This post was translated with the help of AI