Vous vous demandez peut-être comment être sûr que l’appareil que vous utilisez est bien un BitBox02 original. En effet, des clients d’autres portefeuilles matériels ont déjà trouvé de faux appareils dans leur boîte aux lettres.
Comme la sécurité de nos clients est notre priorité absolue, nous avons mis en place une solution simple, mais efficace.
Méthodes d’attaque
La chaîne d’approvisionnement
Pour accéder à votre portefeuille, un attaquant peut être prêt à investir beaucoup d’argent et de temps. S’il pense pouvoir voler une somme importante, fabriquer un faux BitBox02 peut même lui sembler rentable.
Le scénario typique pour ce type d’attaque est la première livraison de l’appareil, car les livraisons sont généralement moins sûres que lorsque l’appareil se trouve chez vous ou dans notre site de production. Un attaquant pourrait remplacer un BitBox02 authentique par un appareil qui lui ressemble, mais qui est en réalité sous son contrôle.
L’attaque « evil maid »
Une autre méthode d’attaque est ce qu’on appelle une attaque « evil maid ». Dans ce cas, une personne ayant un accès physique à votre portefeuille matériel, par exemple une femme de ménage, remplace votre appareil par un faux après que vous avez configuré l’appareil authentique.
Quand vous essayez de déverrouiller le faux appareil, il enregistre votre mot de passe et l’envoie à cette personne, qui possède déjà votre véritable BitBox02. Elle peut alors déverrouiller votre portefeuille et voler vos cryptomonnaies.
La mesure de protection
Vérification d’attestation
Pour nous protéger contre les faux appareils et les attaques « evil maid », nous signons, lors de la configuration en usine, une clé publique générée sur la puce sécurisée de chaque appareil à l’aide de notre propre clé privée.

Le BitBoxApp vérifie que le défi est signé par une clé d’attestation certifiée
Lorsque vous connectez le BitBox02 à l’appareil hôte, le BitBoxApp vérifie automatiquement qu’il est bien connecté à un appareil authentique produit et programmé par Shift Crypto grâce à un mécanisme de défi-réponse.
Le BitBoxApp envoie au BitBox02 un défi (nombre aléatoire) qui doit être signé par la clé d’attestation présente sur l’appareil. L’attaquant n’a pas accès aux clés racines d’attestation, puisqu’elles sont en possession de Shift Crypto, et il ne peut donc pas créer un certificat pour la clé publique de l’appareil. En outre, la puce sécurisée de l’appareil est conçue pour empêcher l’extraction de la clé d’attestation de l’appareil. Pour passer le mécanisme de défi-réponse, un attaquant aurait besoin soit de la clé racine d’attestation, soit de la clé d’attestation de l’appareil.
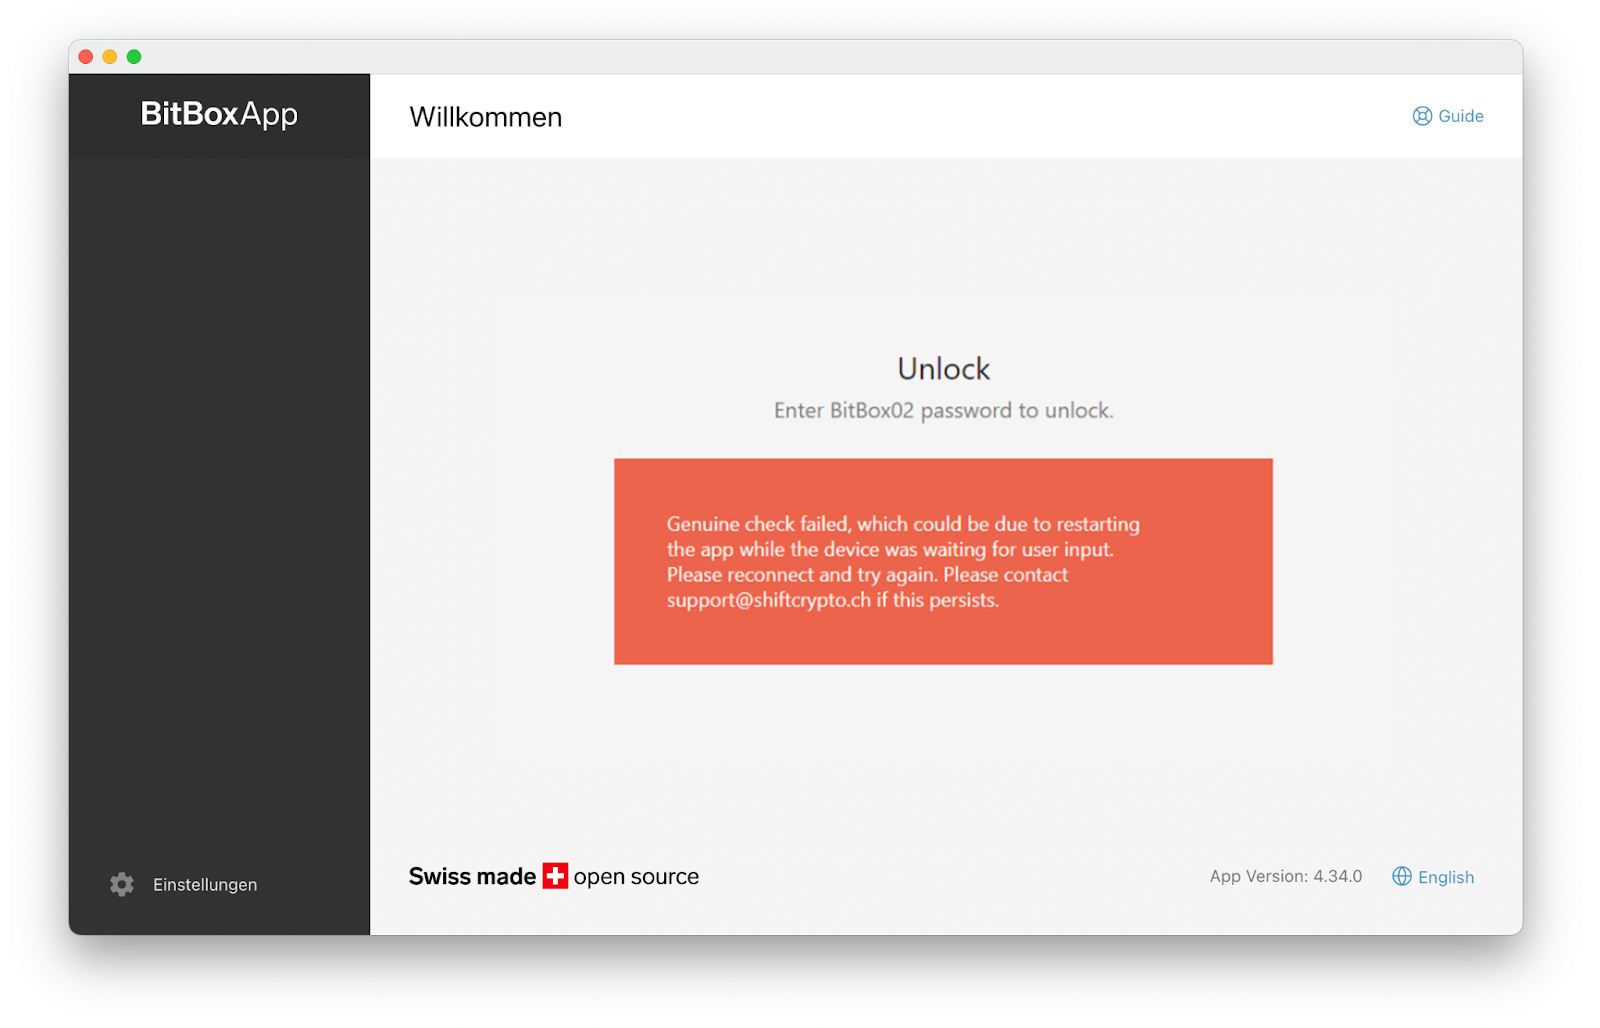
Le BitBoxApp effectue automatiquement une vérification d’authenticité avant que vous déverrouilliez votre appareil.
Si l’appareil ne fournit pas cette réponse signée et ce certificat, le BitBoxApp affichera un grand avertissement rouge indiquant que votre BitBox02 n’est pas authentique.
À quoi faire attention
Toute cette sécurité intégrée n’est utile que si vous comprenez les bases du fonctionnement d’un portefeuille matériel. Dans la plupart des cas réels, les attaques de la chaîne d’approvisionnement sont bien plus simples que celles décrites dans cet article de blog.
Il y a déjà eu des cas avec d’autres portefeuilles matériels où des personnes recevaient un appareil qu’elles pensaient authentique, mais qui se comportait en réalité comme un périphérique de stockage flash. L’utilisateur était alors invité à ouvrir un programme stocké sur ce périphérique et à l’installer sur son ordinateur. Ce programme est malveillant et demande à l’utilisateur sa phrase de récupération. Si l’utilisateur ne sait pas à quoi faire attention, il peut se faire piéger. Rappelez-vous : il n’y a jamais de raison de saisir la phrase de récupération de votre portefeuille matériel sur votre ordinateur ou votre téléphone !
C’est pourquoi nous proposons aussi à nos clients des e-mails de tutoriel gratuits ainsi que des appels d’accompagnement payants lors de la commande du BitBox02. Ils peuvent ainsi s’assurer d’obtenir les bonnes informations sur l’utilisation de l’appareil directement auprès du fabricant d’origine.
Quelqu’un peut-il m’envoyer un faux portefeuille matériel ? Si quelqu’un vous envoie un faux portefeuille, le logiciel de votre ordinateur devrait le reconnaître comme tel. En suivant simplement les instructions officielles, vous pouvez éviter de tomber dans le piège des faux appareils.
Comment éviter de tomber dans le piège d’un portefeuille hors ligne malveillant ? Pour vous assurer que vous utilisez un portefeuille matériel authentique, familiarisez-vous avec son fonctionnement et suivez uniquement les instructions officielles fournies par le fabricant d’origine.
Que dois-je faire si je reçois un faux portefeuille matériel ? Si vous pensez avoir reçu un appareil compromis, contactez immédiatement le support du fabricant et demandez-lui une confirmation. Ne configurez pas le portefeuille et n’y envoyez pas d’argent.
Vous n’avez pas encore de BitBox ?
Garder vos cryptos en sécurité n’a pas besoin d’être compliqué. Le portefeuille matériel BitBox02 stocke hors ligne les clés privées de vos cryptomonnaies. Vous pouvez ainsi gérer vos cryptomonnaies en toute sécurité.
Le BitBox02 existe aussi en version Bitcoin-only, avec un firmware résolument focalisé : moins de code signifie moins de surface d’attaque, ce qui améliore encore votre sécurité si vous ne stockez que du Bitcoin.
Achetez-en un dans notre boutique !
Shift Crypto est une entreprise privée basée à Zurich, en Suisse. Notre équipe de contributeurs Bitcoin, d’experts crypto et d’ingénieurs en sécurité conçoit des produits qui permettent à nos clients de progresser sereinement, du niveau débutant à la maîtrise de la gestion des cryptomonnaies. Le BitBox02, notre portefeuille matériel de deuxième génération, permet aux utilisateurs de stocker, protéger et effectuer facilement des transactions en Bitcoin et autres cryptomonnaies, avec le BitBoxApp comme logiciel compagnon.
This post was translated with the help of AI